



За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

За год число инсайдерских атак в России возросло в полтора раза

Согласно результатам опроса, проведенного «Инфосистемы Джет», за последний год с утечками по вине инсайдеров столкнулись три четверти российских компаний. С начала 2023 года количество таких инцидентов, по оценке экспертов, увеличилось в 1,5 раза.

Возрос также спрос на инсайдерскую информацию (на 25%). Изучение форумов и телеграм-каналов показало, что объявления о покупке и продаже такого товара составляют около трети предложений на теневом рынке.

Злоумышленники также активно ищут помощников, способных за вознаграждение слить им ценные данные о своем работодателе. Расценки на услуги инсайдеров зависят от объема, актуальности и уникальности информации и варьируются (PDF) от нескольких тыс. рублей до сотен тыс. долларов.

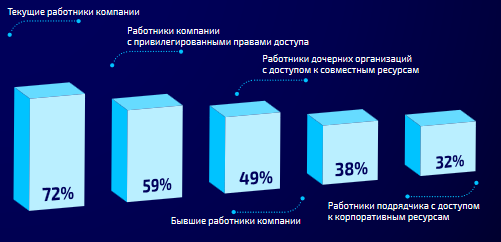
Набольшую опасность как инсайдеры, по итогам опроса, представляют текущий персонал, сотрудники с широкими правами доступа и работники дочерних компаний.


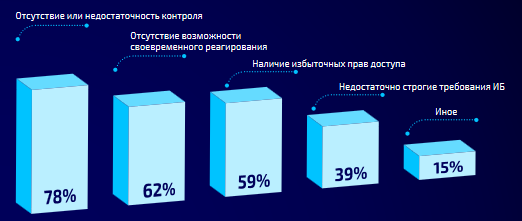
Как оказалось, инсайдерские атаки чаще всего происходят по вине самих компаний, которые склонны недооценивать внутренние возможности для злоупотреблений. Так, 43% респондентов признались, что не ужесточают контроль для групп риска — увольняющихся сотрудников, подрядчиков с истекающим сроком договора.


Аналитики различают три типа инсайдеров:

  • те, кто действует по незнанию (смело кликает по ссылкам, скачивает файлы) или просто невнимателен (не проверяет адрес получателя при отправке информации);
  • нелояльные сотрудники (хотят отомстить, так как недовольны зарплатой или должностью);
  • те, кто хочет извлечь личную выгоду из слива.

Ход инсайдерской атаки обычно выглядит следующим образом:

  • рекрутинг / поиск способов продажи данных;
  • разведка и сбор данных (изучение доступных систем и общих ресурсов);
  • реализация атаки (кража и вывод данных);
  • попытка сокрытия следов (на этом этапе выявить атаку проще всего).

В этом году от действий инсайдеров пострадали «Яндекс», Apple, Microsoft.

«Публичные инциденты, произошедшие в 2022 году и первой половине 2023 года, хорошо иллюстрируют актуальность инсайдерских угроз, — отметила Елена Агеева, ведущий консультант по ИБ в «Инфосистемы Джет». — Утечки данных могут нанести серьезный ущерб компаниям как в финансовом, так и в репутационном плане, поэтому особенно важно внедрять меры контроля на каждом этапе работы с данными, начиная от доступа к ним и заканчивая мониторингом активности пользователей».

В комментарии для «Известий» эксперт подчеркнула, что выявить подозрительную активность можно на любом этапе инсайдерской атаки, однако лучше это сделать это до ее совершения. Помочь в этом могут специализированные системы — UEBA, DCAP/DAG, DLP, SIEM, DAM, PIM/PAM. Важно также работать с персоналом: повышать лояльность сотрудников, выстраивать благоприятный микроклимат в компании.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru