



VMware фиксирует рост количества атак BatLoader по своей клиентской базе

VMware фиксирует рост количества атак BatLoader по своей клиентской базе

VMware фиксирует рост количества атак BatLoader по своей клиентской базе

У клиентуры VMware участились случаи заражения BatLoader — зловредом, позволяющим закрепиться на Windows-машине. Вредоносный загрузчик примечателен тем, что различает корпоративные и домашние сети и в зависимости от окружения доставляет жертве троянов (банкеров, инфостилеров) либо инструменты для развития атаки — вроде Cobalt Strike.

Вредонос BatLoader раздается под видом легитимных программ через drive-by-загрузки; для вывода своих сайтов в топ поисковой выдачи злоумышленники используют черный SEO. О подобных malvertising-кампаниях стало известно еще в начале года — из февральской публикации Mandiant.

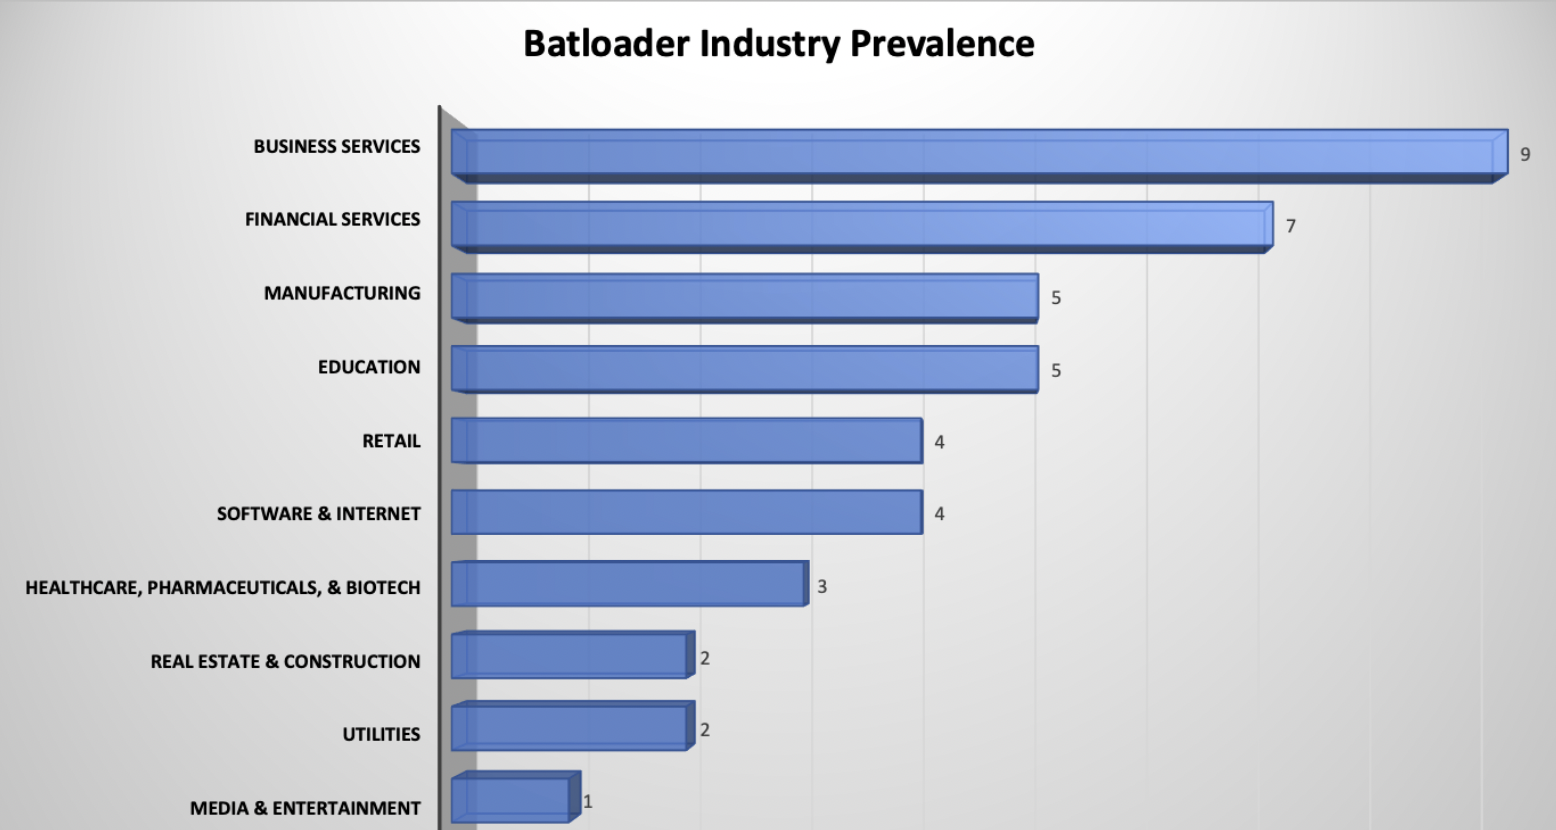
В VMware наблюдают новую угрозу с июля и с тех пор зафиксировали 42 случая успешного заражения. Атакам подвергаются представители разных вертикалей, чаще прочих — коммерсанты, финансисты и промышленники.


Исследование показало, что авторы malvertising-атак обычно выдают BatLoader за популярное приложение — LogMeIn, Zoom, AnyDesk, TeamViewer. Вредонос отдается с взломанных сайтов в виде подписанного MSI-файла или ZIP-архива; содержимым MSI независимо от имени является инструментарий для создания документов novaPDF.

Заражение осуществляется поэтапно, с использованием PowerShell, Msiexec.exe, Mshta.exe и других легитимных инструментов, поэтому атаку трудно обнаружить и пресечь. Повысить привилегии скриптов помогает утилита nircmd.exe; для расшифровки полезной нагрузки на машину загружается Gpg4win, для ее запуска — NSudo. Зловред также пытается препятствовать обнаружению и возможным ответным мерам: добавляет исключения Microsoft Defender, отключает уведомления, Диспетчер задач, командную строку, редактор реестра.

Полезная нагрузка, доставляемая BatLoader, зависит от профиля зараженной системы: на домашние компьютеры обычно загружаются трояны Ursnif и Vidar, на корпоративные компьютеры — дополнительно Cobalt Strike, а также инструмент мониторинга и контроля ИТ-инфраструктуры производства Servably (Syncro или Atera).

Инструмент управления Atera, по словам экспертов, также ранее использовали вымогатели Conti. Примечательно, что один из их IP-адресов тоже засветился в атаках BatLoader — тот, с которого загружались эксплойты для Log4j. Замечено также некоторое сходство с кампаниями Zloader: использование черной оптимизации, инсталлятора Windows, а также PowerShell, batch и других машинных кодов ОС для построения цепочки заражения.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru