


Вредонос Konfety для Android прячется в фейковых APK и скрывает код

Вредонос Konfety для Android прячется в фейковых APK и скрывает код

Вредонос Konfety для Android прячется в фейковых APK и скрывает код

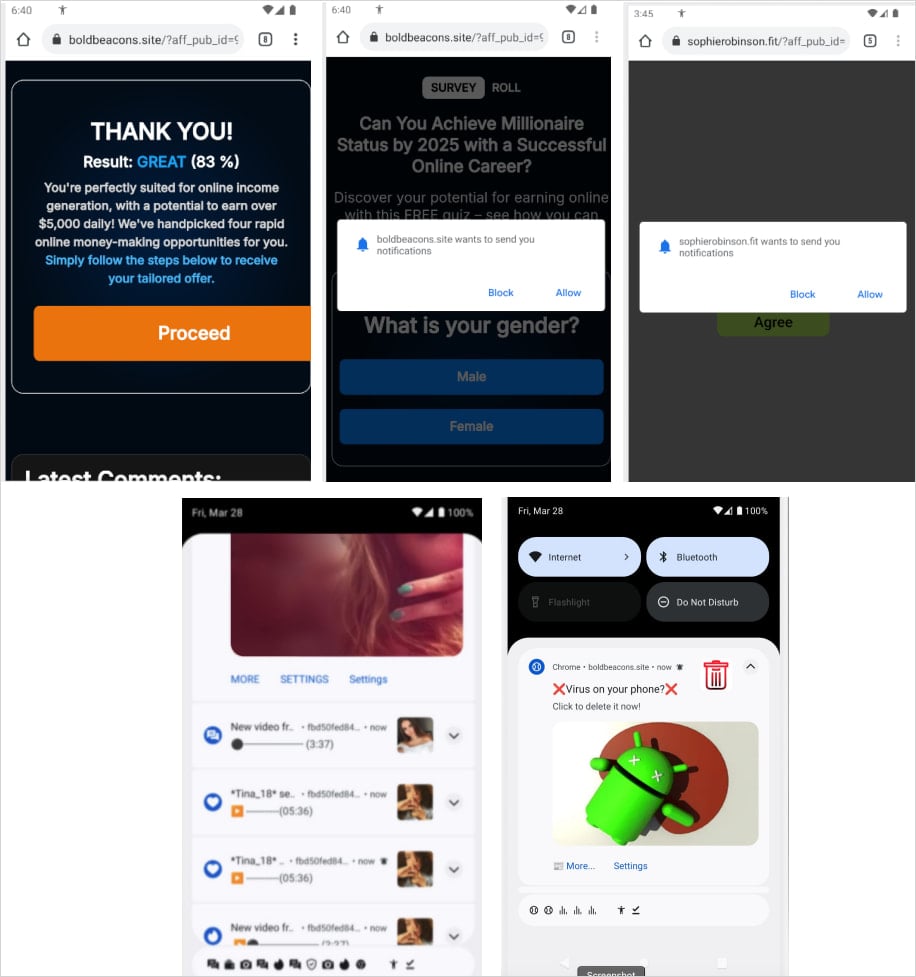
Специалисты из Zimperium обнаружили новую версию Android-зловреда Konfety, который делает всё, чтобы остаться незамеченным. Он притворяется легитимными приложениями — копирует название, иконку и описание популярных программ из Google Play. Но после установки никакой пользы от него нет — только подставные уведомления, редиректы на сомнительные сайты и скрытая реклама.

Главная задача — заработать на показе скрытых рекламных блоков через CaramelAds SDK. Параллельно зловред собирает данные о системе, сети и установленных приложениях.

Само приложение после установки исчезает с экрана — его иконка и название скрываются. Внутри APK-файла зашит зашифрованный DEX-файл, который загружается уже во время работы. Это позволяет «на лету» подключать новые модули и расширять функциональность без переустановки.

Konfety пытается максимально затруднить анализ своего кода. Один из способов — искажённая структура ZIP-архива. APK-файл специально помечается как зашифрованный, хотя на самом деле не является таковым. Это вызывает ложные запросы пароля у исследователей и ломает инструменты анализа.

Кроме того, файл указывает нестандартный метод сжатия (BZIP), который не поддерживается популярными утилитами типа APKTool и JADX. В результате такие инструменты просто выдают ошибку.

Android при этом спокойно игнорирует некорректные параметры и устанавливает приложение без проблем. Более того, Konfety использует геофенсинг и может менять поведение в зависимости от региона, где находится устройство.

Распространяется зловред не через Google Play, а через сторонние магазины приложений — там, где пользователи часто ищут бесплатные версии платных программ. Особенно это актуально для тех, кто использует старые устройства без служб Google или предпочитает избегать трекинга.


Эксперты напоминают: не стоит устанавливать APK-файлы из непроверенных источников, даже если приложение выглядит знакомо. Лучше использовать проверенные каналы и официальные магазины.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru