



Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Согласно наблюдениям Bitdefender, стартовавшая в январе кампания по распространению Raccoon с помощью набора эксплойтов RIG актуальна и поныне. В марте операторы RIG были вынуждены переориентировать его на другую полезную нагрузку — вместо инфостилера жертвам теперь отдается банкер Dridex.

Смена целевого зловреда произошла после приостановки работы MaaS-сервиса Raccoon (инфостилер предоставлялся в пользование как услуга). Как позднее выяснилось, из-за гибели главного разработчика вредоносный код пришлось переписывать заново; работоспособная версия объявилась в интернете лишь в начале текущего месяца.

Банковский троян Dridex, он же Bugat, Cridex и Feodo, давно уже не используется по прямому назначению, а сдается в аренду для загрузки других вредоносных программ. Зловред имеет модульную структуру, и его функциональность можно с легкостью расширить по своему усмотрению.

Неувядаемый RIG до сих пор используется в массовых, многоступенчатых атаках. Его арсенал постоянно обновляется, пополняясь новыми эксплойтами — в основном для браузеров, и такой способ доставки вполне устраивает, например, распространителей инфостилеров.

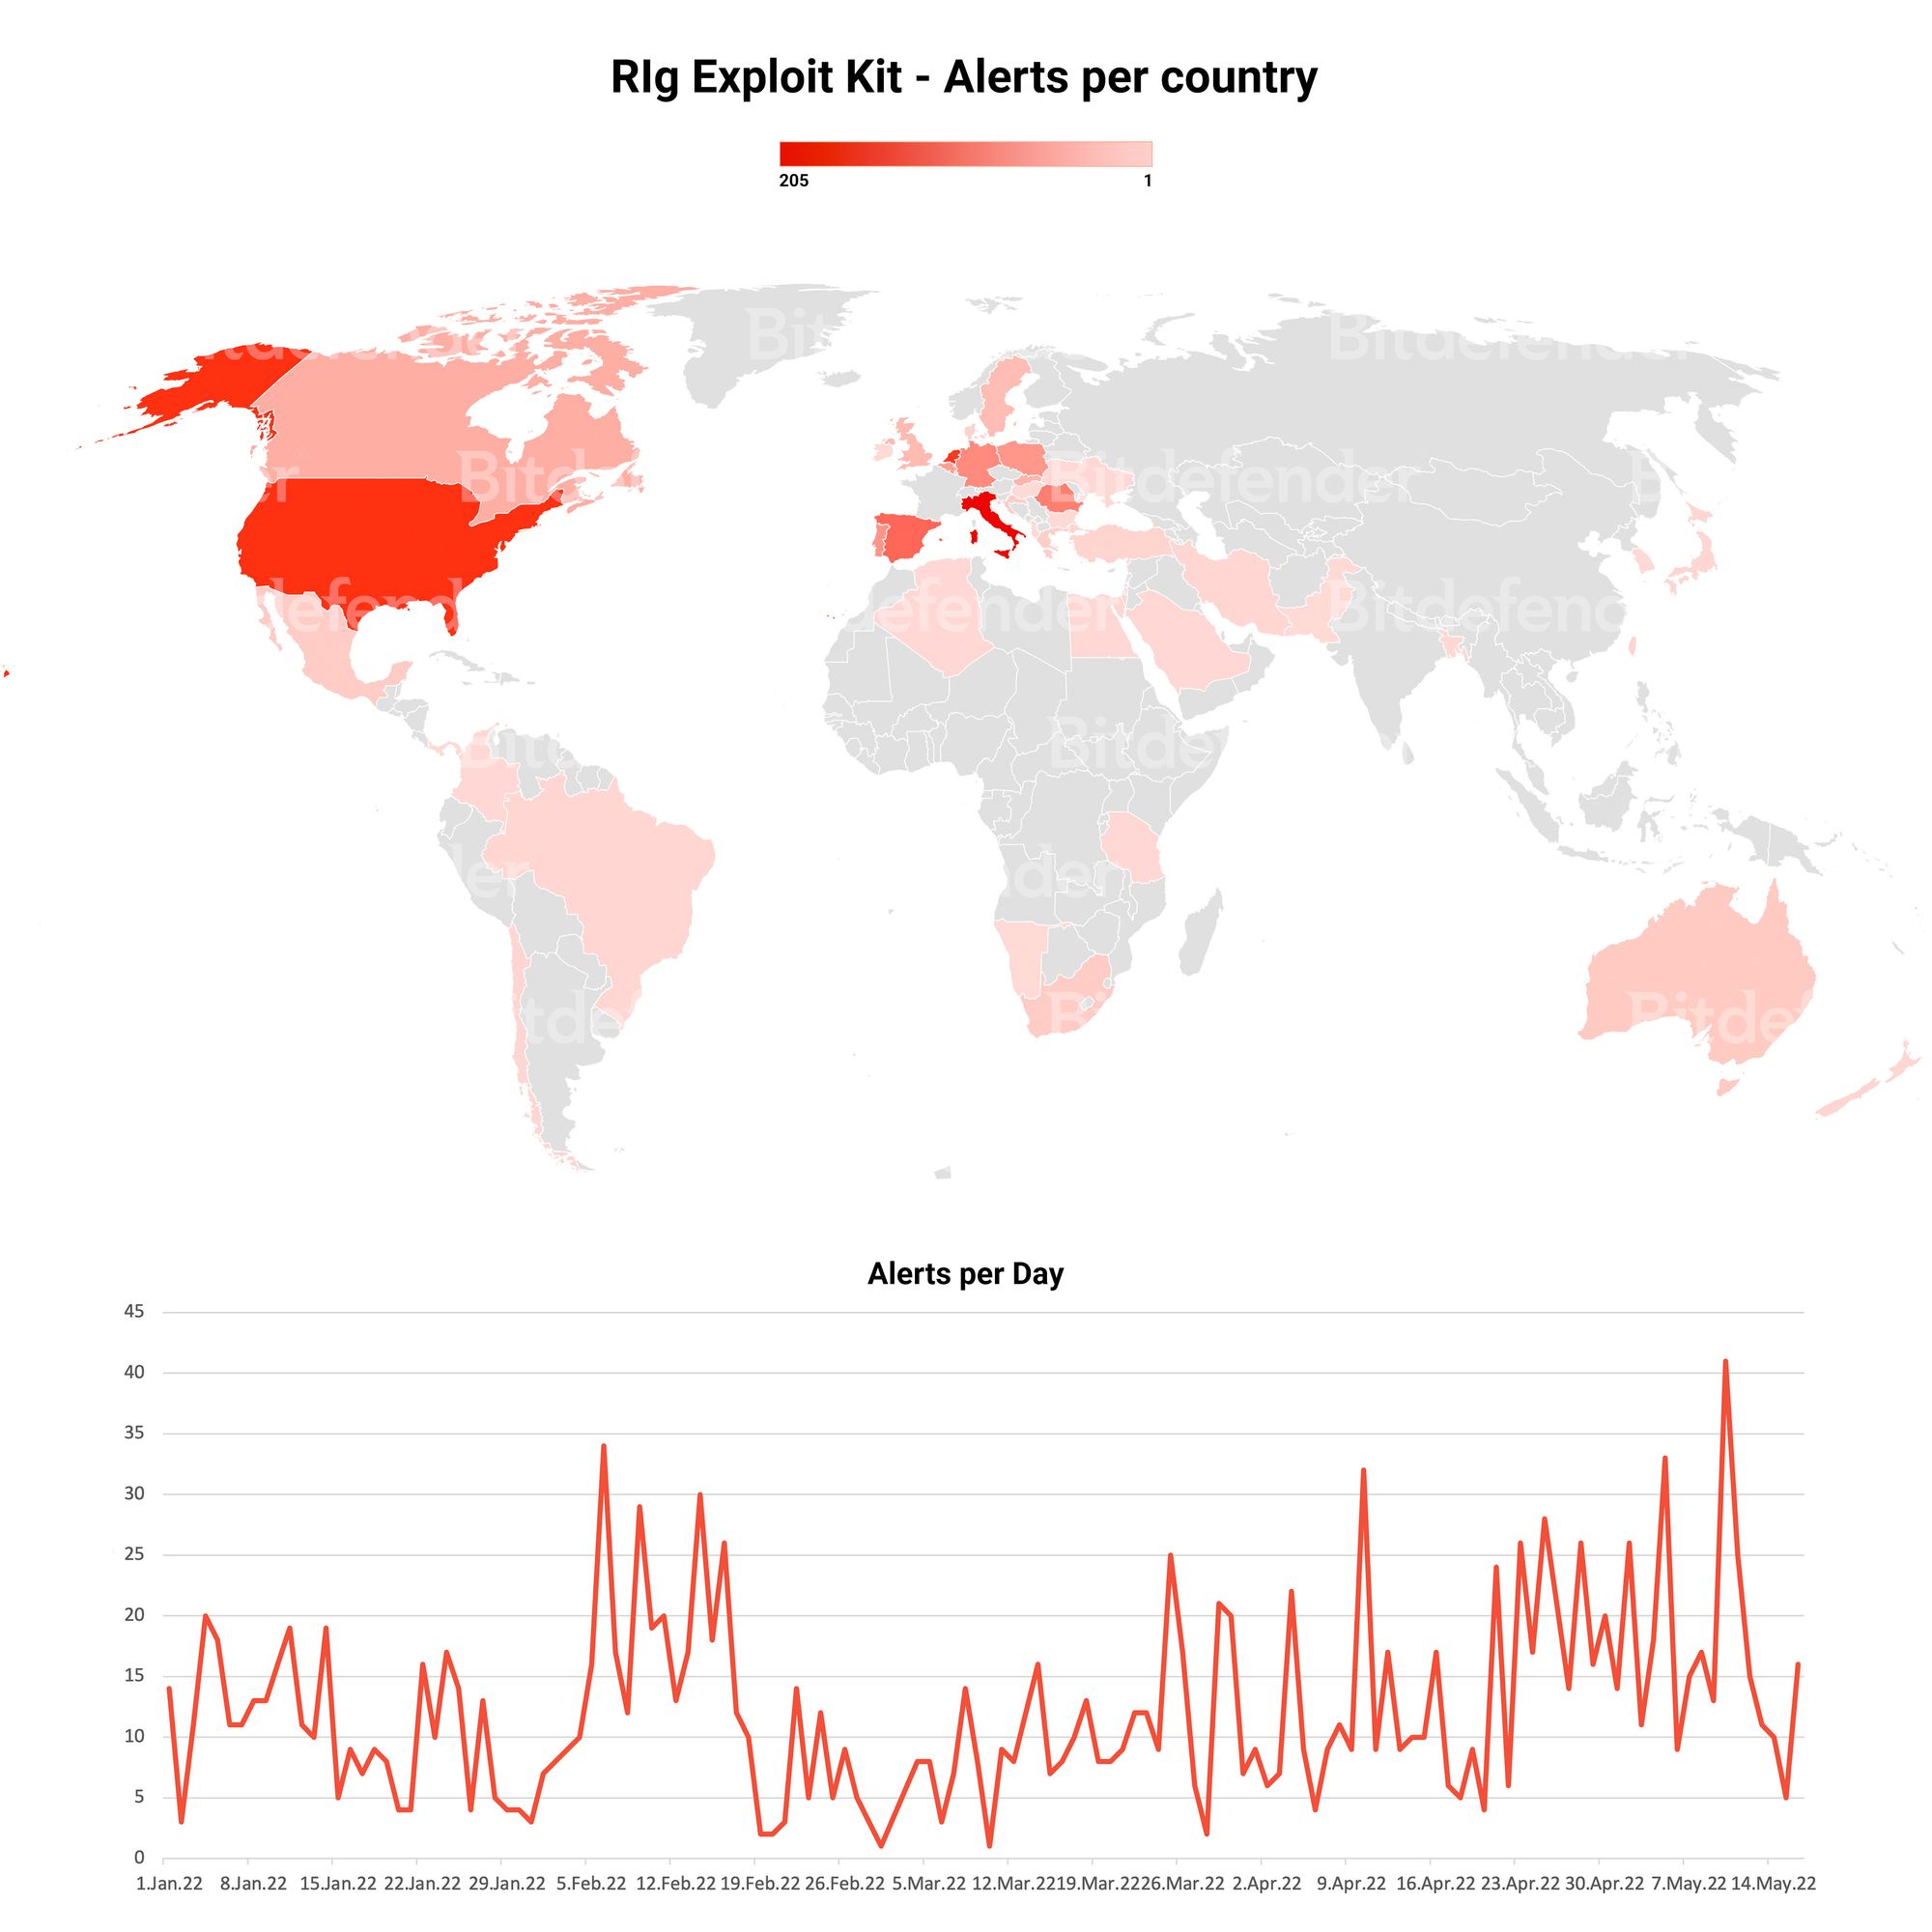
В рамках текущей Dridex-кампании Bitdefender ежедневно регистрирует по своей клиентской базе до 40 попыток эксплойта. Вредоносная активность наиболее высока в Италии, США, Нидерландах и Испании.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru