



Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

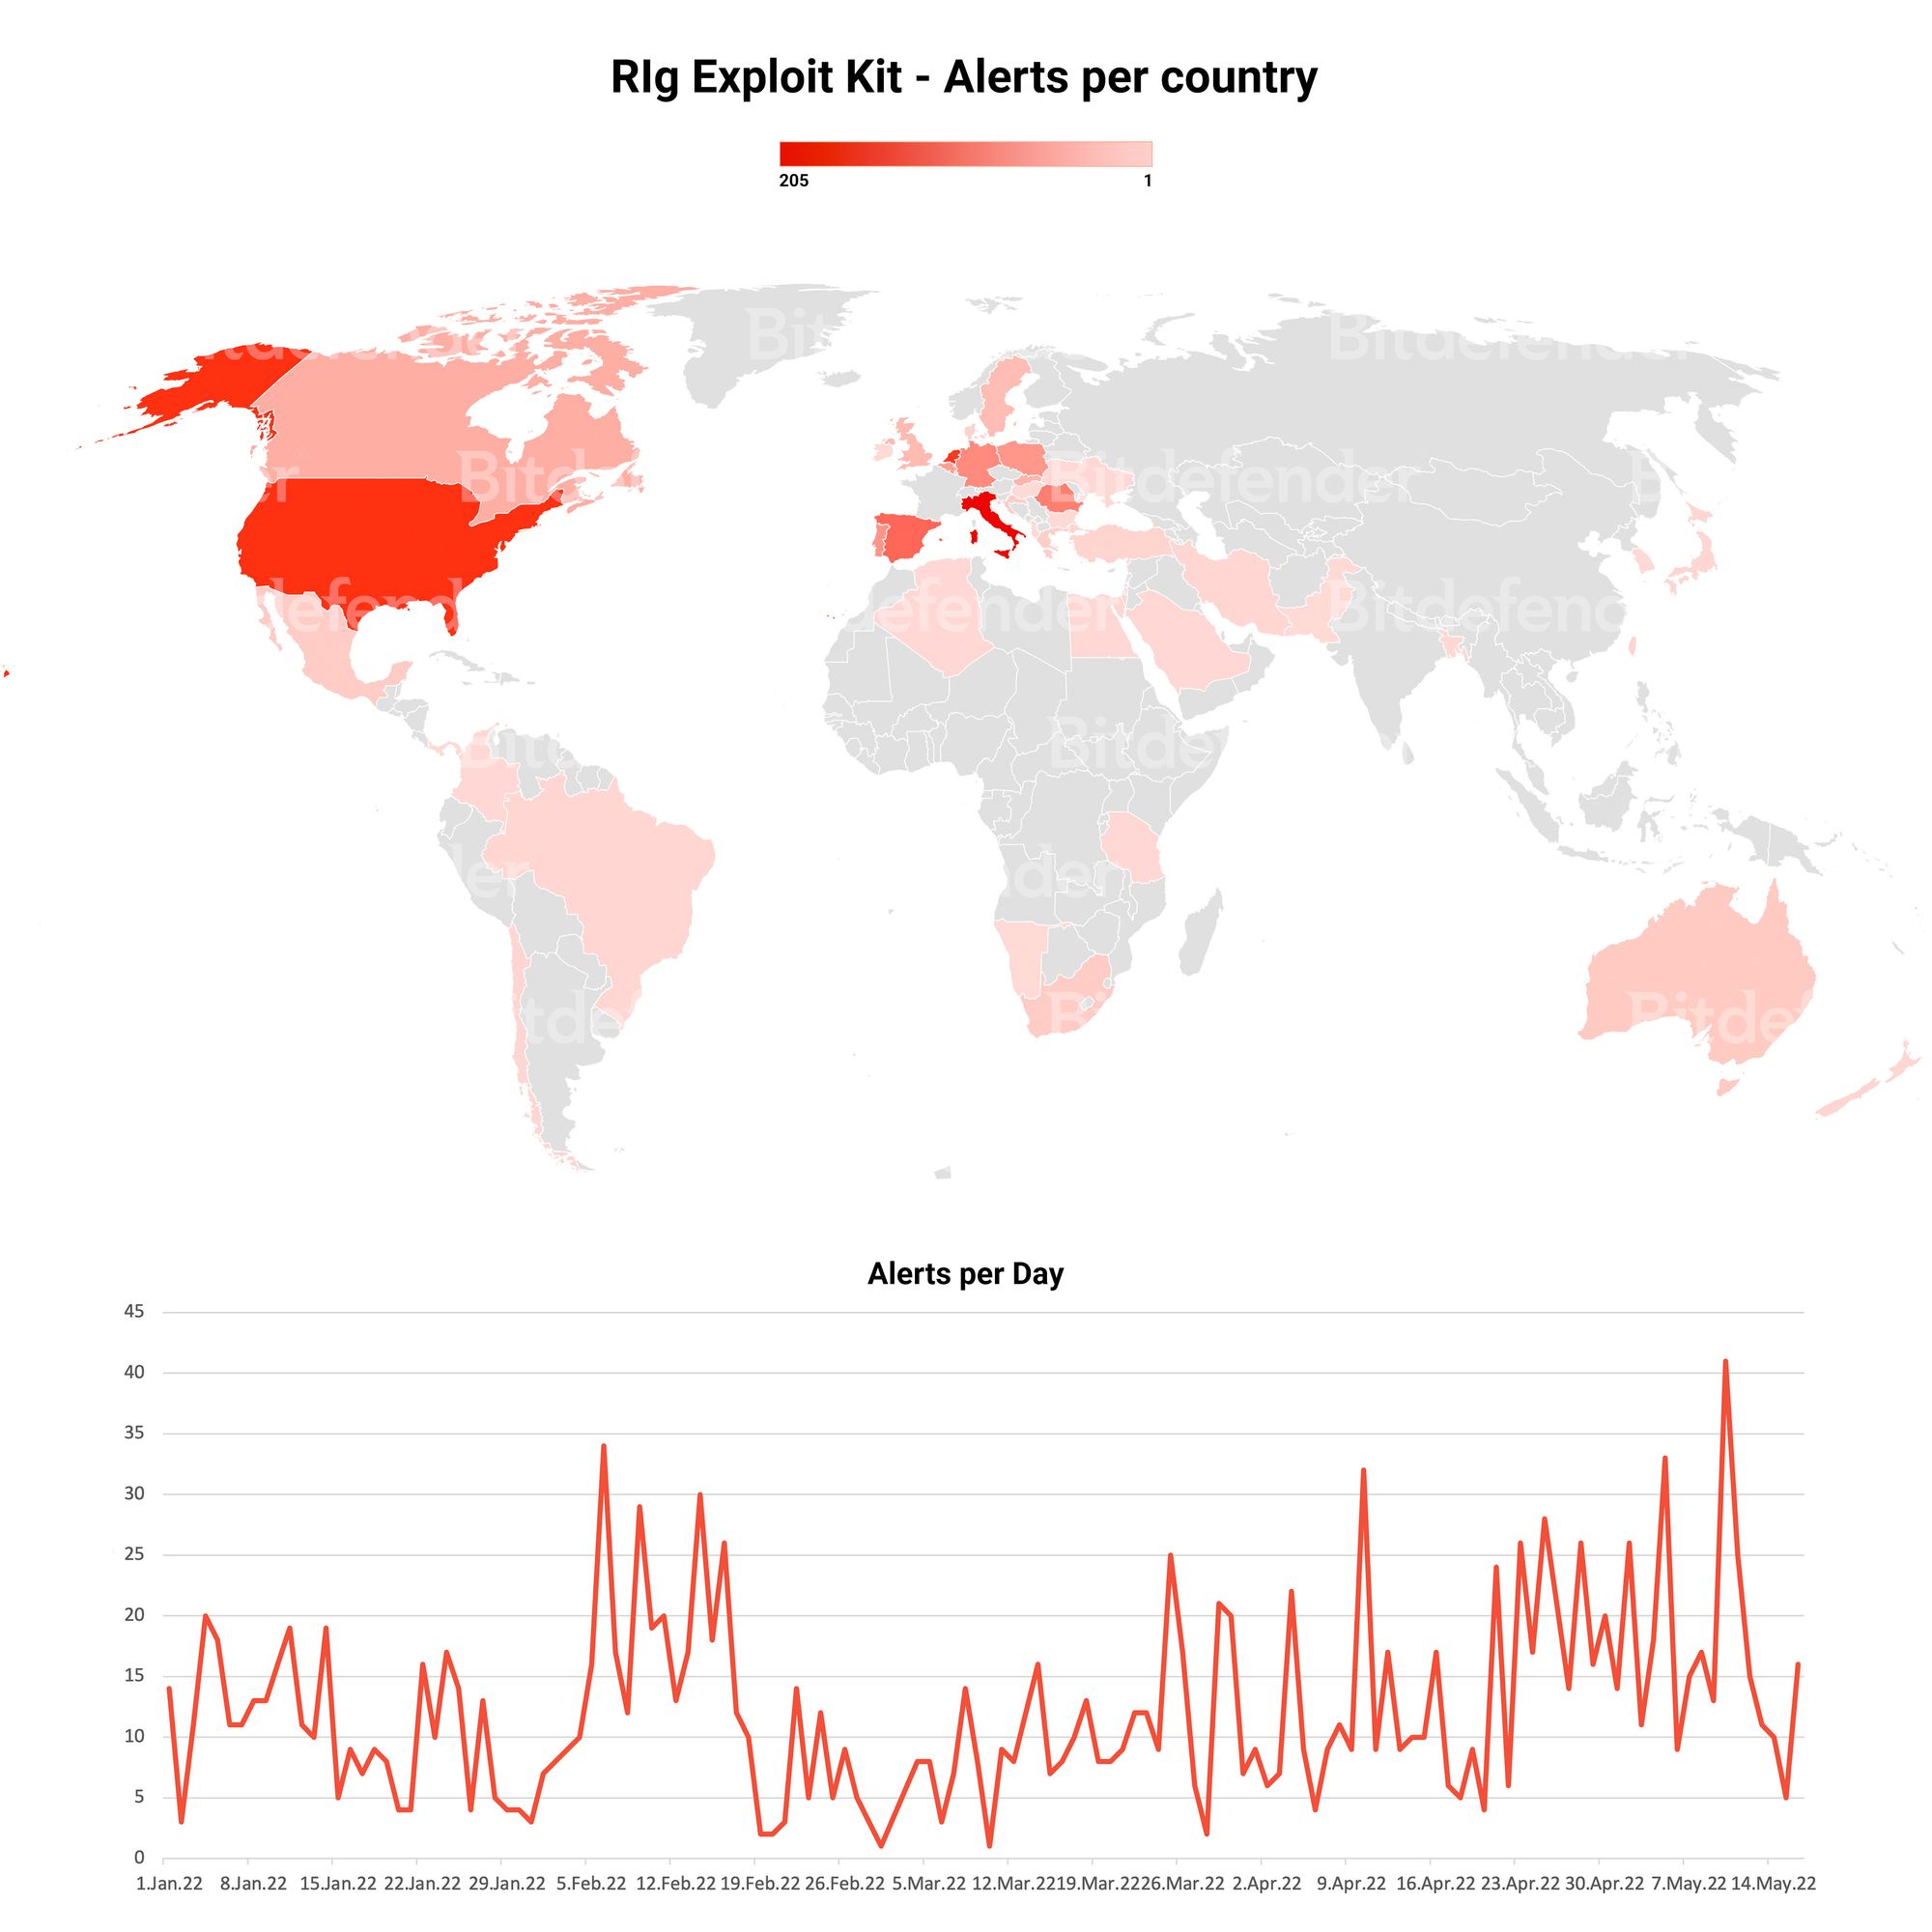
Согласно наблюдениям Bitdefender, стартовавшая в январе кампания по распространению Raccoon с помощью набора эксплойтов RIG актуальна и поныне. В марте операторы RIG были вынуждены переориентировать его на другую полезную нагрузку — вместо инфостилера жертвам теперь отдается банкер Dridex.

Смена целевого зловреда произошла после приостановки работы MaaS-сервиса Raccoon (инфостилер предоставлялся в пользование как услуга). Как позднее выяснилось, из-за гибели главного разработчика вредоносный код пришлось переписывать заново; работоспособная версия объявилась в интернете лишь в начале текущего месяца.

Банковский троян Dridex, он же Bugat, Cridex и Feodo, давно уже не используется по прямому назначению, а сдается в аренду для загрузки других вредоносных программ. Зловред имеет модульную структуру, и его функциональность можно с легкостью расширить по своему усмотрению.

Неувядаемый RIG до сих пор используется в массовых, многоступенчатых атаках. Его арсенал постоянно обновляется, пополняясь новыми эксплойтами — в основном для браузеров, и такой способ доставки вполне устраивает, например, распространителей инфостилеров.

В рамках текущей Dridex-кампании Bitdefender ежедневно регистрирует по своей клиентской базе до 40 попыток эксплойта. Вредоносная активность наиболее высока в Италии, США, Нидерландах и Испании.

Подпишитесь на новости

Хакеры разморозили холодильные установки в супермаркетах Франции

Кибератака на французские супермаркеты обернулась вполне материальным ущербом: злоумышленники нарушили работу холодильных установок, и магазинам пришлось списывать свежие и замороженные продукты. Инцидент затронул сотни торговых точек.

Как сообщает AFP, пострадали 150-200 магазинов Intermarché и почти 100 точек Coopérative U.

Сети подтвердили атаку; парижская прокуратура начала расследование. Также сообщается о возгораниях, связанных с инцидентом. По сообщениям французских СМИ, атакующие добрались до систем управления холодильным оборудованием Danfoss и включили принудительную непрерывную разморозку.

В публикациях фигурирует температурная настройка 50 °C — речь о заданном параметре. Обычная функция обслуживания оборудования превратилась в инструмент саботажа: вместо кратковременного удаления наледи установки продолжали размораживаться.

Для продуктов нарушение холодовой цепи означает потерю пригодности к продаже. Точный совокупный ущерб пока не установлен.

Глава Coopérative U Доминик Шельшер назвал атаку беспрецедентной и сообщил, что команды работают вместе со специалистами по холодильному оборудованию над восстановлением.

Вопросы о способе проникновения и ответственных за атаку еще предстоит выяснить. Но последствия уже видны: поломка цифрового управления заканчивается списанием вполне настоящего товара.

RSS: Новости на портале Anti-Malware.ru