



Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

Из-за паузы Raccoon эксплойт-пак RIG перешел на доставку трояна Dridex

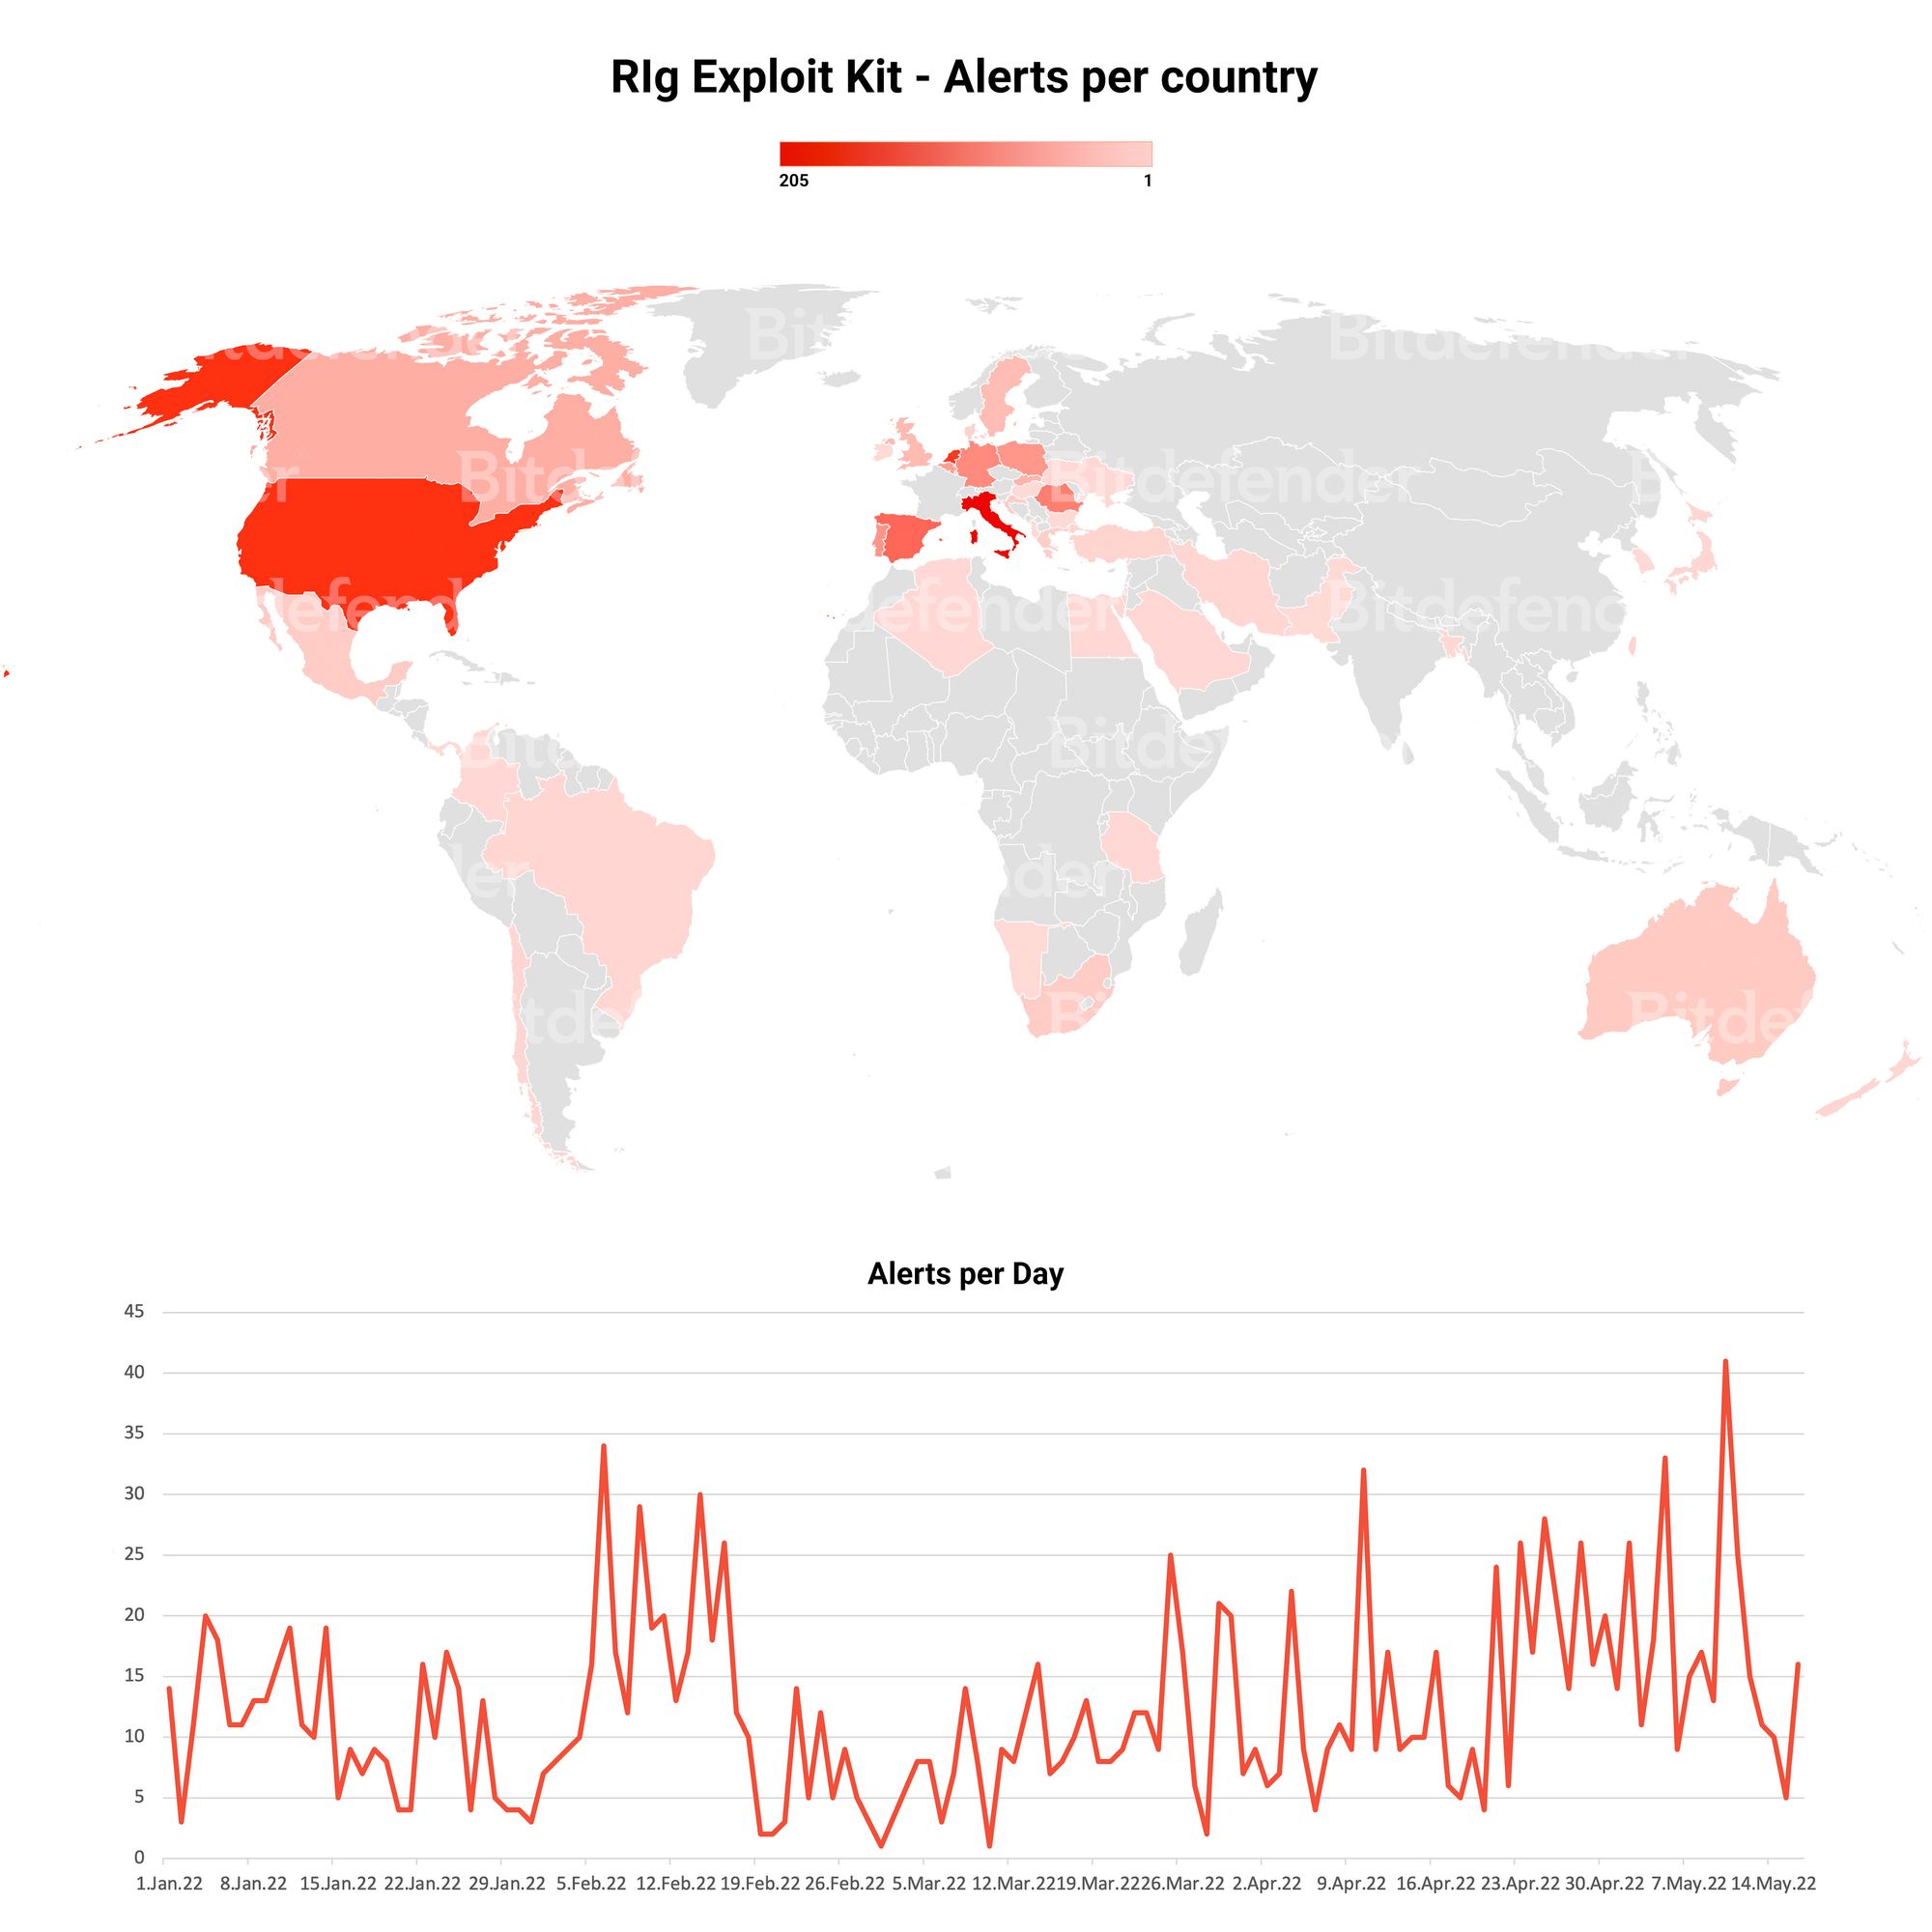
Согласно наблюдениям Bitdefender, стартовавшая в январе кампания по распространению Raccoon с помощью набора эксплойтов RIG актуальна и поныне. В марте операторы RIG были вынуждены переориентировать его на другую полезную нагрузку — вместо инфостилера жертвам теперь отдается банкер Dridex.

Смена целевого зловреда произошла после приостановки работы MaaS-сервиса Raccoon (инфостилер предоставлялся в пользование как услуга). Как позднее выяснилось, из-за гибели главного разработчика вредоносный код пришлось переписывать заново; работоспособная версия объявилась в интернете лишь в начале текущего месяца.

Банковский троян Dridex, он же Bugat, Cridex и Feodo, давно уже не используется по прямому назначению, а сдается в аренду для загрузки других вредоносных программ. Зловред имеет модульную структуру, и его функциональность можно с легкостью расширить по своему усмотрению.

Неувядаемый RIG до сих пор используется в массовых, многоступенчатых атаках. Его арсенал постоянно обновляется, пополняясь новыми эксплойтами — в основном для браузеров, и такой способ доставки вполне устраивает, например, распространителей инфостилеров.

В рамках текущей Dridex-кампании Bitdefender ежедневно регистрирует по своей клиентской базе до 40 попыток эксплойта. Вредоносная активность наиболее высока в Италии, США, Нидерландах и Испании.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru