



Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

Встроенный Android-антивирус Play Protect проигрывает сторонним решениям

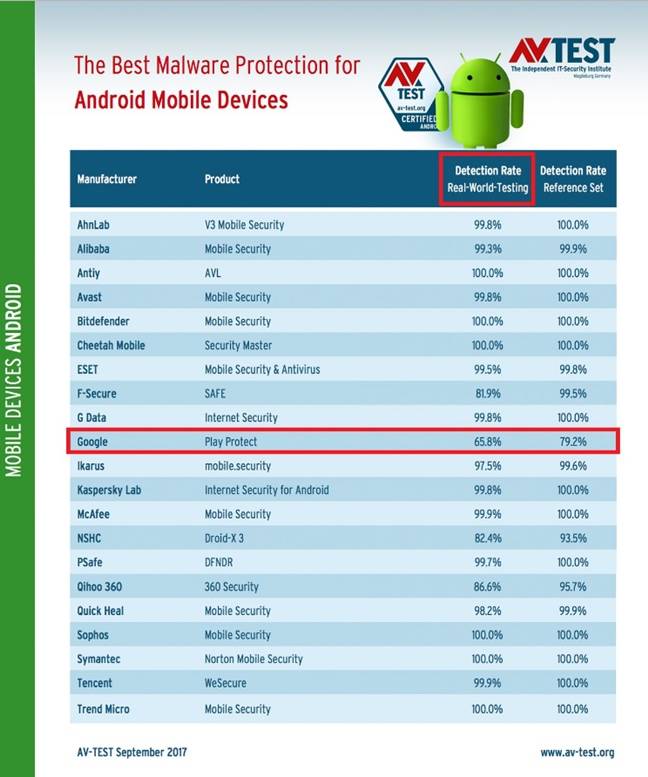
В прошлом месяце немецкая лаборатория тестирования программного обеспечения AV-Test подвергла испытанию 20 антивирусных систем для Android. Результаты оказались не очень положительными для Google.

Систему Play Protect, которая, как предполагается, блокирует запуск вредоносных приложений на вашем мобильном устройстве, обошел в результатах каждый антивирус стороннего производителя.

В процессе тестирования шесть из 20 антивирусных программ смогли успешно детектировать каждое вредоносное приложение, предотвратив их запуск. Еще восьми программам удалось детектировать 99 %. Слабейший же результат показала система Google Play Protect, ей удалось обнаружить 65,8 % угроз.

Вторая часть тестирования подразумевала проверку антивирусных систем более старыми вредоносными программами. Около 13 из 20 сторонних антивирусных продуктов детектировали 100 %, остальные сторонние решения отличились детектом в размере 93 %. Play Protect и на этот раз оказался в хвосте – всего 79,2 %.

Напомним, что система Google Play Protect была запущена этим летом. Это первый раз, когда AV-Test удалось протестировать систему, сравнивая ее со сторонними решениями. Возможно, в настоящее время Play Protect находится в стадии дообработки, как было, например, с Windows Defender, который подвергся серьезной критике в 2006 году, когда был выпущен.

Google пока не прокомментировала результаты теста.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru