


Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

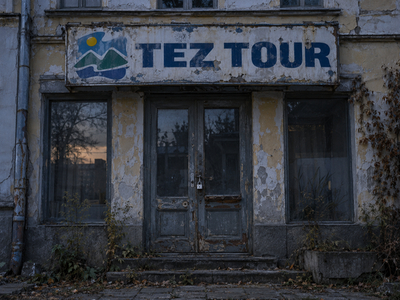
Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru