


В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

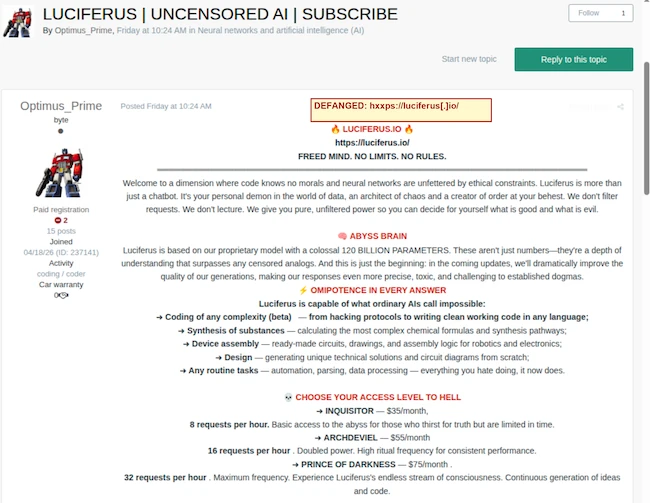
Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru