


Умным агентам строят цифровые клетки: в России рождается новый рынок ИБ

Умным агентам строят цифровые клетки: в России рождается новый рынок ИБ

Умным агентам строят цифровые клетки: в России рождается новый рынок ИБ

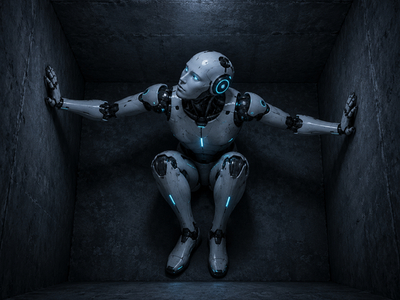
Крупные российские компании разрабатывают системы контроля автономных ИИ-агентов. Спрос на такие решения растёт вслед за способностями нейросетей: вчера они сочиняли письма, а сегодня уже запускают код, открывают файлы и самостоятельно ходят по корпоративным системам. Оставлять такого сотрудника без присмотра становится опасно.

Основой нового направления стала инфраструктура harness — программная обвязка вокруг языковой модели, сообщают «Известия».

Она подключает память, данные и внешние инструменты, определяет доступные агенту действия и решает, когда нужно остановиться и позвать человека.

Собственные harness-решения создают Яндекс, MWS AI, «Сбер» и другие компании. Они разрабатывают маршрутизацию запросов между моделями, контроль расхода вычислительных ресурсов, мониторинг операций и защитные барьеры.

В Т1 сообщили, что за год число запросов бизнеса на механизмы контроля ИИ-агентов выросло примерно втрое. Около 80% обращений связаны с доступом к корпоративным данным, предотвращением утечек и обязательным подтверждением критических решений человеком.

Наиболее активно такими системами интересуются банки, промышленность, государственные организации и ретейл. По оценке ГК «Солар», российский рынок продуктов для защиты ИИ уже в 2026 году может достичь 1-2 млрд рублей, а вместе с услугами — 4 млрд. К концу десятилетия другие эксперты допускают рост сегмента до 3-8 млрд рублей.

Отдельный риск заключается в том, что языковая модель не всегда способна отличить данные от инструкции. Вредоносная команда, спрятанная в письме или документе, может заставить агента выполнить опасное действие. Поэтому контроль должен работать за пределами самой LLM: проверять запросы, ответы и обращения к инструментам.

Представители ФСТЭК России считают, что угрозы передачи конфиденциальной информации в сторонние ИИ-сервисы уже покрываются действующими требованиями. Минцифры продолжает работу над регулированием отрасли.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru