


В России разработали отдельные ПДД для роботов-доставщиков

В России разработали отдельные ПДД для роботов-доставщиков

В России разработали отдельные ПДД для роботов-доставщиков

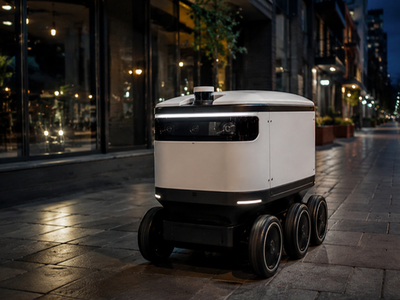
Российские ведомства согласовали требования к передвижению роботов-доставщиков по городам. Для роверов определят разрешённую скорость, правила взаимодействия с пешеходами, порядок идентификации и ответственность операторов, сообщил министр транспорта Андрей Никитин.

Проект постановления подготовили Минэкономразвития совместно с Минтрансом и МВД.

Новые требования будут проверять в рамках экспериментального правового режима, который планируют запустить на три года в 35 регионах России.

Документ должен определить, где роботы смогут ездить, а куда им путь будет закрыт. Конкретные ограничения и запретные зоны появятся в итоговой версии постановления. Главный принцип сформулирован так: ровер не должен мешать людям и создавать угрозу на тротуаре.

Отдельно власти пропишут правила идентификации устройств. Вероятно, это позволит установить конкретного оператора, если робот перекроет проход, столкнётся с пешеходом или решит припарковаться посреди дороги вместе с чьим-то ужином.

Экспериментальный режим нужен, чтобы проверить требования в реальной городской среде и скорректировать их до постоянного закрепления. За три года ведомства смогут оценить, как роботы ведут себя среди пешеходов, где возникают конфликты и какие ограничения действительно работают.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru