


Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

Windows 11 обвинили в тайном запуске ИИ, но счётчик показал ноль запросов

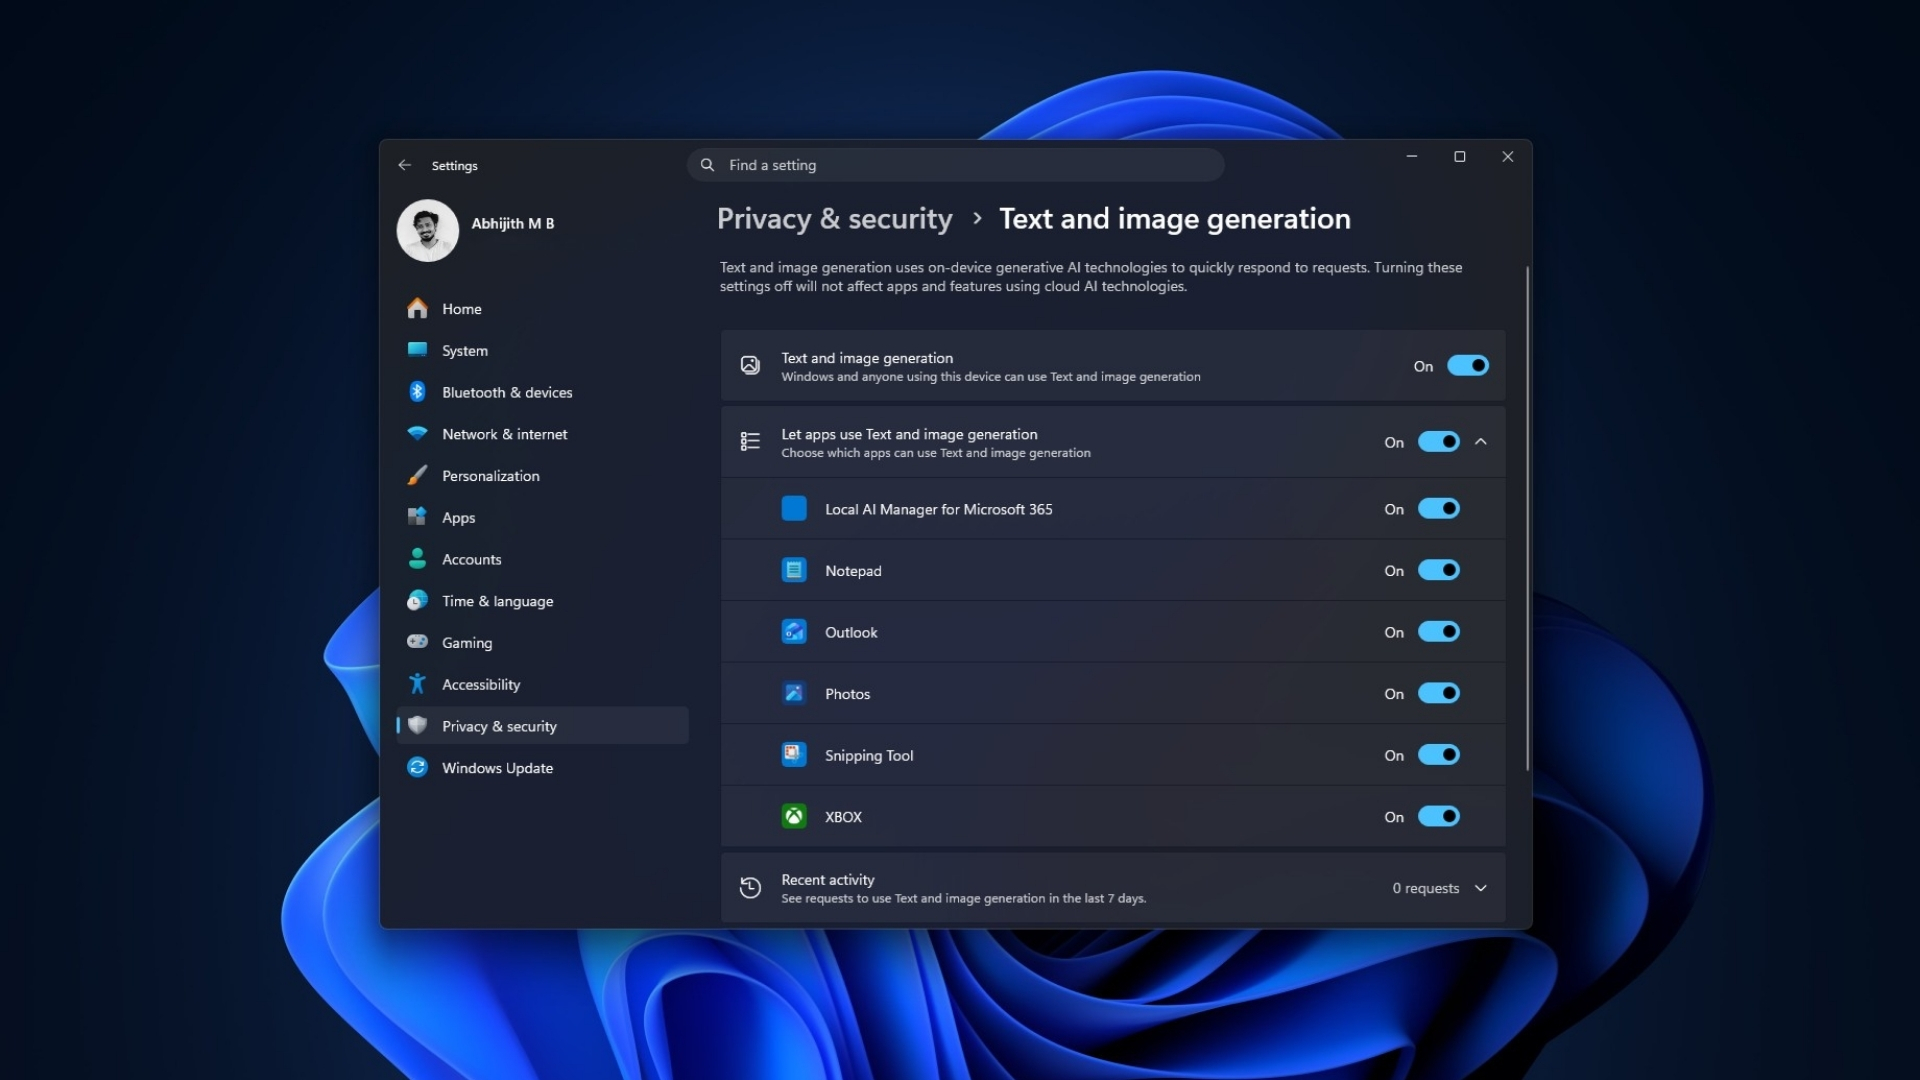
В соцсетях разошёлся скриншот раздела Windows 11 «Генерация текста и изображений». Пользователи увидели там «Блокнот», «Фотографии», Outlook и другие приложения, после чего решили: система тайно запускает ИИ в фоне, забивает оперативную память и портит производительность в играх.

Особенно предприимчивые авторы сразу предложили платные услуги оптимизации Windows.

Правда, доказательство страшной фоновой активности оказалось слегка корявым: на тех же скриншотах в журнале отображается ровно ноль запросов к ИИ.

На самом деле раздел показывает приложения, которым разрешено обращаться к локальным генеративным моделям Windows. Наличие программы в списке не означает, что она прямо сейчас что-либо генерирует. Там же можно посмотреть недавнюю активность и отдельно запретить доступ каждому приложению.

На компьютерах Copilot+ локальные модели преимущественно работают на NPU — специализированном ускорителе с производительностью не менее 40 TOPS. Некоторые возможности также поддерживают видеокарты Nvidia и AMD.


Однако само включение переключателя не запускает модель и не начинает внезапно пожирать RAM. Тест Windows Latest на компьютере без NPU не показал изменений в потреблении памяти.

Microsoft всё же сама помогла панике разгореться. Настройка включена по умолчанию, название звучит так, будто Windows круглосуточно сочиняет тексты, а важный журнал активности свёрнут внизу страницы. При желании функцию можно отключить в разделе «Параметры» → «Конфиденциальность и безопасность» → «Генерация текста и изображений».

В итоге доказательств, что скрытый ИИ крадёт FPS, нет. Зато нашлись продавцы оптимизации, готовые за деньги отключить ноль запросов и торжественно вернуть компьютеру ничего не потерянную производительность.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru