


Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

Компания «Эфшесть/F6» сообщила о блокировке теневого сервиса nulltrace, который позволял анонимно регистрировать домены в российских зонах без подтверждения личности. Через площадку, по данным специалистов, создавали сайты для фишинга, мошенничества и других киберпреступлений.

Расследование началось с фишингового ресурса в зоне .su, атаковавшего клиентов иностранного банка.

После его блокировки аналитики обнаружили, что связанный адрес электронной почты использовался для регистрации целой сети поддельных банковских сайтов.

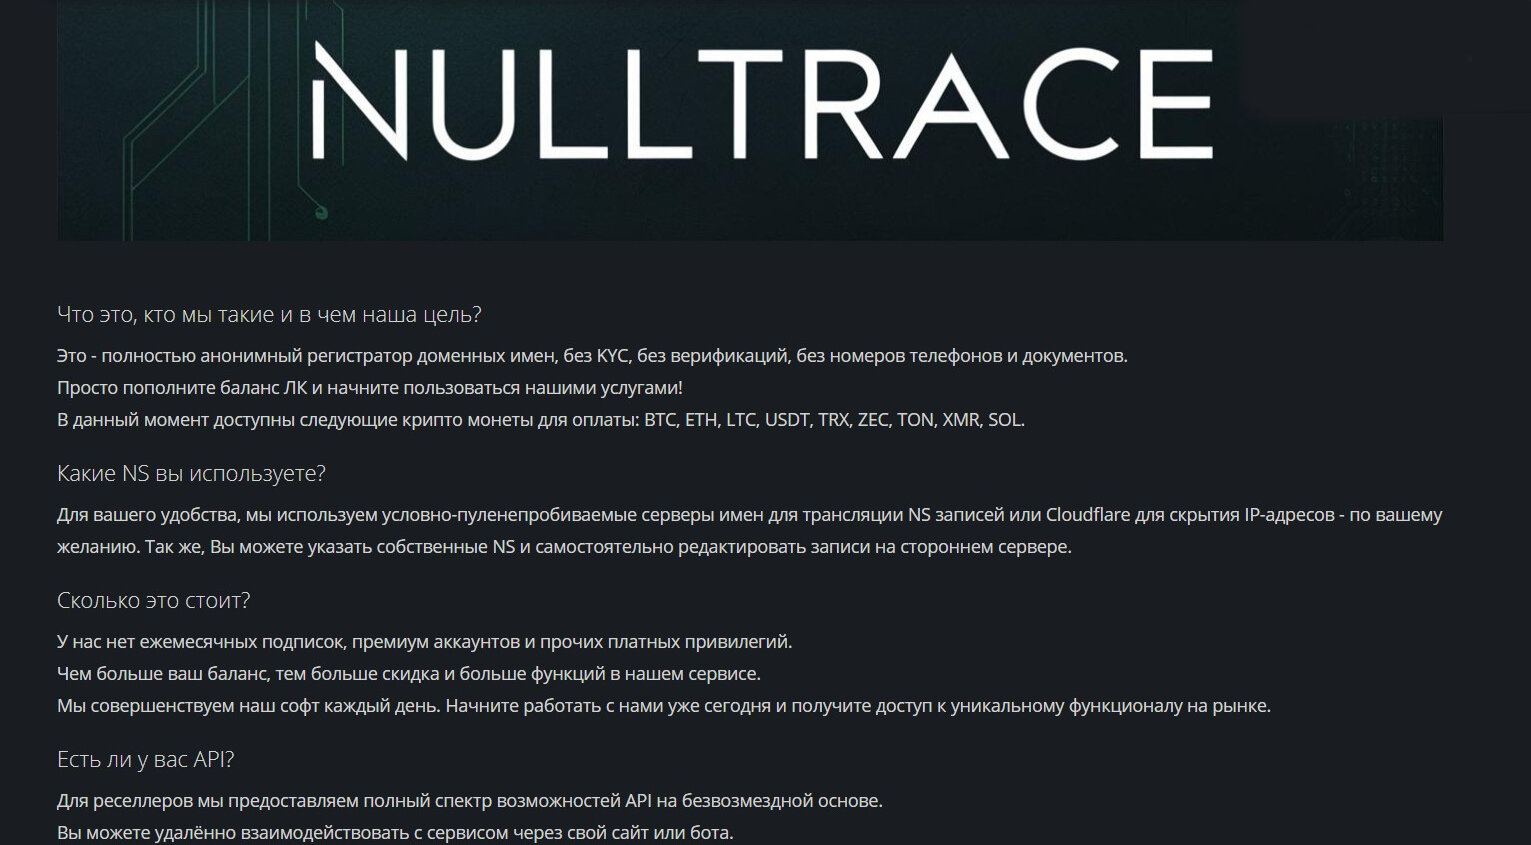
След привёл на закрытый форум и сайт nulltrace[.]su. Там клиентам предлагали получить домен без электронной почты, номера телефона и проверки личности, а расплатиться — криптовалютой. Удобный сервис: никаких документов, никаких вопросов.


25 февраля CERT F6 передал сведения о домене регистратору для проверки. Владелец nulltrace не смог подтвердить регистрационные данные, и 5 марта домен окончательно разделегировали. Вместе с витриной стали недоступны сайты клиентов, зарегистрированные через сервис в зонах .ru и .su.

Хозяин площадки после блокировки переехал в доменную зону .ws, сменил провайдера и продолжил работу. Однако регистрацию адресов в российских зонах из списка услуг убрал, оставив только .com и .info.

По данным F6, в 2025 году на зону .ru приходилось 42,3% фишинговых и 11,4% мошеннических доменов, нацеленных на россиян. Годом ранее доля фишинговых ресурсов достигала 72,9%. Снижение аналитики связывают с ускорением блокировок со стороны регуляторов и CERT.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru