


BI Конструктор Битрикс24 научился работать без интернета и внешних серверов

BI Конструктор Битрикс24 научился работать без интернета и внешних серверов

BI Конструктор Битрикс24 научился работать без интернета и внешних серверов

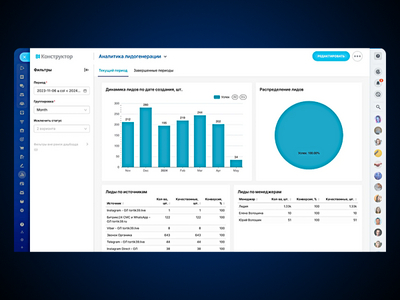
Битрикс24 представил новую модель поставки BI Конструктора: теперь платформу визуальной аналитики можно полностью развернуть внутри инфраструктуры заказчика. Никаких внешних серверов, облачных API и интернет-соединения — корпоративные данные остаются за закрытыми дверями.

Раньше у крупного бизнеса с этим были сложности. BI Конструктор предлагался либо в облаке, либо в коробочной версии, которой всё равно требовался доступ к внешней инфраструктуре для обновлений и вспомогательных сервисов.

Для компаний из регулируемых отраслей такой канал наружу мог конфликтовать с внутренними политиками безопасности и требованиями регуляторов.

В новом варианте вся обработка и хранение информации выполняются на серверах заказчика. Компания самостоятельно управляет правами доступа, резервным копированием, обновлениями и интеграцией с внутренними средствами защиты. Решение совместимо с коробочной версией Битрикс24 на PostgreSQL и не обращается к внешним CDN или облачным API.

В 1С-Битрикс рассчитывают, что закрытая поставка заинтересует предприятия, которым необходимо обрабатывать данные ограниченного доступа. В первую очередь речь идёт о крупном бизнесе и организациях с жёсткими требованиями к размещению информации внутри корпоративного периметра.

Продукт уже реализован и протестирован в пилотных средах. В ближайшие месяцы Битрикс24 планирует начать пилотные внедрения у крупных заказчиков. Сроки коммерческого запуска, стоимость и условия лицензирования пока держат за закрытым контуром — их объявят позднее.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru