


Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Казахстанских инвесторов заманивают на фейковые ИИ-платформы с прибылью

Мошенники оседлали хайп вокруг искусственного интеллекта и теперь предлагают зарабатывать с помощью умных торговых платформ. Нейросеть якобы сама анализирует рынок, заключает сделки и приносит гарантированную прибыль. Звучит слишком хорошо? Именно так и задумано.

Аналитики «Эфшесть/F6» обнаружили 64 мошеннических ресурса, работающих по этой схеме.

Большинство рассчитано на русскоязычную аудиторию, однако отдельные сайты нацелены на жителей Казахстана, Польши и Болгарии. Около 80% площадок прикрываются брендами ИТ-компаний, 18% — банков, ещё 2% используют названия социальных сетей.

В одной из кампаний аферисты выдают несуществующую ИИ-платформу за новый продукт казахстанского банка. Для убедительности запускают фейковые новости с известными компаниями и чиновниками, а посетителю предлагают пройти небольшой опрос. Дальше в игру вступает оператор мошеннического кол-центра.


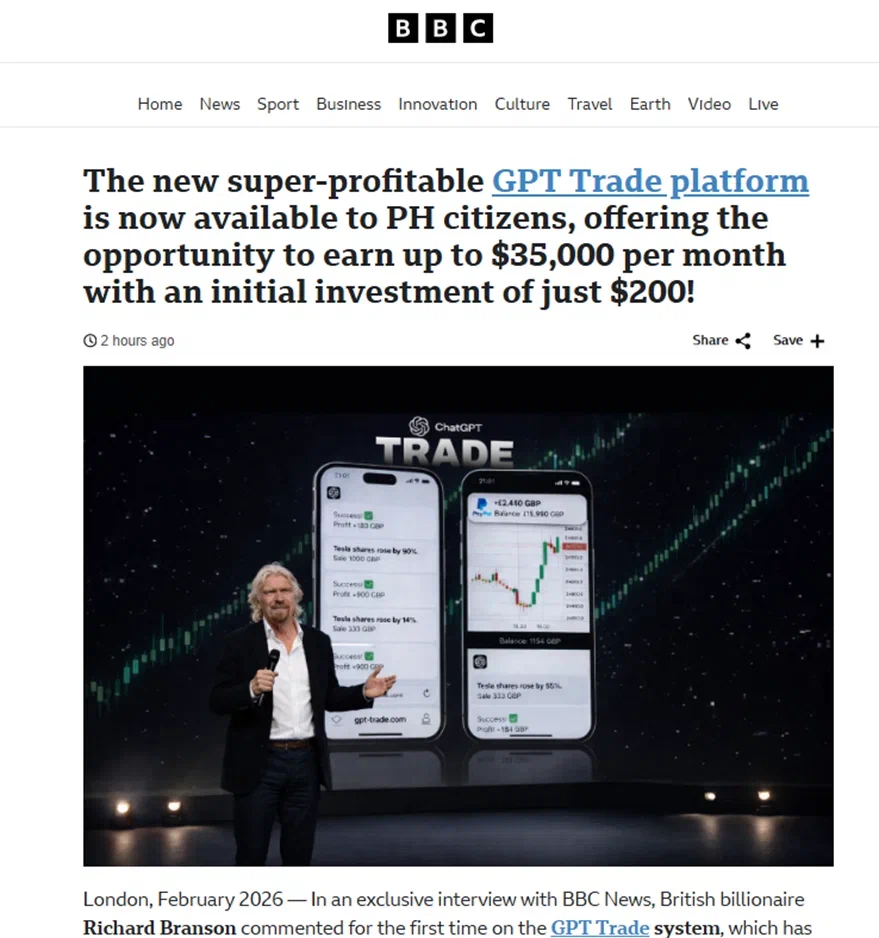
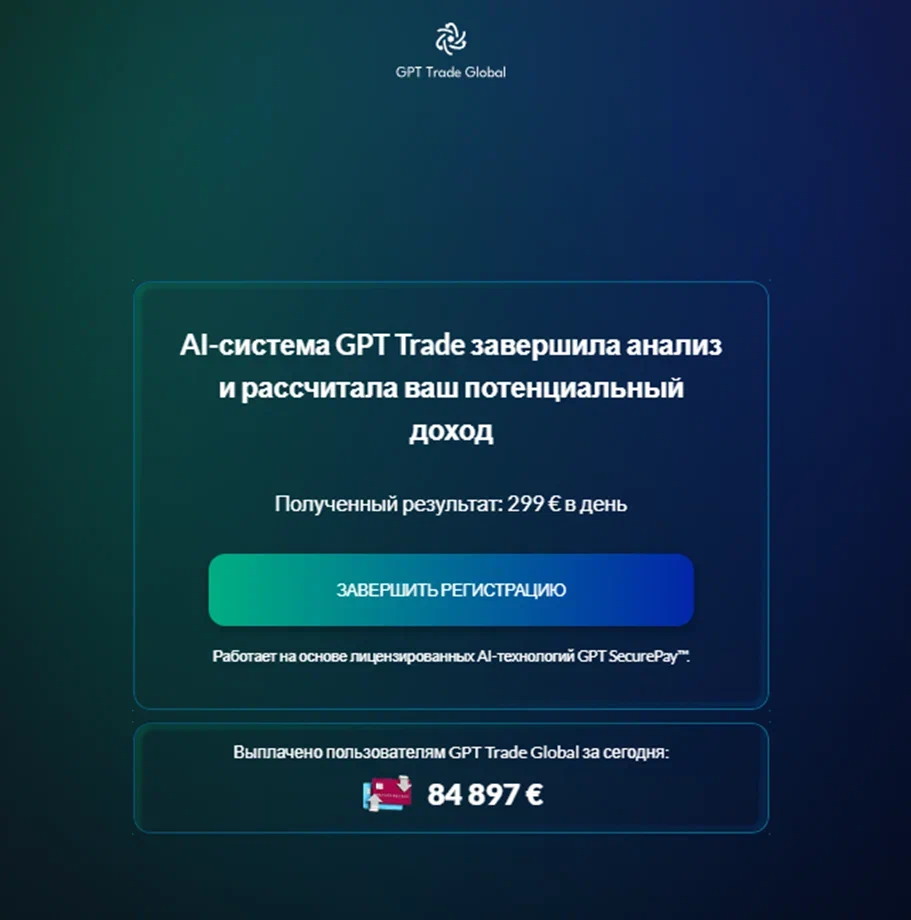
Другой пример — поддельный чат-бот GPT Trade. Он рисует графики успешных сделок и обещает заработок до 299 евро в день. Никакой торговли, разумеется, нет: пользователю нужно оставить номер телефона, после чего его начинают уговаривать внести первый депозит. Если деньги переведены, давление усиливается: мошенники требуют нарастить инвестиции ради ещё большей прибыли.


Продвигают эту красоту через поисковики, поддельные отзывы, липовые обзоры и сайты, замаскированные под СМИ. Причём фальшивые публикации могут попадать в ответы поисковых ИИ-сервисов и придавать легенде дополнительную убедительность. На одном из ресурсов специалисты также обнаружили дипфейк.

По данным F6, 86% найденных площадок приходится непосредственно на инвест-ботов, оставшиеся 14% — на фейковые СМИ, ведущие жертв на мошеннические сайты.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru