


Т-Банк спрятал новое приложение для iPhone под названием K8CHEN PRO

Т-Банк спрятал новое приложение для iPhone под названием K8CHEN PRO

Т-Банк спрятал новое приложение для iPhone под названием K8CHEN PRO

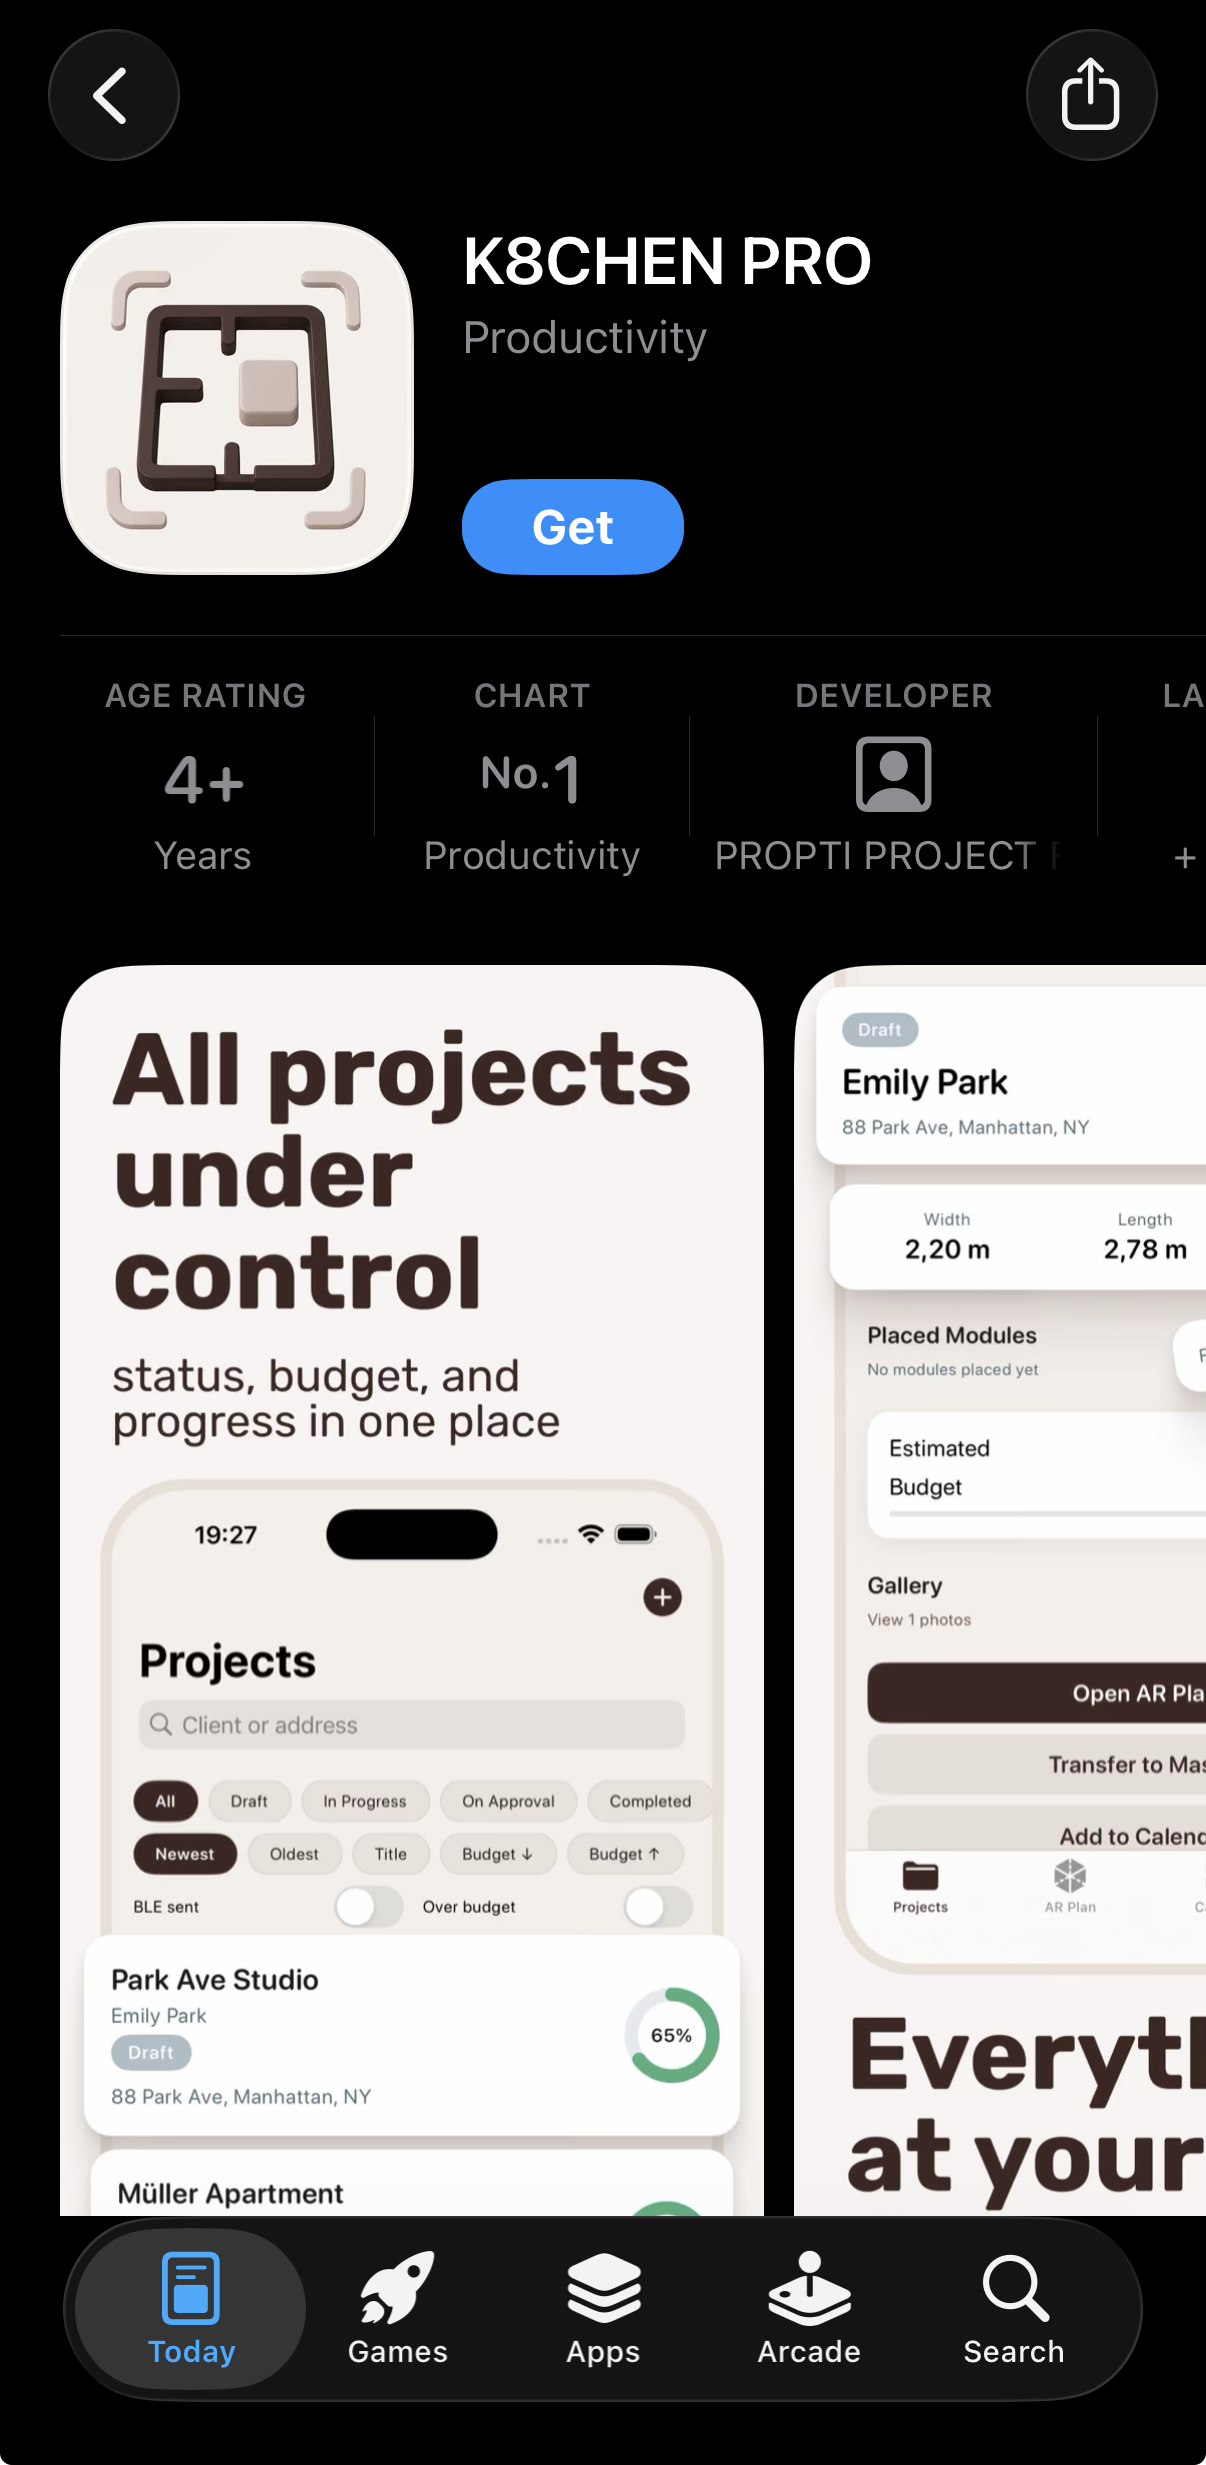
Т-Банк выпустил очередную версию мобильного банка для iPhone. В App Store приложение маскируется под названием K8CHEN PRO, а после установки и аутентификации переименовывается в 8PRO.

Сервис доступен для загрузки в App Store в российском, казахстанском, турецком, грузинском и американском регионах. Подлинность приложения подтверждает ссылка на официальном сайте Т-Банка.

Необычное название — не внезапная любовь банка к кухонной технике. После введения санкций официальные приложения российских финансовых организаций регулярно исчезают из App Store, поэтому банки выпускают новые версии под нейтральными вывесками. Жизнь таких релизов в магазине Apple иногда измеряется считаными часами.


Пользователям рекомендуют загружать K8CHEN PRO только по ссылке с официального сайта Т-Банка. Искать приложение вручную по названию рискованно: мошенники регулярно копируют банковские сервисы, логотипы и описания, чтобы выманивать логины, пароли и коды подтверждения.

После установки приложение лучше не удалять, даже если оно позднее пропадёт из App Store: уже загруженная версия продолжит работать на устройстве. При этом перед входом важно убедиться, что ссылка получена именно на сайте банка, а не в рекламе, телеграм-канале или сообщении от сотрудника поддержки.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru