


Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

Интернет-провайдеров хотят штрафовать на 500 тыс. рублей за порчу домов

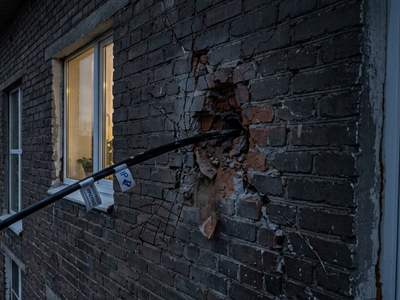
Интернет-провайдеров хотят штрафовать за повреждение имущества многоквартирных домов, провисшие кабели, отсутствие маркировки и самовольное подключение оборудования к электросети. Размер санкций может достигать 500 тыс. рублей, столько же теперь грозит управляющим компаниям за недопуск операторов.

С инициативой в ФАС обратился комитет Торгово-промышленной палаты по предпринимательству в сфере ЖКХ. Ведомство подтвердило получение обращения и рассмотрит его в установленном порядке.

С 6 августа 2026 года управляющие организации могут получить штраф от 100 тыс. до 500 тыс. рублей, если мешают провайдеру провести сеть в дом. Для должностных лиц наказание составляет от 10 тыс. до 40 тыс. рублей.

Комитет ТПП считает, что правила получились односторонними: УК уже наказывают за закрытую дверь, а оператору за оставленный после монтажа кабельный хаос отдельная административная санкция не грозит.

По данным комитета, 88% судебных споров между сторонами инициируют управляющие организации, причём в 85% случаев суд удовлетворяет их требования. Среди типичных претензий можно встретить провисающие и неподписанные кабели, повреждение общего имущества и подключение к электричеству без разрешения.

Операторы идею встретили без энтузиазма. В МТС заявили, что обвинения в массовых нарушениях не подтверждены статистикой. В «Мегафоне» напомнили, что УК до сих пор ограничивают доступ к домовой инфраструктуре, а в «Ростелекоме» указали: проекты сетей уже согласовываются и должны соответствовать требованиям безопасности.

Участники рынка опасаются, что новые штрафы станут ещё одним способом давления, особенно на небольших провайдеров. Управляющие компании, по их версии, не хотят терять доходы и контроль над доступом операторов в дома.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru