


Android-троян Manic научился красть данные даже без интернета

Android-троян Manic научился красть данные даже без интернета

Android-троян Manic научился красть данные даже без интернета

Исследователи обнаружили Android-троян Manic, который совмещает функции банковского зловреда и шпионского инструмента. Он охотится за деньгами, переписками, координатами и кодами разблокировки, а собранные сведения способен передавать через другие заражённые смартфоны поблизости.

По данным ThreatFabric, активность Manic прослеживается с февраля 2026 года. Его распространяют через фишинговые сайты и приложения-загрузчики, замаскированные под полезные утилиты.

Троянец отслеживает 169 приложений. В списке — украинские банки, государственные сервисы и системы электронной идентификации, а также российские и европейские финансовые организации, криптокошельки, биржи, мессенджеры, почтовые клиенты и аутентификаторы. Отдельно Manic интересуют коммерческие и военные средства связи.

Получив разрешения специальных возможностей и доступ к уведомлениям, зловред превращает смартфон в стеклянный аквариум. Он перехватывает пароли, одноразовые коды и фразы восстановления, читает СМС и уведомления, собирает контакты и историю звонков, делает скриншоты, следит за местоположением и позволяет удалённо управлять экраном.


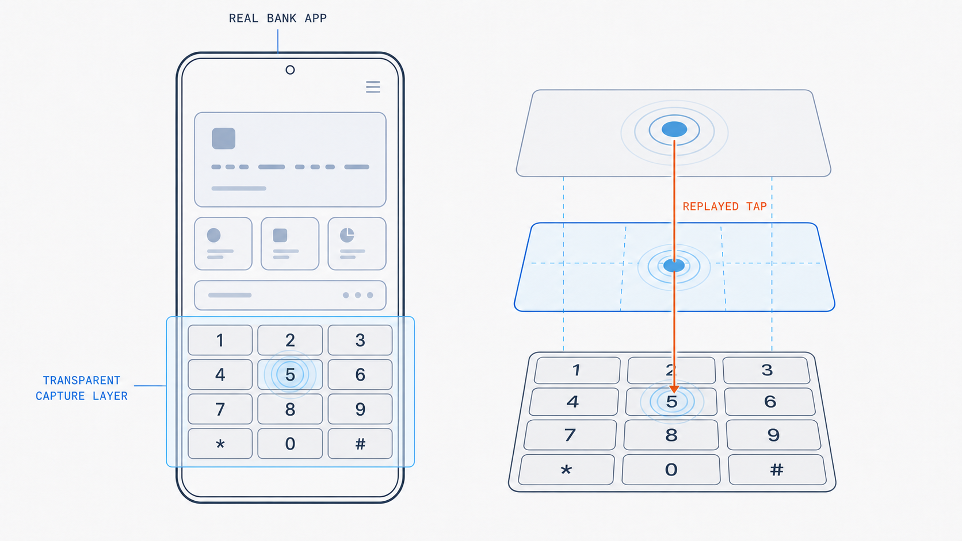
ПИН-коды Manic крадёт особенно нагло. Троянец накладывает прозрачный слой поверх настоящей клавиатуры, фиксирует координаты нажатий, а затем повторяет их в легитимном приложении. Пользователь спокойно входит в банк и заодно сообщает код атакующим.


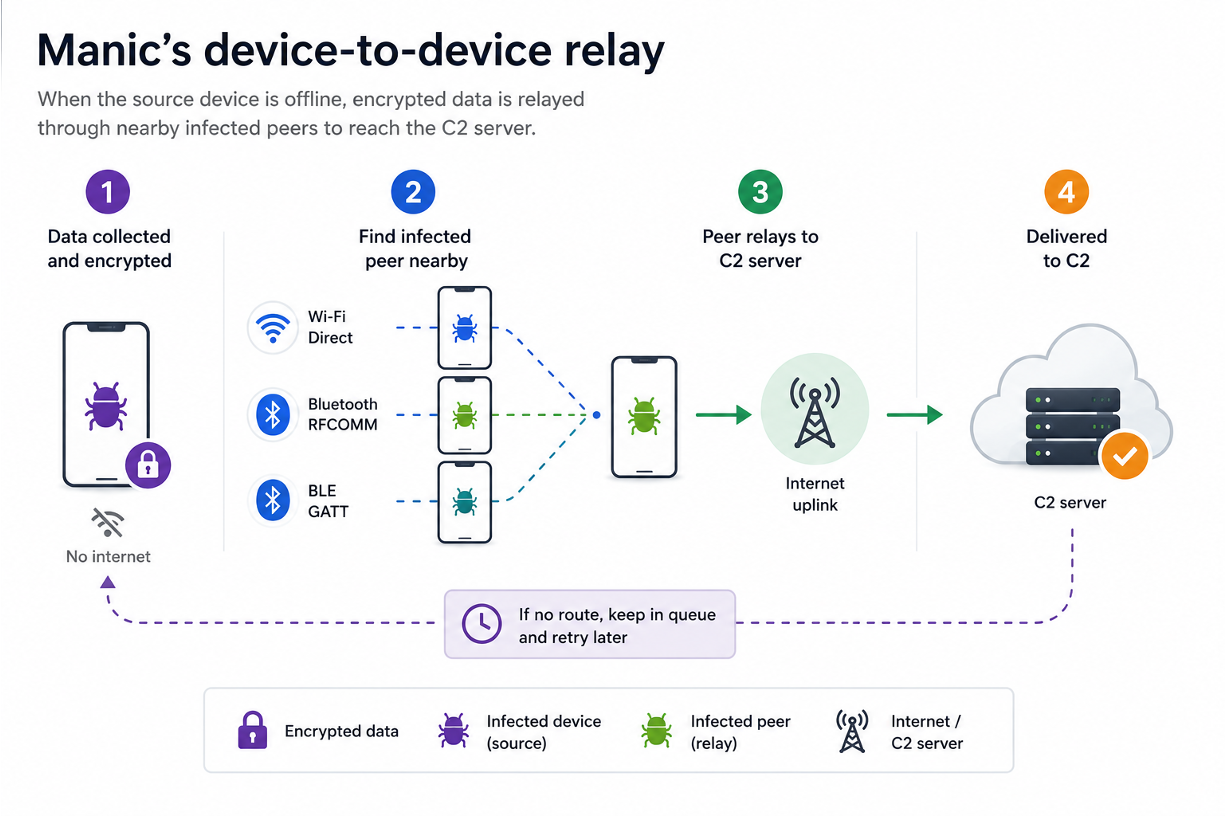
Главная фишка Manic — автономная сеть доставки данных. Если заражённый смартфон отключён от интернета, он ищет рядом другое скомпрометированное устройство через Wi-Fi Direct или Bluetooth и передаёт ему зашифрованный архив. Поддерживаются цепочки до четырёх таких ретрансляторов.

Поэтому авиарежим здесь уже не железный занавес. Если поблизости найдётся ещё один заражённый Android с доступом в Сеть, он любезно отправит украденные данные на сервер операторов Manic. Исследователи предупреждают: троян активно развивается и получает новые механизмы маскировки и перехвата секретов.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru