


Диспетчер задач Windows 11 научился вычислять пожирателей NPU

Диспетчер задач Windows 11 научился вычислять пожирателей NPU

Диспетчер задач Windows 11 научился вычислять пожирателей NPU

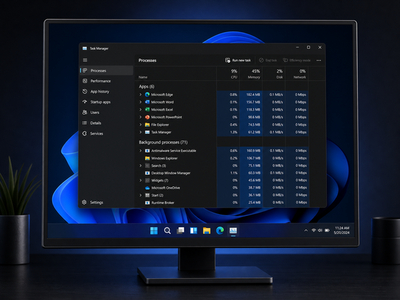
Microsoft расширила функциональность Диспетчера задач Windows 11 новыми инструментами для контроля ИИ-нагрузки. Теперь пользователи смогут увидеть не только общую активность нейропроцессора, но и конкретные приложения, которые занимают NPU и расходуют его память.

На страницах «Процессы», «Пользователи» и «Подробности» появились необязательные столбцы NPU и NPU Engine.

В разделе «Подробности» также можно включить показатели выделенной и общей памяти нейропроцессора. Это поможет выяснить, какое приложение действительно запускает локальный ИИ, а какое просто громко пишет об этом в рекламе.

Нейронные блоки, встроенные в GPU, теперь отображаются на странице «Производительность». Если программа использует специализированный ускоритель видеокарты, Диспетчер задач покажет GPU — Neural. Работа через NPU может обозначаться как NPU — Compute или NPU — Neural — название зависит от процессора и драйвера.

Новые метрики позволяют быстро заметить плохо оптимизированные приложения. Если программа активно жарит CPU, а NPU простаивает и отметка GPU — Neural отсутствует, значит, ИИ-задача, вероятно, выполняется программно. Результат предсказуем: ниже скорость, выше энергопотребление и перегревшийся ноутбук.

Дополнительно Microsoft добавила столбец Isolation. Он показывает, какие приложения запущены в изолированной среде AppContainer.

Все новые показатели скрыты по умолчанию. Включить их можно щелчком правой кнопки мыши по заголовкам таблицы. Изменения описаны в официальном обновлении Windows 11.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru