


Диспетчер задач Windows 11 научился вычислять пожирателей NPU

Диспетчер задач Windows 11 научился вычислять пожирателей NPU

Диспетчер задач Windows 11 научился вычислять пожирателей NPU

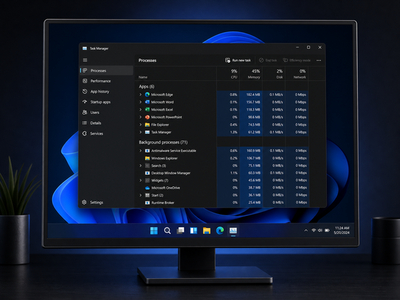
Microsoft расширила функциональность Диспетчера задач Windows 11 новыми инструментами для контроля ИИ-нагрузки. Теперь пользователи смогут увидеть не только общую активность нейропроцессора, но и конкретные приложения, которые занимают NPU и расходуют его память.

На страницах «Процессы», «Пользователи» и «Подробности» появились необязательные столбцы NPU и NPU Engine.

В разделе «Подробности» также можно включить показатели выделенной и общей памяти нейропроцессора. Это поможет выяснить, какое приложение действительно запускает локальный ИИ, а какое просто громко пишет об этом в рекламе.

Нейронные блоки, встроенные в GPU, теперь отображаются на странице «Производительность». Если программа использует специализированный ускоритель видеокарты, Диспетчер задач покажет GPU — Neural. Работа через NPU может обозначаться как NPU — Compute или NPU — Neural — название зависит от процессора и драйвера.

Новые метрики позволяют быстро заметить плохо оптимизированные приложения. Если программа активно жарит CPU, а NPU простаивает и отметка GPU — Neural отсутствует, значит, ИИ-задача, вероятно, выполняется программно. Результат предсказуем: ниже скорость, выше энергопотребление и перегревшийся ноутбук.

Дополнительно Microsoft добавила столбец Isolation. Он показывает, какие приложения запущены в изолированной среде AppContainer.

Все новые показатели скрыты по умолчанию. Включить их можно щелчком правой кнопки мыши по заголовкам таблицы. Изменения описаны в официальном обновлении Windows 11.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru