


Диспетчер задач Windows 11 научился вычислять пожирателей NPU

Диспетчер задач Windows 11 научился вычислять пожирателей NPU

Диспетчер задач Windows 11 научился вычислять пожирателей NPU

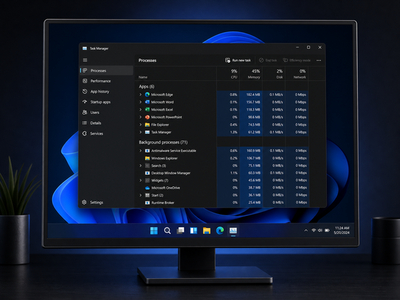
Microsoft расширила функциональность Диспетчера задач Windows 11 новыми инструментами для контроля ИИ-нагрузки. Теперь пользователи смогут увидеть не только общую активность нейропроцессора, но и конкретные приложения, которые занимают NPU и расходуют его память.

На страницах «Процессы», «Пользователи» и «Подробности» появились необязательные столбцы NPU и NPU Engine.

В разделе «Подробности» также можно включить показатели выделенной и общей памяти нейропроцессора. Это поможет выяснить, какое приложение действительно запускает локальный ИИ, а какое просто громко пишет об этом в рекламе.

Нейронные блоки, встроенные в GPU, теперь отображаются на странице «Производительность». Если программа использует специализированный ускоритель видеокарты, Диспетчер задач покажет GPU — Neural. Работа через NPU может обозначаться как NPU — Compute или NPU — Neural — название зависит от процессора и драйвера.

Новые метрики позволяют быстро заметить плохо оптимизированные приложения. Если программа активно жарит CPU, а NPU простаивает и отметка GPU — Neural отсутствует, значит, ИИ-задача, вероятно, выполняется программно. Результат предсказуем: ниже скорость, выше энергопотребление и перегревшийся ноутбук.

Дополнительно Microsoft добавила столбец Isolation. Он показывает, какие приложения запущены в изолированной среде AppContainer.

Все новые показатели скрыты по умолчанию. Включить их можно щелчком правой кнопки мыши по заголовкам таблицы. Изменения описаны в официальном обновлении Windows 11.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru