


Android под ключ за $1400: Octagon сдаёт чужие смартфоны в аренду

Android под ключ за $1400: Octagon сдаёт чужие смартфоны в аренду

Android под ключ за $1400: Octagon сдаёт чужие смартфоны в аренду

Исследователи из iVerify обнаружили ранее неизвестную платформу Octagon для атак на банковские приложения и криптокошельки Android. Набор распространяется по модели «зловред как услуга»: русскоязычный продавец под ником AndroidKitKat просит за подписку $1400 в месяц.

Octagon впервые появился на киберпреступном форуме 1 июня 2026 года, а уже 29 июня автор анонсировал версию 1.2. Клиентам предлагают готовую панель для захвата аккаунтов в банках, на криптобиржах, в мессенджерах и кошельках.

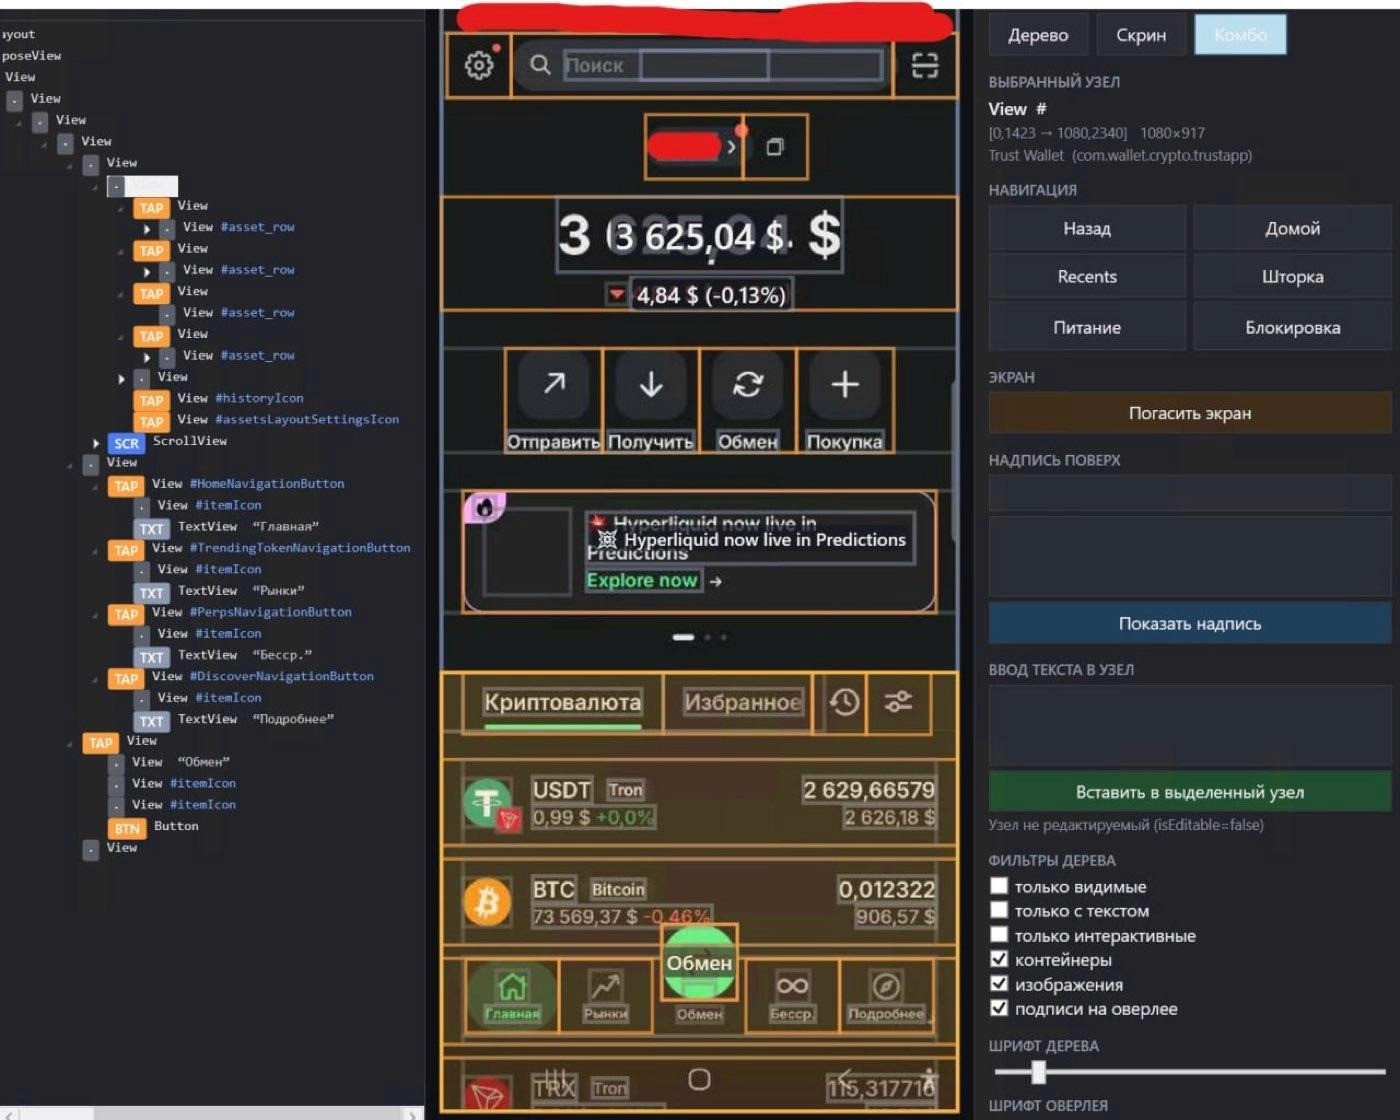
Заражение начинается с APK-файла, замаскированного под безобидное приложение. После установки программа просит включить службу специальных возможностей Android. Получив разрешение, троян читает элементы интерфейса, нажимает кнопки, вводит текст и выполняет системные действия.

Главная опасность в том, что операции проводятся непосредственно на смартфоне жертвы. Для банка всё выглядит привычно: тот же IP-адрес, устройство, установленные приложения и уже открытая сессия. Антифрод видит знакомого клиента, пока его деньгами управляет незнакомец.

Octagon поддерживает скрытое управление экраном в стиле VNC, делает снимки, запускает приложения и имитирует касания. Поверх интерфейсов Trust Wallet, Binance, MEXC и других сервисов он накладывает фишинговые окна, выманивая пароли, ПИН-коды и сид-фразы.


Отдельный модуль перехватывает СМС с одноразовыми кодами, подтверждениями операций и ссылками для восстановления доступа. Атакующие могут подделывать даже системный экран блокировки, чтобы похитить графический ключ или пароль устройства.

Исследователи нашли три связанные сборки: Octagon, Lifted Dreams и BahrDate. Одна из них после выдачи разрешений запускает визуальную новеллу, пока шпионский сервис работает в фоне.

Пользователям не следует устанавливать APK-файлы из неизвестных источников и выдавать сомнительным приложениям доступ к специальным возможностям и СМС.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru