


Android под ключ за $1400: Octagon сдаёт чужие смартфоны в аренду

Android под ключ за $1400: Octagon сдаёт чужие смартфоны в аренду

Android под ключ за $1400: Octagon сдаёт чужие смартфоны в аренду

Исследователи из iVerify обнаружили ранее неизвестную платформу Octagon для атак на банковские приложения и криптокошельки Android. Набор распространяется по модели «зловред как услуга»: русскоязычный продавец под ником AndroidKitKat просит за подписку $1400 в месяц.

Octagon впервые появился на киберпреступном форуме 1 июня 2026 года, а уже 29 июня автор анонсировал версию 1.2. Клиентам предлагают готовую панель для захвата аккаунтов в банках, на криптобиржах, в мессенджерах и кошельках.

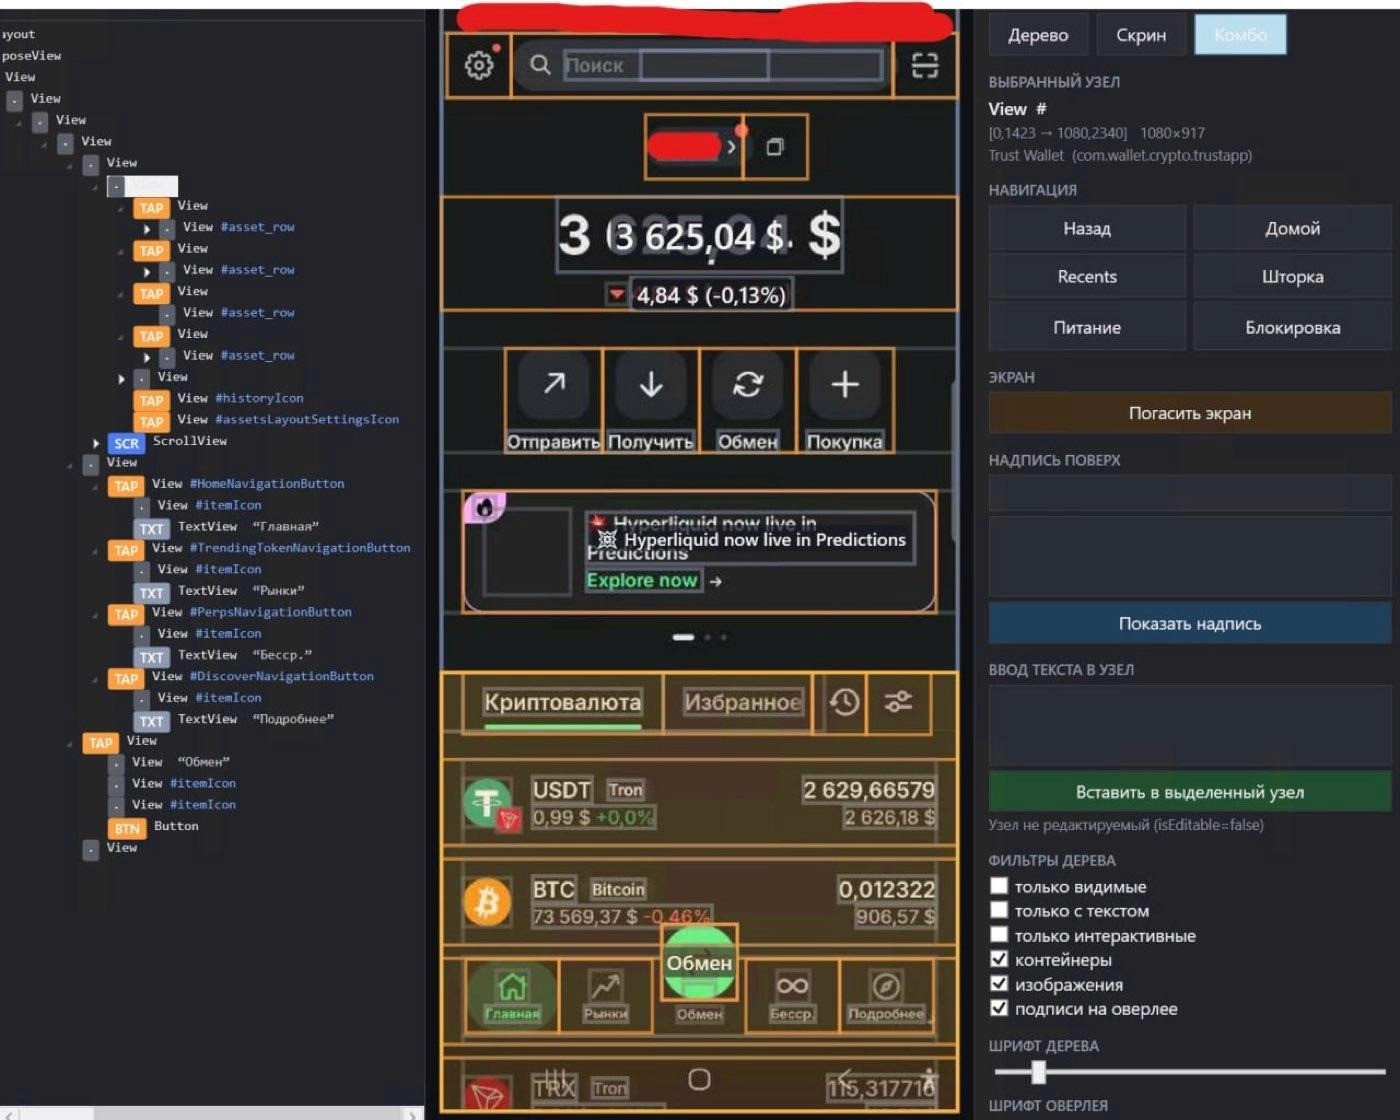
Заражение начинается с APK-файла, замаскированного под безобидное приложение. После установки программа просит включить службу специальных возможностей Android. Получив разрешение, троян читает элементы интерфейса, нажимает кнопки, вводит текст и выполняет системные действия.

Главная опасность в том, что операции проводятся непосредственно на смартфоне жертвы. Для банка всё выглядит привычно: тот же IP-адрес, устройство, установленные приложения и уже открытая сессия. Антифрод видит знакомого клиента, пока его деньгами управляет незнакомец.

Octagon поддерживает скрытое управление экраном в стиле VNC, делает снимки, запускает приложения и имитирует касания. Поверх интерфейсов Trust Wallet, Binance, MEXC и других сервисов он накладывает фишинговые окна, выманивая пароли, ПИН-коды и сид-фразы.


Отдельный модуль перехватывает СМС с одноразовыми кодами, подтверждениями операций и ссылками для восстановления доступа. Атакующие могут подделывать даже системный экран блокировки, чтобы похитить графический ключ или пароль устройства.

Исследователи нашли три связанные сборки: Octagon, Lifted Dreams и BahrDate. Одна из них после выдачи разрешений запускает визуальную новеллу, пока шпионский сервис работает в фоне.

Пользователям не следует устанавливать APK-файлы из неизвестных источников и выдавать сомнительным приложениям доступ к специальным возможностям и СМС.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru