


Android под ключ за $1400: Octagon сдаёт чужие смартфоны в аренду

Android под ключ за $1400: Octagon сдаёт чужие смартфоны в аренду

Android под ключ за $1400: Octagon сдаёт чужие смартфоны в аренду

Исследователи из iVerify обнаружили ранее неизвестную платформу Octagon для атак на банковские приложения и криптокошельки Android. Набор распространяется по модели «зловред как услуга»: русскоязычный продавец под ником AndroidKitKat просит за подписку $1400 в месяц.

Octagon впервые появился на киберпреступном форуме 1 июня 2026 года, а уже 29 июня автор анонсировал версию 1.2. Клиентам предлагают готовую панель для захвата аккаунтов в банках, на криптобиржах, в мессенджерах и кошельках.

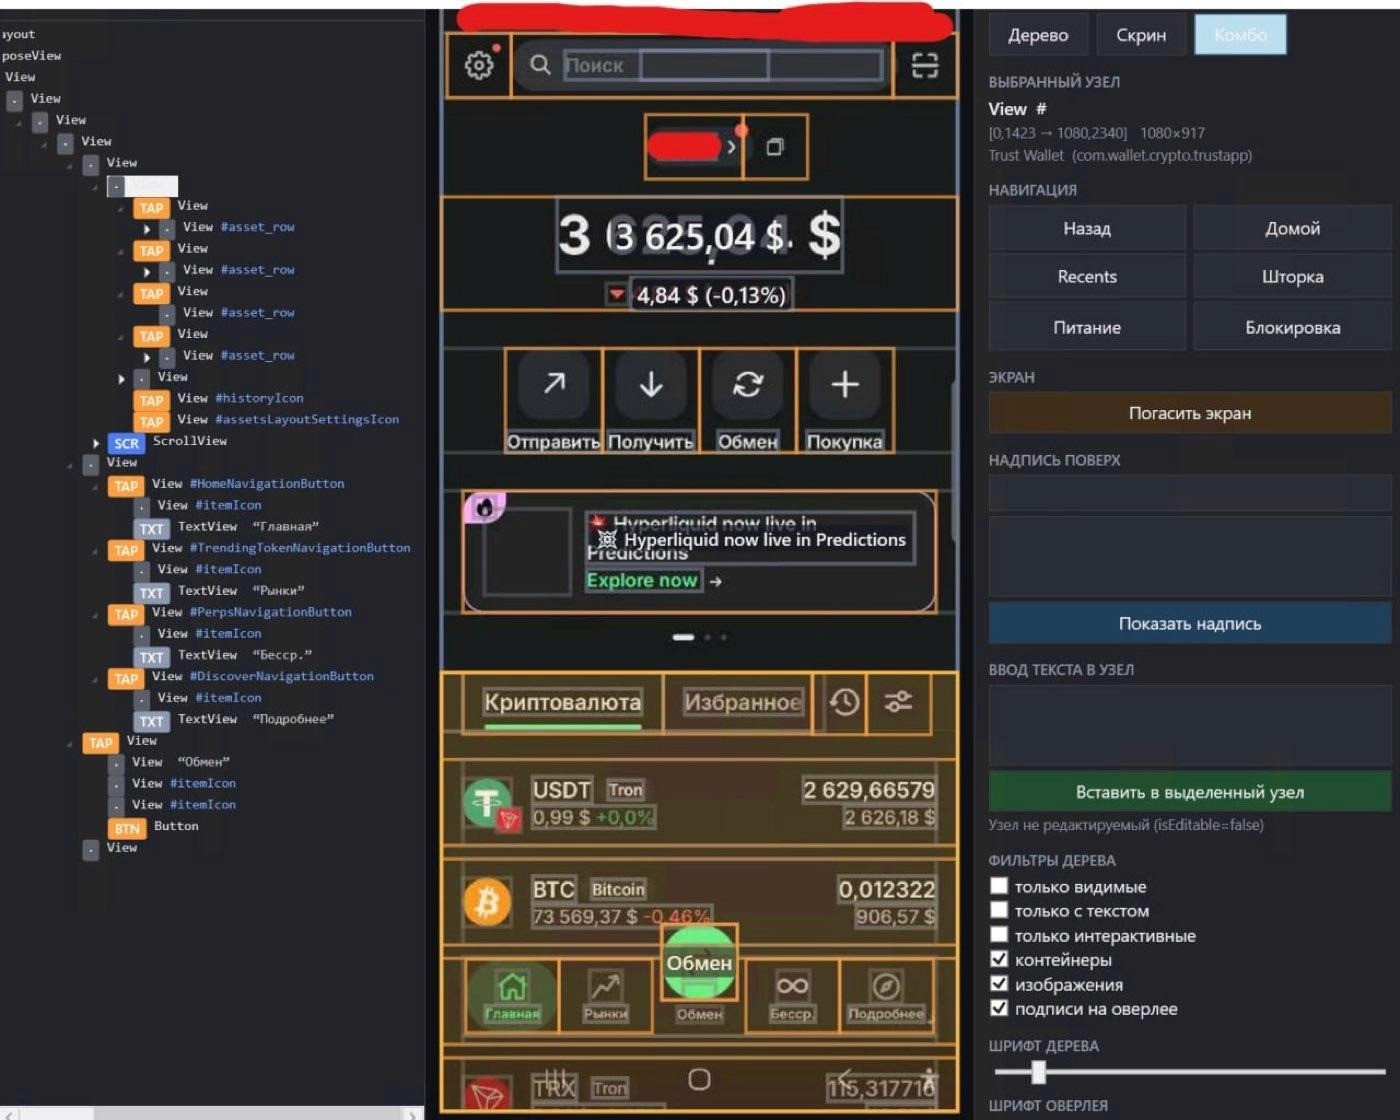
Заражение начинается с APK-файла, замаскированного под безобидное приложение. После установки программа просит включить службу специальных возможностей Android. Получив разрешение, троян читает элементы интерфейса, нажимает кнопки, вводит текст и выполняет системные действия.

Главная опасность в том, что операции проводятся непосредственно на смартфоне жертвы. Для банка всё выглядит привычно: тот же IP-адрес, устройство, установленные приложения и уже открытая сессия. Антифрод видит знакомого клиента, пока его деньгами управляет незнакомец.

Octagon поддерживает скрытое управление экраном в стиле VNC, делает снимки, запускает приложения и имитирует касания. Поверх интерфейсов Trust Wallet, Binance, MEXC и других сервисов он накладывает фишинговые окна, выманивая пароли, ПИН-коды и сид-фразы.


Отдельный модуль перехватывает СМС с одноразовыми кодами, подтверждениями операций и ссылками для восстановления доступа. Атакующие могут подделывать даже системный экран блокировки, чтобы похитить графический ключ или пароль устройства.

Исследователи нашли три связанные сборки: Octagon, Lifted Dreams и BahrDate. Одна из них после выдачи разрешений запускает визуальную новеллу, пока шпионский сервис работает в фоне.

Пользователям не следует устанавливать APK-файлы из неизвестных источников и выдавать сомнительным приложениям доступ к специальным возможностям и СМС.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru