


Firefox научился следить за товарами и сообщать о выгодных ценах

Firefox научился следить за товарами и сообщать о выгодных ценах

Firefox научился следить за товарами и сообщать о выгодных ценах

Mozilla тестирует в Firefox функцию фонового мониторинга сайтов. Браузер сможет самостоятельно следить за ценами, наличием товаров, стартом продаж билетов и другими изменениями, а затем присылать уведомления. Бесконечное обновление страницы можно будет наконец оставить машине, ей всё равно не надоедает.

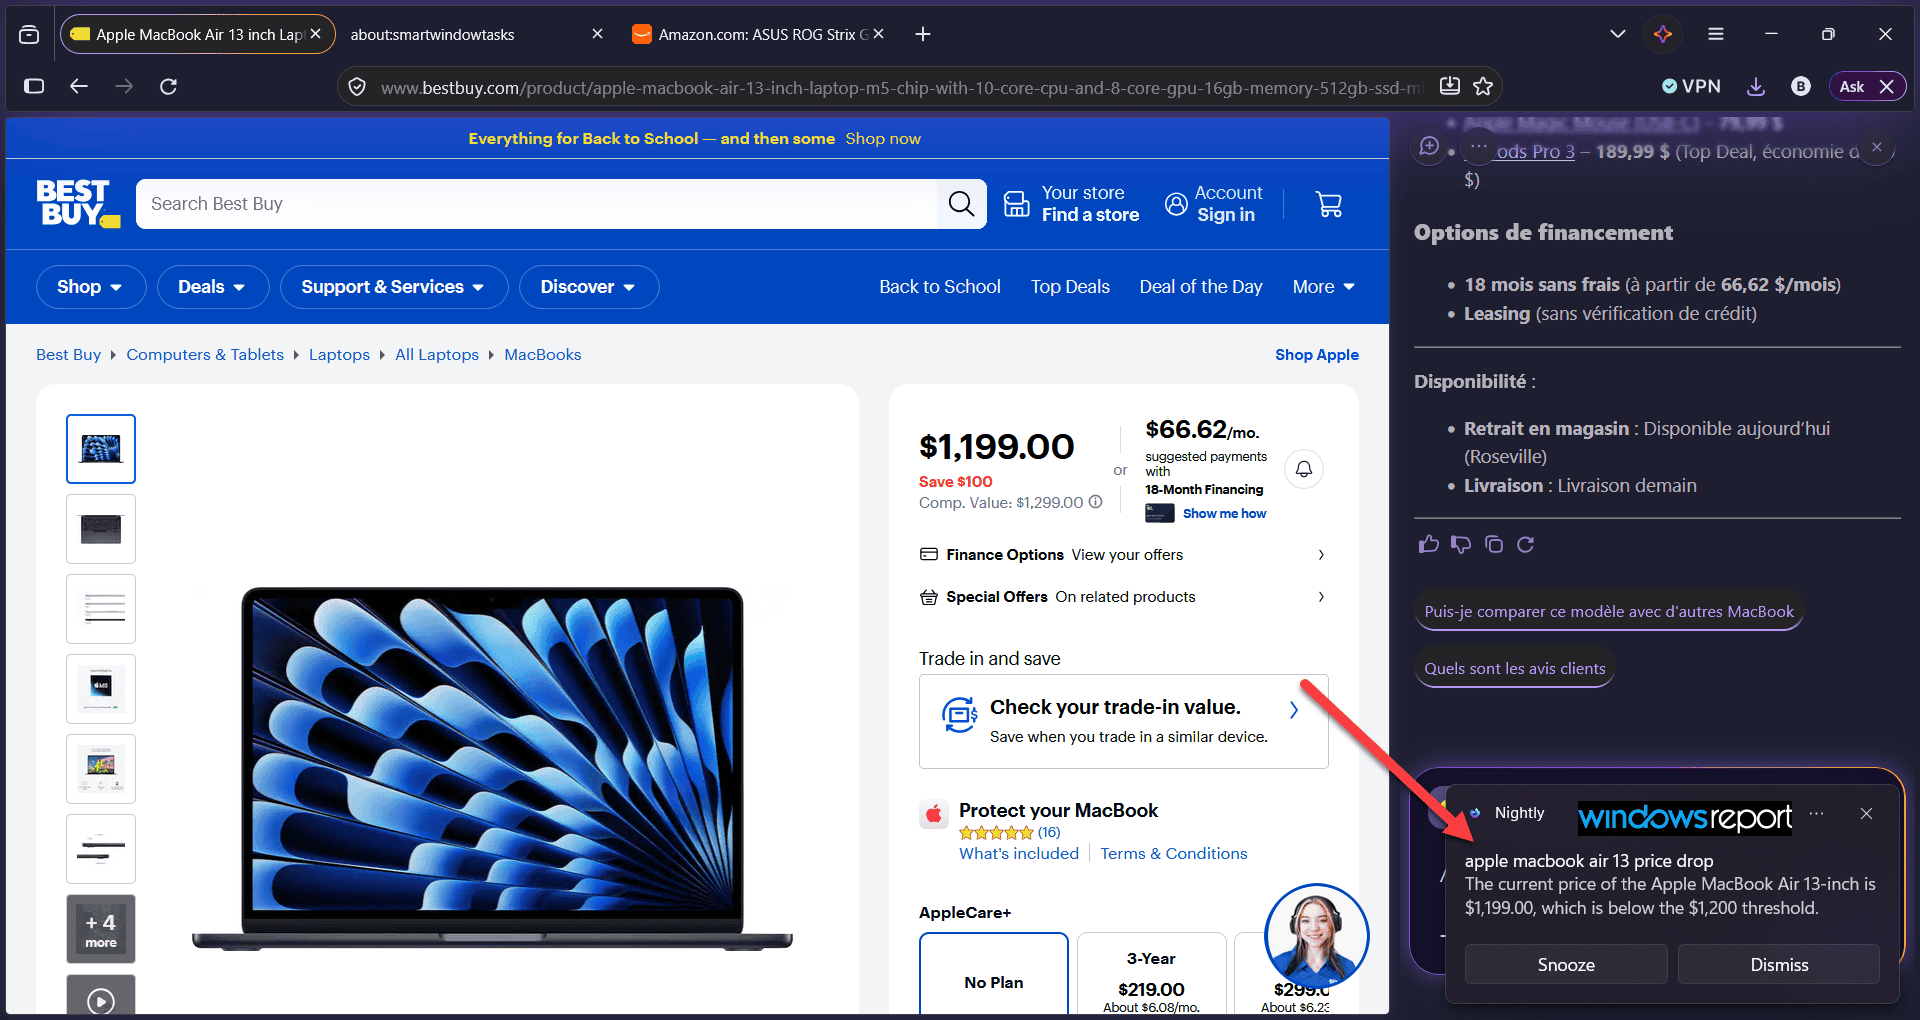
Новинка стала частью экспериментального ИИ-интерфейса Smart Window и пока скрыта в тестовой сборке Firefox Nightly. Управлять отслеживанием можно через внутреннюю страницу about:smartwindowtasks.

Пользователю нужно выбрать сайт и описать условие для срабатывания уведомления. Firefox будет периодически проверять страницу в фоновом режиме и сообщит, когда обнаружит нужное изменение.

Журналисты Windows Report испытали функцию на странице Apple MacBook Air в магазине Best Buy. Они попросили браузер подать сигнал, если ноутбук подешевеет до суммы менее 1200 долларов. Когда цена опустилась до 1199 долларов, Firefox показал уведомление на рабочем столе и записал результат в историю.


Каждое задание можно редактировать, приостанавливать и запускать вручную. Smart Window также показывает последнее состояние отслеживаемой страницы и ведёт журнал срабатываний. Таким образом, Firefox метит на территорию специализированных сервисов наблюдения за ценами и наличием товаров.

Smart Window уже умеет работать с содержимым открытых страниц и вкладок через ИИ-интерфейс. Фоновое наблюдение расширит эту концепцию: браузер будет не только разбираться в увиденном, но и терпеливо ждать нужного момента.

Впрочем, пока праздновать победу над пропущенными скидками рано. Mozilla не сообщила, появится ли функция в стабильной версии Firefox и когда это может произойти.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru