


Аддон Adobe мог украсть переписку WhatsApp за один клик

Аддон Adobe мог украсть переписку WhatsApp за один клик

Аддон Adobe мог украсть переписку WhatsApp за один клик

Уязвимость в расширении Adobe Acrobat для Chrome позволяла незаметно вытаскивать переписку, контакты и данные аккаунта из WhatsApp Web (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России). Под ударом могли оказаться около 329 млн браузеров — именно столько установок насчитывает популярное расширение.

Для атаки не требовалось взламывать WhatsApp, красть пароль или заражать компьютер вредоносной программой.

Достаточно было заманить пользователя на внешне безобидную страницу. Дальше всё происходило без лишних вопросов и предупреждений.

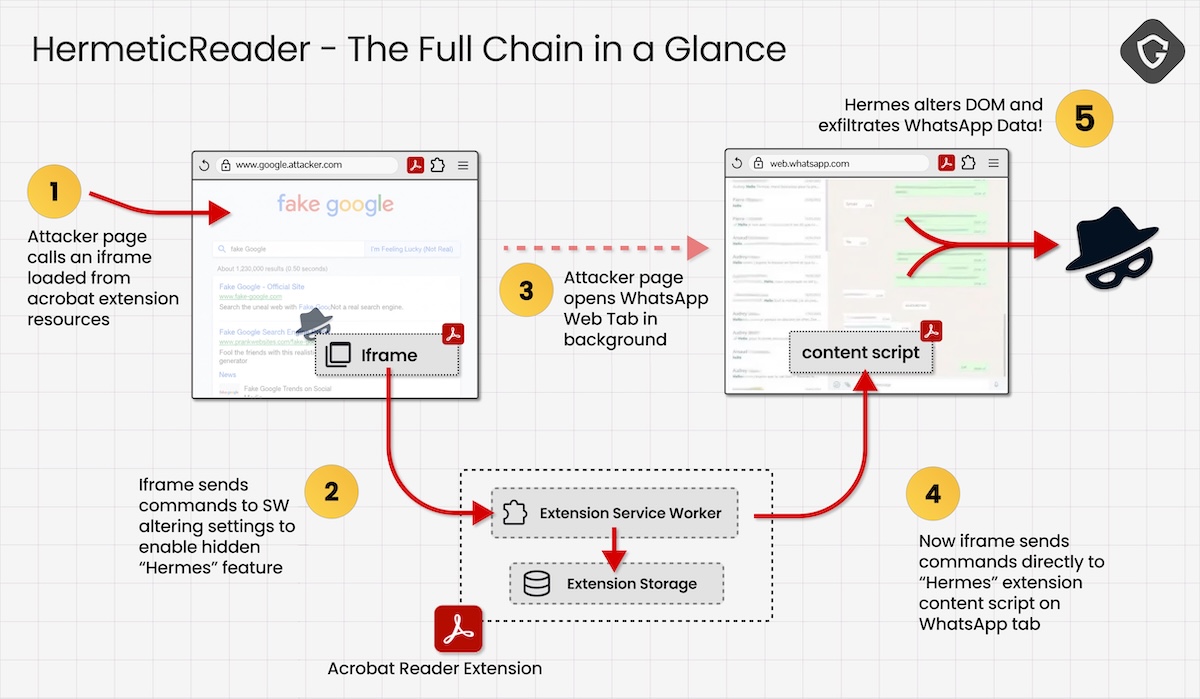
Исследователи компании Guardio назвали атаку HermeticReader. В её основе лежала ошибка во внутренней системе обмена сообщениями расширения Adobe. Вредоносный сайт загружал скрытый фрейм и заставлял расширение выполнять команды, не проверяя их источник.


Злоумышленник мог записать данные в локальное хранилище Adobe Acrobat и активировать Hermes — встроенный, но неактивный по умолчанию механизм интеграции. Тот становился мостом к WhatsApp Web и позволял в фоновом режиме собирать личные чаты, контакты и сведения об аккаунте в открытом виде.

Пользователь тем временем просто смотрел обычную веб-страницу и понятия не имел, что расширение для работы с PDF уже читает его мессенджер.

Guardio обнаружила проблему и сообщила о ней Adobe. Компания закрыла уязвимость в июне и присвоила ей идентификатор CVE-2026-48294. В Adobe классифицировали баг как UXSS-уязвимость, приводящую к раскрытию данных между разными сайтами.

Подпишитесь на новости

Драйверы AMD нагружают SSD до 432 Гбайт записи в сутки

Компьютер отдыхает, а SSD пашет: пользователи Radeon обнаружили постоянную фоновую запись данных, связанную со службой AMD External Events Utility. В отдельных сообщениях фигурирует скорость до 5 Мбайт/с. Если такая нагрузка сохраняется круглосуточно, набегает около 432 Гбайт за сутки.

Пользователи обсуждают проблему на Reddit, где собраны наблюдения и временные способы остановить лишнюю активность.

Под подозрение попал процесс atieclxx.exe, связанный с функциями дисплея и горячими клавишами Radeon. Жалобы есть в том числе на Adrenalin 26.10.2, однако проблема проявляется не у всех: другие владельцы той же версии сообщают об отсутствии необычной записи.

Представители AMD признали неполадку. По их объяснению, она связана со взаимодействием службы с фильтрующим драйвером PCIe Microsoft. Исправление готовят для Adrenalin 26.11.1, точная дата выхода пока не названа.

Сотни гигабайт в сутки — расчёт при непрерывной записи, а счётчики операций ввода-вывода не равны объёму физической записи во флеш-память. Насколько ошибка сокращает ресурс накопителей, пока не установлено.

Проверить активность можно в «Мониторе ресурсов» Windows на вкладке «Диск». В качестве обходных мер пользователи отключают службу AMD External Events Utility или Resizable BAR, но это всё же больше компромисс, так как возможны проблемы с функциями Radeon или снижение игровой производительности.

RSS: Новости на портале Anti-Malware.ru