


VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

VK WorkSpace разрешил работать с гостями без создания аккаунта

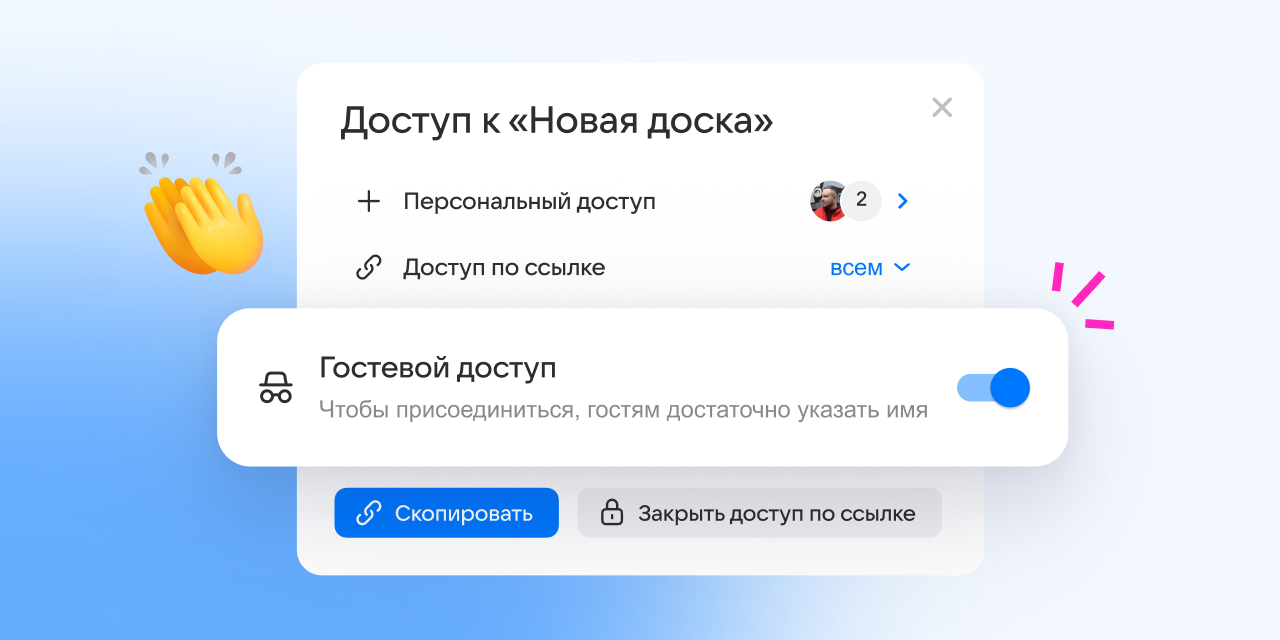
VK Tech обновил облачную версию Доски VK WorkSpace. Теперь к совместной работе можно подключать клиентов, подрядчиков и других внешних участников без создания учётной записи. Чтобы случайный прохожий не устроил на доске творческий беспорядок, доступ разрешили защищать паролем.

Владелец может отправить гостю ссылку и самостоятельно определить его права: только просмотр, комментирование или полноценное редактирование.

При этом внешним пользователям недоступны некоторые функции, включая создание новых досок и просмотр истории версий.

Для дополнительной защиты на доску можно установить пароль, а позднее изменить или удалить его. Администраторы домена смогут сделать такую защиту обязательной для всех досок с гостевым доступом. Полезно на случай, если ссылка внезапно отправится не тому Сергею.

Ещё одним нововведением стали встроенные голосования с автоматическим подсчётом результатов. Их можно использовать при выборе идей, расстановке приоритетов или проведении ретроспектив. Больше не придётся считать разноцветные стикеры вручную и спорить, чей голос потерялся.


На доску также разрешили загружать файлы размером до 30 МБ. Другие участники смогут их скачать, а перед размещением материалы автоматически проверит антивирус.

Для навигации по крупным проектам появилась мини-карта. Готовую доску можно скопировать или выгрузить в SVG, PNG, JPG, PDF и CSV. Кроме того, сервис получил англоязычную версию интерфейса.

По словам руководителя направления сервисов продуктивности VK Tech Петра Щеглова, работа с клиентами, подрядчиками и кандидатами стала одним из ключевых сценариев совместной работы. Теперь звать их на доску стало проще — главное, не забыть пароль от входа.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru