


Фейковый 7-Zip превращал компьютеры в прокси-узлы для чужого трафика

Фейковый 7-Zip превращал компьютеры в прокси-узлы для чужого трафика

Фейковый 7-Zip превращал компьютеры в прокси-узлы для чужого трафика

Исследователи раскрыли новую группировку Lurking Lizard, которая несколько лет строила бизнес на вредоносных резидентских прокси. Проще говоря, злоумышленники заражали устройства пользователей и превращали их в прокси-узлы, через которые потом можно гонять чужой интернет-трафик.

Владелец устройства при этом мог даже не подозревать, что его домашний IP уже работает на чей-то мутный бизнес.

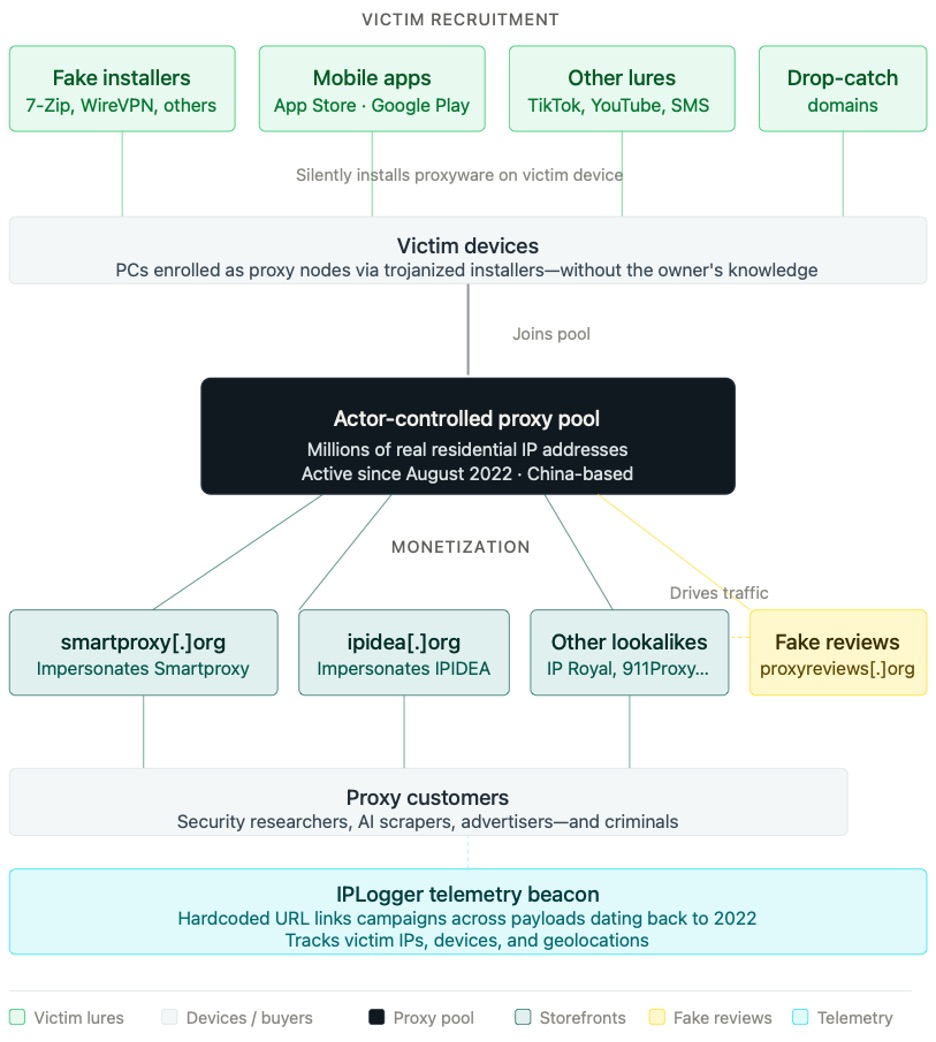
По данным Infoblox, активность Lurking Lizard прослеживается как минимум с августа 2022 года. Инфраструктура группировки включает более 230 доменов-двойников. Один из свежих примеров — кампания с троянизированным установщиком 7-Zip на домене 7zip[.]com. Пользователь думает, что качает архиватор, а на деле может записать своё устройство в прокси-ботнет.

Группировка не ограничивалась одним брендом. Lurking Lizard имитировала крупные прокси-сервисы, включая IPIDEA, SmartProxy, IP Royal и 911Proxy, а также запускала фейковые независимые сайты с обзорами, чтобы загонять трафик на собственные витрины.


Отдельный трюк — покупка истёкших доменов с уже накопленной репутацией. В ход шли и похожие адреса: например, 7zip[.]com вместо настоящего 7-zip[.]org. Однако инфраструктура Lurking Lizard использовалась не только для фейкового 7-Zip.

Исследователи нашли поддельные установщики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), псевдоинструменты для скачивания TikTok и YouTube, а также WireVPN. Кампания цепляла пользователей Windows, macOS и Android. Одно Android-приложение под брендом WireVPN набрало более 1 млн загрузок, хотя неясно, насколько они были органическими.

Схема работает в два этапа: сначала жертв заманивают троянизированными установщиками, приложениями и сайтами-двойниками, а затем заражённые устройства продают как часть прокси-сети. В итоге чужой телевизор, ноутбук или смартфон может внезапно стать транспортом для подозрительного трафика, а проблемы прилетят владельцу IP.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru