


Россиянин хотел сдать на права с микронаушником, а сдался врачу и полиции

Россиянин хотел сдать на права с микронаушником, а сдался врачу и полиции

Россиянин хотел сдать на права с микронаушником, а сдался врачу и полиции

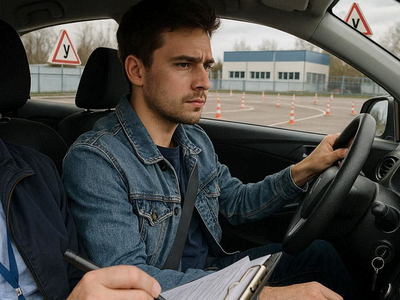
В Чувашии экзамен на права пошёл не по плану: мужчина решил пройти испытание в ГИБДД с помощью микронаушника, но гаджет застрял у него в ухе. В итоге вместо спокойного выхода с результатом гражданин получил полицию, больницу и уголовное дело.

По данным судебных документов, с которыми ознакомилось РИА Новости, будущий водитель увидел рекламу помощи в сдаче экзамена и связался в Telegram с неизвестным.

Схема была простая: мужчина покупает микронаушник, а собеседник диктует ему правильные ответы во время экзамена. Поначалу всё даже сработало: экзамен фигурант успешно сдал.

Но инспектор заметил подозрительное поведение и предложил добровольно выдать запрещённые приспособления. Тут и началось самое интересное: выдать микронаушник мужчина не смог, потому что тот провалился глубже в ушную раковину.

На место вызвали оперативно-следственную группу. Полицейские изъяли гарнитуру и мобильный телефон, а самого изобретательного экзаменуемого сопроводили в больницу. Там врач достал микронаушник из уха.

Но медицинским кабинетом история не закончилась. На мужчину возбудили уголовное дело о незаконном обороте специальных технических средств, предназначенных для негласного получения информации. Он написал явку с повинной, полностью признал вину и заявил, что раскаивается.

Суд в Чувашии назначил ему штраф в 50 тысяч рублей. Так что права он, возможно, и хотел получить быстрее, но в итоге получил куда более дорогой урок: не всякая помощь на экзамене заканчивается водительским удостоверением.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru