


Потерять доступ к MAX можно из-за СМС — они не доходят на допномер МегаФона

Потерять доступ к MAX можно из-за СМС — они не доходят на допномер МегаФона

Потерять доступ к MAX можно из-за СМС — они не доходят на допномер МегаФона

На Хабре рассказали историю, которая больше похожа на детектив с элементами корпоративной бюрократии. Из-за особенностей услуги «Дополнительный номер» от МегаФона пользователь лишился доступа к рабочему аккаунту в мессенджере МАКС.

Автор использовал виртуальный номер как отдельный контакт для службы поддержки клиентов — вполне логичная схема, чтобы не светить личный телефон и дать доступ коллегам.

Номер исправно работал несколько лет: на него приходили СМС-сообщения, звонки, через него были зарегистрированы Telegram и позже МАКС.

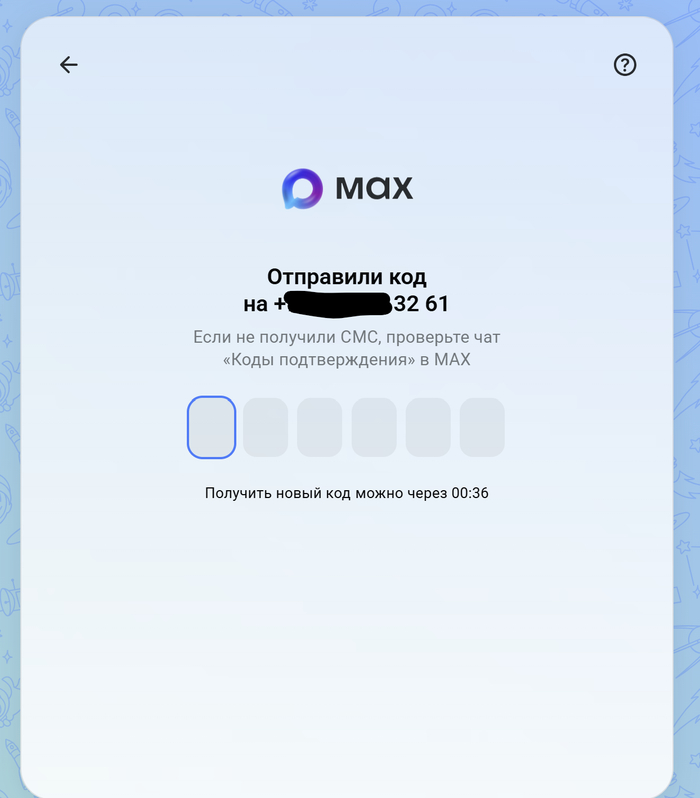
Но однажды российский госмессенджер неожиданно разлогинил аккаунт на всех устройствах. При повторной аутентификации код подтверждения не пришёл. Хотя обычные СМС и звонки на тот же номер продолжали доставляться без проблем.


Поддержка МАКС, по словам пользователя, сработала неожиданно быстро и попросила подтвердить у оператора, что сообщения не блокируются. Вот тут и началось самое интересное.

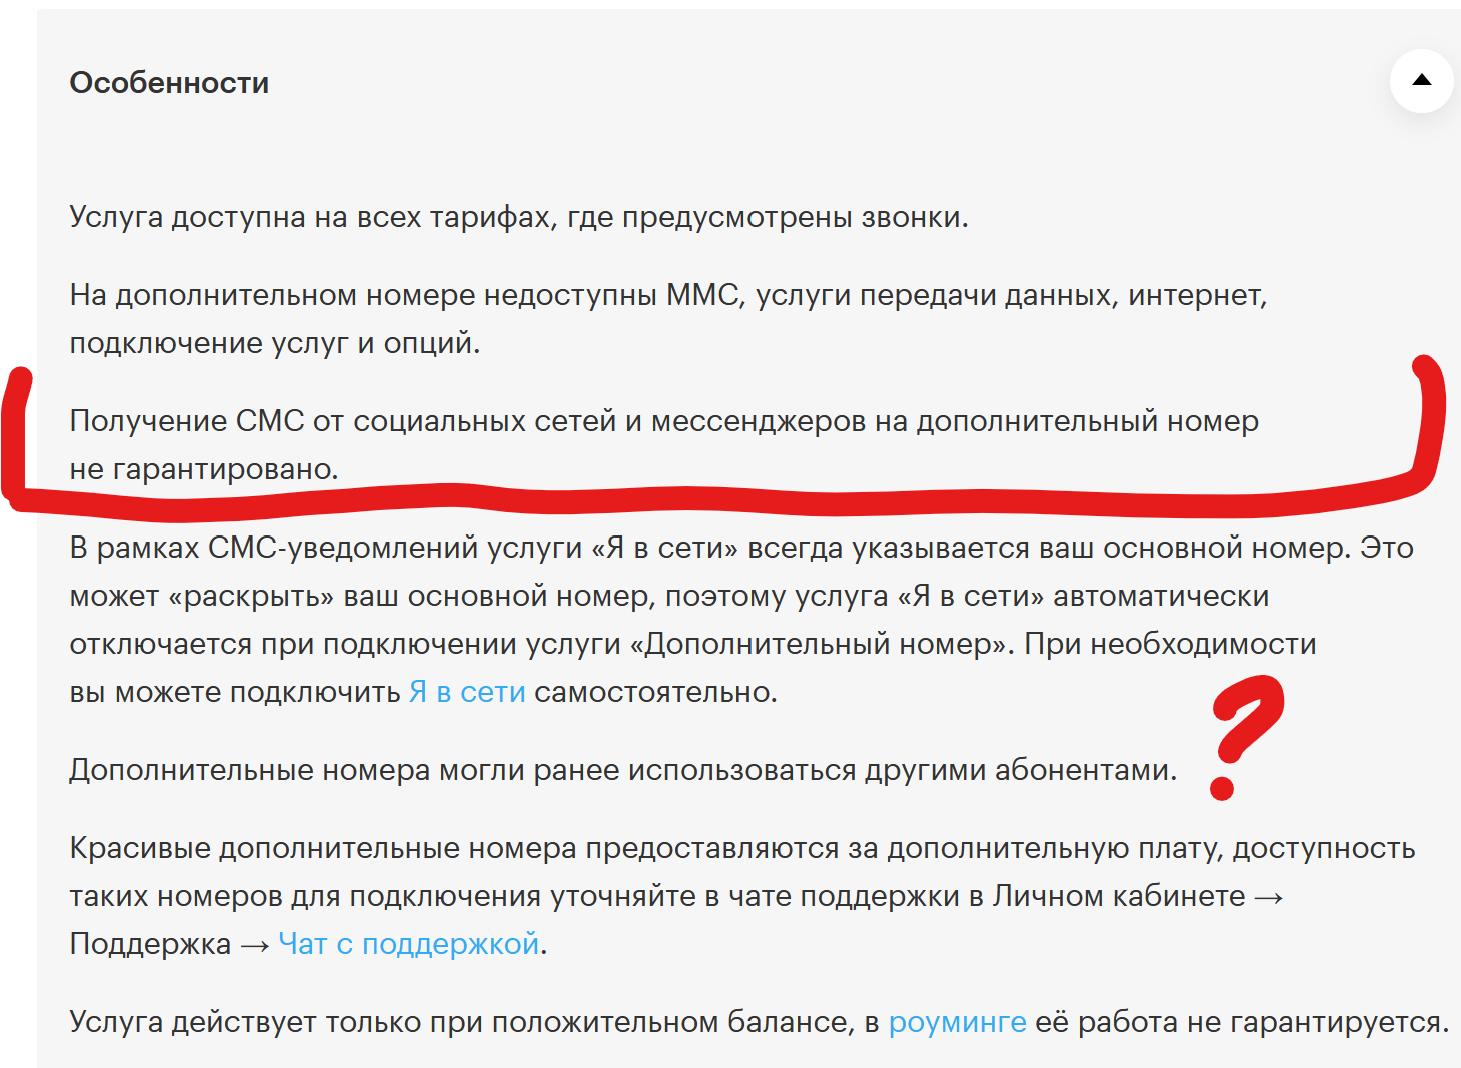
В «МегаФоне» заявили, что для дополнительных номеров доставка СМС от мессенджеров и соцсетей не гарантируется «по соображениям безопасности». При этом регистрация через такие номера раньше работала, а на сайте нет прямого запрета создавать на них аккаунты. Более того, пользователь утверждает, что никто не предупреждал абонентов об этих ограничениях.


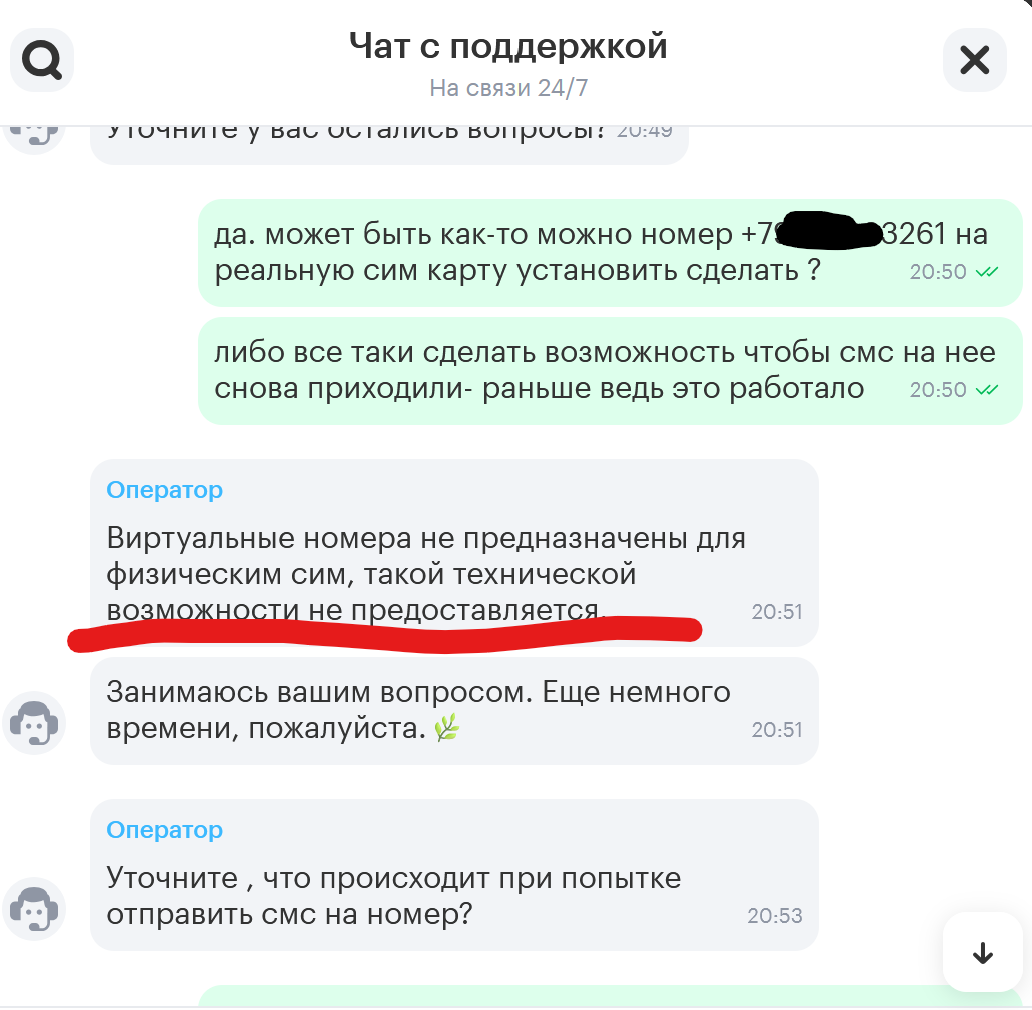
Попытка перевести виртуальный номер в полноценную сим-карту тоже закончилась ничем — оператор сослался на отсутствие технической возможности.

В результате автор потерял личную переписку в МАКС и был вынужден заводить новый рабочий номер. Хорошо, что доступ к групповым чатам сохранился благодаря другим администраторам.


Главная претензия пользователя не столько к самому ограничению, сколько к отсутствию прозрачности. Если сервис не подходит для регистрации популярных мессенджеров, почему об этом не предупреждают заранее? И почему нельзя превратить давно используемый виртуальный номер в обычный?

По словам автора, в поддержку «МегаФона» уже направлены обращения с номерами 1507448966 и 1507521871. Теперь остаётся ждать, изменит ли оператор свою позицию или владельцам дополнительных номеров придётся смириться с тем, что однажды код подтверждения может просто не прийти.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru