


64% ИИ-приложений для iPhone оказались с дырой в защите

64% ИИ-приложений для iPhone оказались с дырой в защите

64% ИИ-приложений для iPhone оказались с дырой в защите

Исследователи из Wake Forest University обнаружили масштабную проблему в экосистеме iOS-приложений с искусственным интеллектом. Анализ показал, что сотни программ фактически оставляют открытыми ключи доступа к нейросетям и серверным компонентам, что позволяет злоумышленникам использовать их инфраструктуру в своих целях.

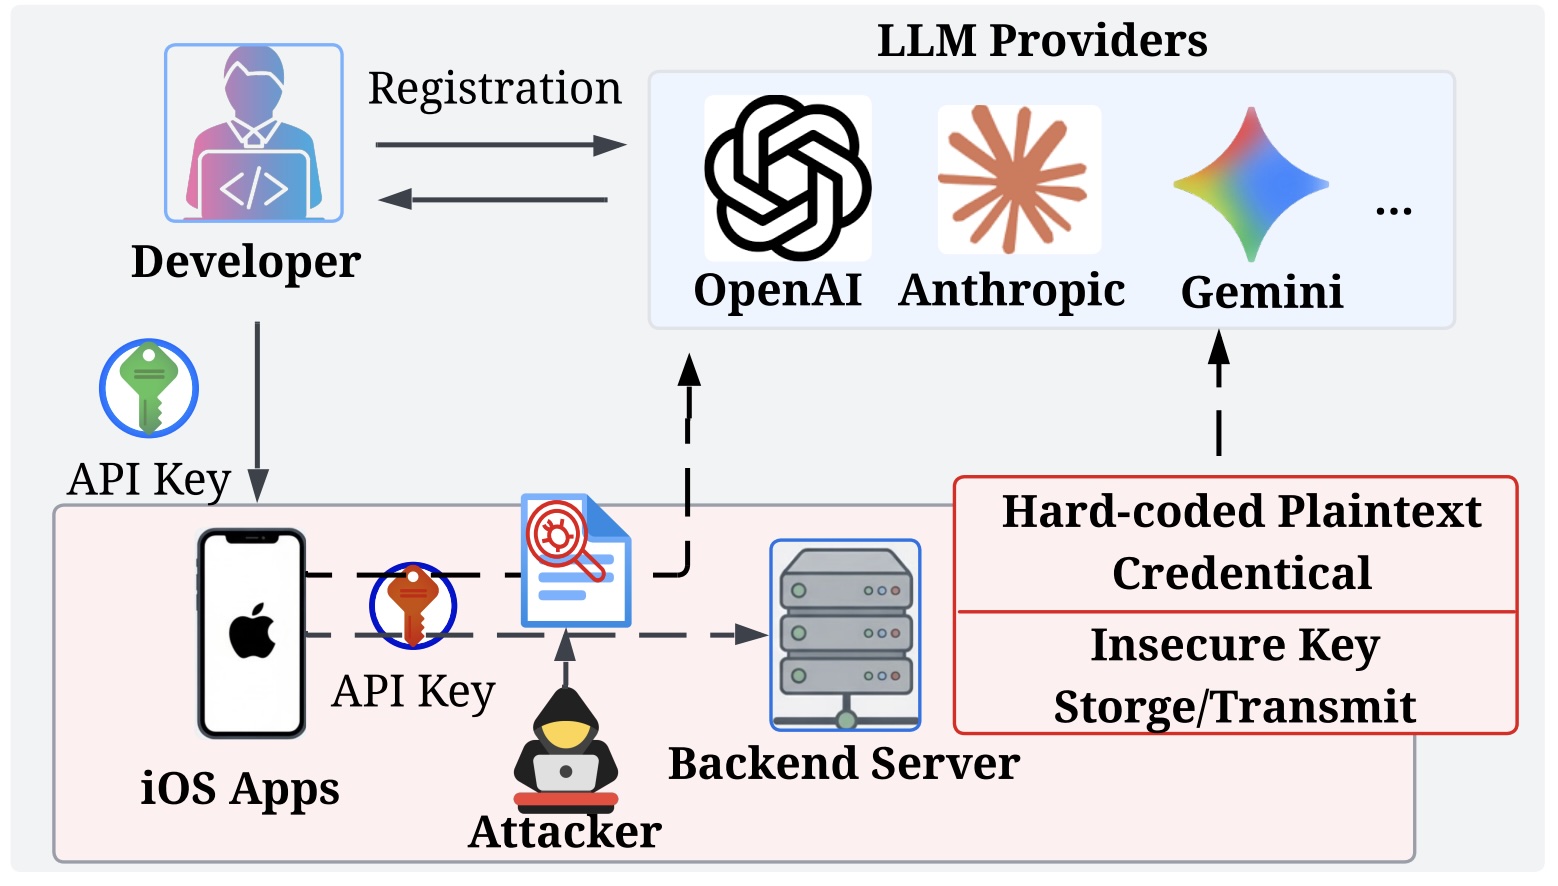
Для исследования специалисты разработали инструмент LLMKeyLens, который анализирует сетевой трафик приложений и выявляет утечки учетных данных, используемых для работы с OpenAI, Gemini, DeepSeek, Mistral и другими ИИ-сервисами.

Из более чем 38 тысяч приложений App Store исследователи отобрали 444 программы с подтверждёнными функциями на базе больших языковых моделей. Результаты оказались неприятными: у 282 приложений, или 64% выборки, были обнаружены утечки ключей доступа или других механизмов подключения к ИИ-сервисам.


Причем в 146 случаях проблема позволяла напрямую использовать чужие ресурсы. Некоторые приложения передавали API-ключи OpenAI и других провайдеров в открытом виде прямо в сетевых запросах. Другие скрывали ключи на сервере, но оставляли открытыми прокси-серверы, через которые любой желающий мог отправлять запросы к нейросетям.

Особенно часто проблемы встречались в приложениях для продуктивности, обучения, развлечений, здоровья и образа жизни. Лидером по доле уязвимых программ стала категория Health & Fitness.

Исследователи также обнаружили крайне небрежное отношение к защите токенов доступа. В некоторых случаях JWT-токены действовали годами, а отдельные системы выдавали их со сроком действия до 100 лет. Более того, некоторые серверы принимали даже просроченные токены.

После обнаружения проблем разработчиков всех 282 приложений уведомили об уязвимостях. Через 90 дней специалисты провели повторную проверку. Патчи выпустили только 78 приложений — это около 28% от числа уязвимых программ. Еще 66 приложений остались доступными для эксплуатации даже после уведомления.

Авторы исследования считают, что причина проблемы проста: многие разработчики стремятся максимально быстро интегрировать ИИ-функции и уделяют недостаточно внимания защите инфраструктуры.

Подпишитесь на новости

Программист отсудил 1,2 млн рублей после увольнения из-за ИИ

Претензии к работе с нейросетями не помогли компании отстоять увольнение программиста. Суд в Подмосковье признал решение работодателя незаконным и взыскал в пользу сотрудника свыше 1,2 млн рублей среднего заработка за вынужденный прогул. Обвинить человека в злоупотреблении ИИ оказалось проще, чем правильно оформить дисциплинарные взыскания.

Об истории сообщил ТАСС, изучивший материалы суда. По версии программиста, конфликт начался после его отказа перейти на почасовую оплату в сентябре 2025 года.

Он утверждал, что его принуждали уволиться, провели пять служебных проверок и применили три дисциплинарных взыскания. Сотрудник также отметил, что его не ознакомили с должностной инструкцией и не полностью выплатили аванс.

Работодатель описывал ситуацию иначе: программист ненадлежащим образом выполнял обязанности и злоупотреблял использованием ИИ. В подтверждение компания ссылалась на аналитические отчёты. После беседы сотрудник отказался работать с личного ноутбука и уведомил о простое по вине работодателя.

Суд установил конкретное нарушение: компания проигнорировала письменные объяснения программиста, но при этом одним из оснований для выговора назвала их непредставление.

В итоге суд отменил дисциплинарные взыскания, изменил дату увольнения и его основание на уход по собственному желанию. Требования сотрудника удовлетворили частично.

Решение не означает, что суд разрешил любое использование ИИ на работе. В описанных материалах ключевым оказалось то, как работодатель обосновывал и оформлял наказания.

RSS: Новости на портале Anti-Malware.ru