


Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

Бесплатный бензин в обмен на Telegram: мошенники придумали новую приманку

Киберпреступники нашли свежий способ угонять телеграм-аккаунты россиян. На этот раз в качестве приманки используются фейковые сайты крупных сетей АЗС, где обещают зарезервировать до 20 литров топлива без очередей и талонов.

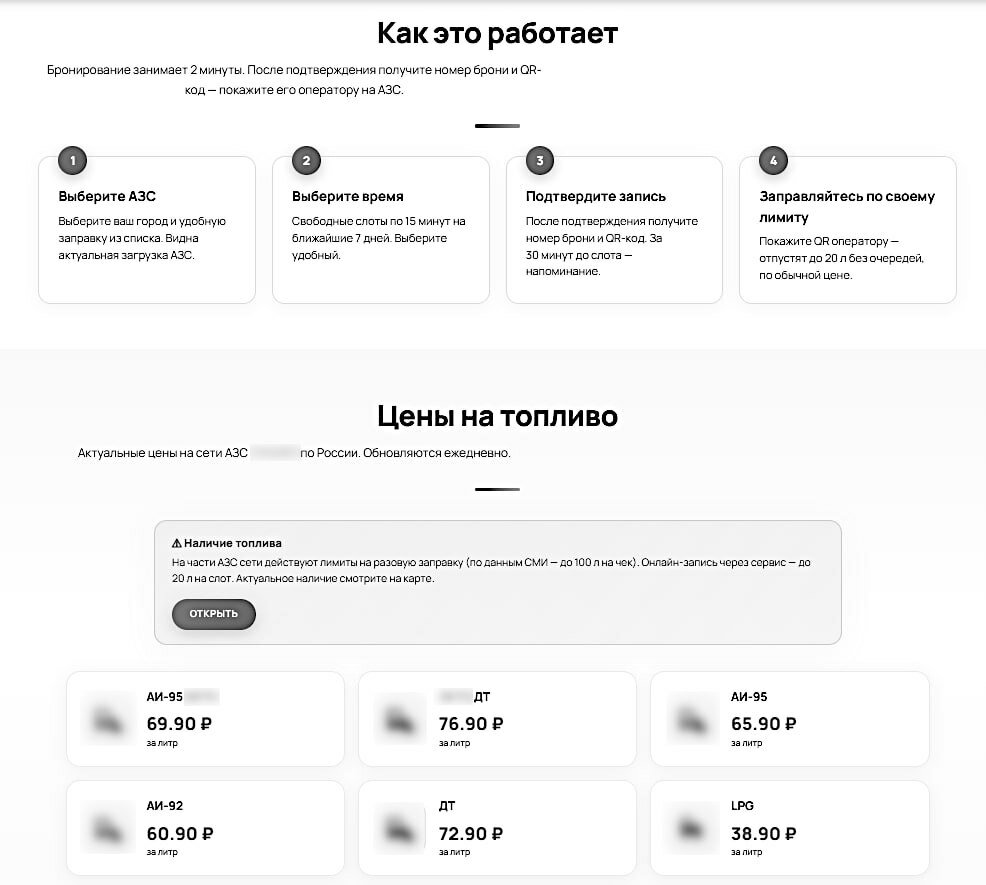
О новой схеме сообщили специалисты компании Эфшесть/F6. По данным исследователей, злоумышленники создают поддельные сайты под брендами известных автозаправочных сетей, в том числе работающих на территории Крыма.

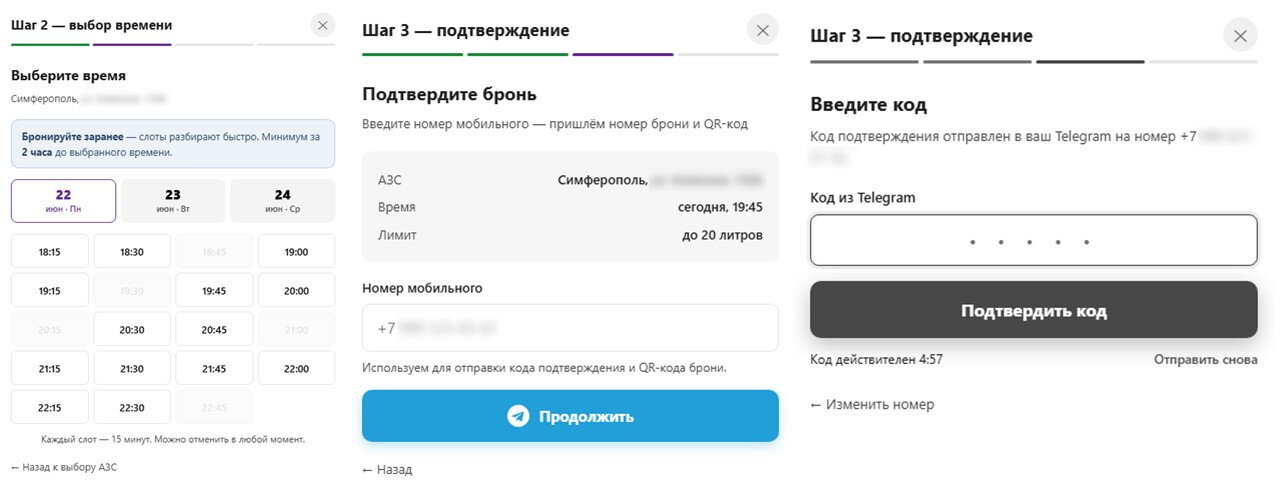
Посетителям предлагают оформить предварительную бронь топлива и приехать на АЗС к назначенному времени. Легенда выглядит убедительно: пользователю обещают 20 литров бензина, персональный номер брони и QR-код для получения топлива без ожидания в очереди.


Для оформления заявки жертву просят указать номер телефона, привязанный к Telegram, а затем ввести код подтверждения, который приходит в мессенджер. На самом деле этот код нужен вовсе не для получения бензина, он используется для входа в телеграм-аккаунт жертвы.


После ввода кода злоумышленники получают полный контроль над учетной записью.

Дальше сценариев может быть несколько. Киберпреступники могут читать переписку и получать доступ к файлам, рассылать сообщения контактам с просьбами занять денег, распространять вредоносные ссылки или просто продать угнанный аккаунт на теневых площадках.

В Эфшесть/F6 отмечают, что мошенники традиционно подстраиваются под актуальную информационную повестку и используют темы, которые вызывают у людей повышенный интерес. В данном случае ставка сделана на желание сэкономить время и получить топливо без очередей.

Эксперты напоминают простое правило: никакая акция, скидка или бронь бензина не требует передачи кодов из Telegram. Если сайт просит ввести код подтверждения из мессенджера, речь почти наверняка идет о попытке угона аккаунта.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru