


Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Специалисты Microsoft предупредили о новой вредоносной кампании, нацеленной на владельцев криптовалюты. Зловред распространяется через USB-накопители, умеет самостоятельно копировать себя на новые устройства и подменяет адреса криптокошельков прямо в буфере обмена.

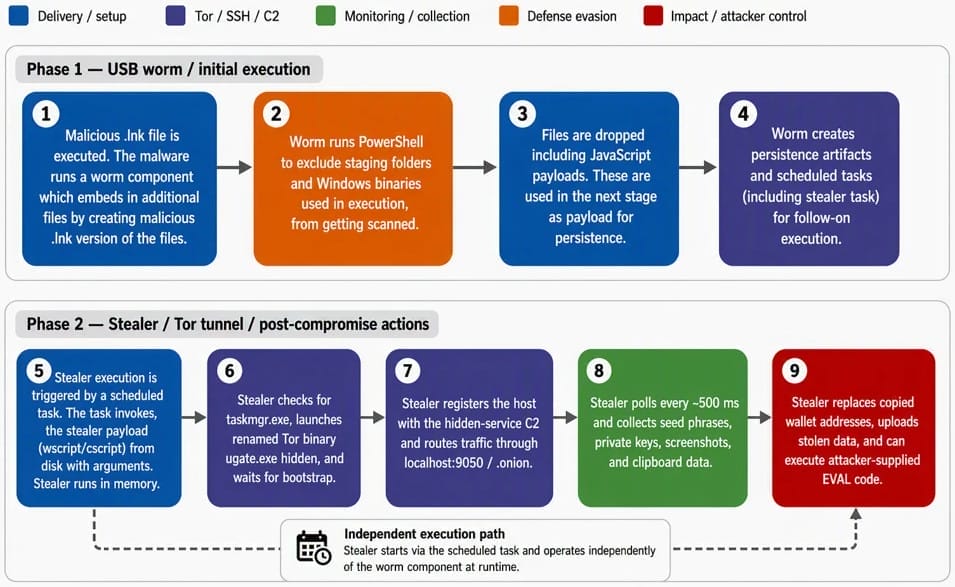
Схема атаки выглядит старомодно, но работает эффективно. Всё начинается с заражённой флешки, на которой находится вредоносный LNK-файл — обычный ярлык Windows. Стоит пользователю его открыть, как на устройство загружаются дополнительные компоненты через сеть Tor.

После заражения вредоносная программа сканирует компьютер в поисках документов. Найденные файлы она скрывает, а вместо них создаёт одноимённые ярлыки. Пользователь думает, что открывает привычный документ, а на самом деле запускает очередной этап заражения.

Если к компьютеру подключают новую флешку, червь автоматически копирует себя и на неё. Так вредонос распространяется дальше без участия злоумышленников.


Основная цель кампании — криптовалюта. Каждые полсекунды программа проверяет содержимое буфера обмена и ищет адреса криптокошельков, закрытые ключи и сид-фразы. Под удар попадают Bitcoin, Ethereum, Tron, Monero и другие популярные криптовалюты.

Как только пользователь копирует адрес для перевода средств, вредоносная программа незаметно заменяет его на адрес кошелька злоумышленников. Причём поддельный адрес подбирается так, чтобы внешне максимально походить на оригинальный. Многие пользователи могут даже не заметить подмену.

Но этим возможности зловреда не ограничиваются. Он также делает скриншоты экрана каждые десять секунд и отправляет их через Tor на управляющий сервер. Кроме того, операторы могут удалённо загружать и запускать дополнительный код на заражённой системе.

По данным Microsoft, наиболее надёжными признаками заражения являются подозрительная активность процессов wscript.exe и cscript.exe, неожиданные запуски PowerShell, cmd.exe и curl, а также обращения к локальному порту Tor — localhost:9050.

Фактически перед нами не просто клиппер для кражи криптовалюты, а полноценный червь с функциональностью шпионажа и удалённого управления. И если раньше пользователям советовали внимательно проверять адреса кошельков перед переводом, то теперь эта рекомендация становится ещё более актуальной.

Подпишитесь на новости

Обвиняемый в убийстве инсценировал смерть с помощью ИИ и козы в Индии

ИИ уже помогает писать код и рисовать презентации, а житель Индии решил с его помощью организовать собственные похороны. По версии полиции, 38-летний Раджкумар Раджбхар использовал поддельное изображение кремации, чтобы избежать суда по делу об убийстве.

Как сообщает NDTV со ссылкой на полицию, мужчина находился под залогом по делу о гибели Йогеша Сингха в 2016 году. Во время разбирательства в суд поступило свидетельство о смерти самого обвиняемого.

За документом, утверждают правоохранители, стояла постановка. Вместо человеческого тела кремировали козу, а с помощью ИИ подготовили изображение с лицом Раджбхара на погребальном костре.

Для убедительности добавили фотографии похоронной процессии и обрядов. На основании представленных материалов было выдано свидетельство о смерти.


Полиция считает, что у инсценировки была и финансовая цель. Раджбхар собирал у людей деньги, обещая вложить их на фондовом рынке. Исчезновение в статусе покойника должно было избавить его и от необходимости возвращать средства.

25 октября мужчину задержали возле места его проживания в штате Уттар-Прадеш. Теперь ему предстоит продолжить участие в процессе по делу об убийстве. Дополнительно возбуждено дело о подделке документов.

RSS: Новости на портале Anti-Malware.ru