


Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Специалисты Microsoft предупредили о новой вредоносной кампании, нацеленной на владельцев криптовалюты. Зловред распространяется через USB-накопители, умеет самостоятельно копировать себя на новые устройства и подменяет адреса криптокошельков прямо в буфере обмена.

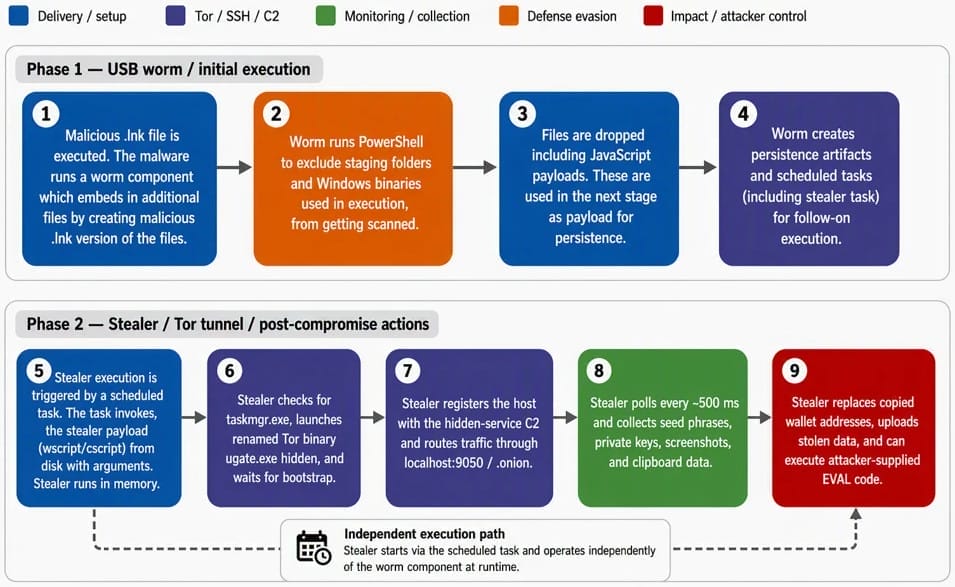
Схема атаки выглядит старомодно, но работает эффективно. Всё начинается с заражённой флешки, на которой находится вредоносный LNK-файл — обычный ярлык Windows. Стоит пользователю его открыть, как на устройство загружаются дополнительные компоненты через сеть Tor.

После заражения вредоносная программа сканирует компьютер в поисках документов. Найденные файлы она скрывает, а вместо них создаёт одноимённые ярлыки. Пользователь думает, что открывает привычный документ, а на самом деле запускает очередной этап заражения.

Если к компьютеру подключают новую флешку, червь автоматически копирует себя и на неё. Так вредонос распространяется дальше без участия злоумышленников.


Основная цель кампании — криптовалюта. Каждые полсекунды программа проверяет содержимое буфера обмена и ищет адреса криптокошельков, закрытые ключи и сид-фразы. Под удар попадают Bitcoin, Ethereum, Tron, Monero и другие популярные криптовалюты.

Как только пользователь копирует адрес для перевода средств, вредоносная программа незаметно заменяет его на адрес кошелька злоумышленников. Причём поддельный адрес подбирается так, чтобы внешне максимально походить на оригинальный. Многие пользователи могут даже не заметить подмену.

Но этим возможности зловреда не ограничиваются. Он также делает скриншоты экрана каждые десять секунд и отправляет их через Tor на управляющий сервер. Кроме того, операторы могут удалённо загружать и запускать дополнительный код на заражённой системе.

По данным Microsoft, наиболее надёжными признаками заражения являются подозрительная активность процессов wscript.exe и cscript.exe, неожиданные запуски PowerShell, cmd.exe и curl, а также обращения к локальному порту Tor — localhost:9050.

Фактически перед нами не просто клиппер для кражи криптовалюты, а полноценный червь с функциональностью шпионажа и удалённого управления. И если раньше пользователям советовали внимательно проверять адреса кошельков перед переводом, то теперь эта рекомендация становится ещё более актуальной.

Подпишитесь на новости

Apple и Microsoft внесли в реестр ОРИ с требованием хранить данные россиян

Роскомнадзор включил Apple и Microsoft в реестр организаторов распространения информации. Записи датированы 2 октября 2026 года, но внимание на них обратили только сейчас. Статус предполагает обязанности по хранению данных и взаимодействию с уполномоченными госорганами.

В официальном реестре Роскомнадзора Microsoft получила номер 593-РР, Apple — 594-РР.

Доступ к указанным в карточках сайтам компаний не ограничен. Добровольно корпорации попали в список или по решению регулятора, не уточняется.

ОРИ — владельцы систем и программ, предназначенных для передачи и обработки электронных сообщений. Под определение подпадают, например, мессенджеры, соцсети и форумы.

Закон требует хранить в России сведения о пользователях и фактах обмена сообщениями три года. Для самого содержимого — текстов, голоса, изображений и видео — установлен срок до шести месяцев. В предусмотренных законом случаях информацию необходимо предоставлять уполномоченным органам.

Ранее в реестр внесли WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Skype, Wire и Cloudflare. Теперь список пополнили ещё два технологических гиганта. Как именно Apple и Microsoft будут выполнять требования, в опубликованных сведениях не раскрывается.

RSS: Новости на портале Anti-Malware.ru