


Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Новый USB-червь с Tor и скриншотами крадёт ключи от криптокошельков

Специалисты Microsoft предупредили о новой вредоносной кампании, нацеленной на владельцев криптовалюты. Зловред распространяется через USB-накопители, умеет самостоятельно копировать себя на новые устройства и подменяет адреса криптокошельков прямо в буфере обмена.

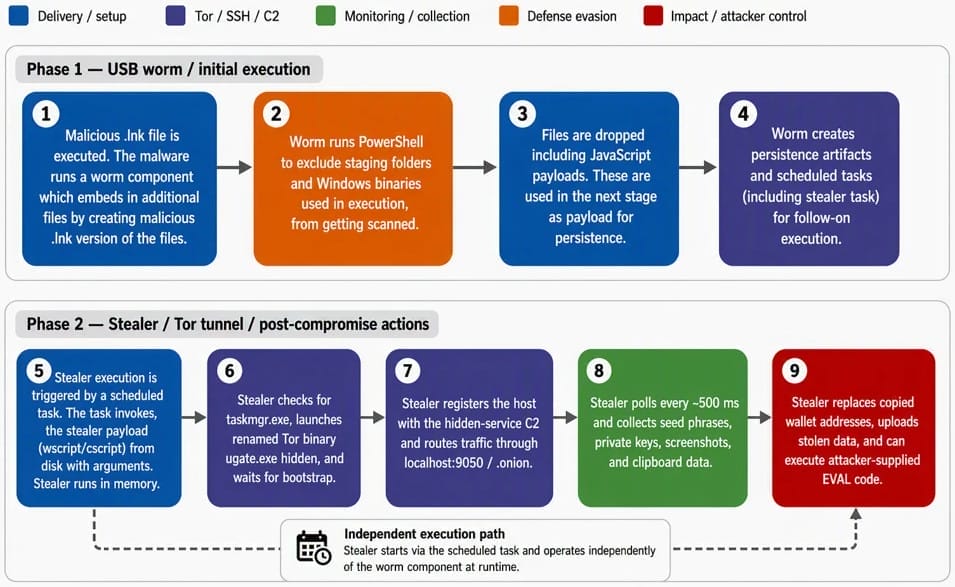
Схема атаки выглядит старомодно, но работает эффективно. Всё начинается с заражённой флешки, на которой находится вредоносный LNK-файл — обычный ярлык Windows. Стоит пользователю его открыть, как на устройство загружаются дополнительные компоненты через сеть Tor.

После заражения вредоносная программа сканирует компьютер в поисках документов. Найденные файлы она скрывает, а вместо них создаёт одноимённые ярлыки. Пользователь думает, что открывает привычный документ, а на самом деле запускает очередной этап заражения.

Если к компьютеру подключают новую флешку, червь автоматически копирует себя и на неё. Так вредонос распространяется дальше без участия злоумышленников.


Основная цель кампании — криптовалюта. Каждые полсекунды программа проверяет содержимое буфера обмена и ищет адреса криптокошельков, закрытые ключи и сид-фразы. Под удар попадают Bitcoin, Ethereum, Tron, Monero и другие популярные криптовалюты.

Как только пользователь копирует адрес для перевода средств, вредоносная программа незаметно заменяет его на адрес кошелька злоумышленников. Причём поддельный адрес подбирается так, чтобы внешне максимально походить на оригинальный. Многие пользователи могут даже не заметить подмену.

Но этим возможности зловреда не ограничиваются. Он также делает скриншоты экрана каждые десять секунд и отправляет их через Tor на управляющий сервер. Кроме того, операторы могут удалённо загружать и запускать дополнительный код на заражённой системе.

По данным Microsoft, наиболее надёжными признаками заражения являются подозрительная активность процессов wscript.exe и cscript.exe, неожиданные запуски PowerShell, cmd.exe и curl, а также обращения к локальному порту Tor — localhost:9050.

Фактически перед нами не просто клиппер для кражи криптовалюты, а полноценный червь с функциональностью шпионажа и удалённого управления. И если раньше пользователям советовали внимательно проверять адреса кошельков перед переводом, то теперь эта рекомендация становится ещё более актуальной.

Подпишитесь на новости

Российский бизнес потратил $909 млн на иностранные ИТ-услуги за квартал

Российские компании увеличили закупки зарубежных ИТ-услуг на 30% за квартал. Во втором квартале 2026 года расходы достигли $909 млн — примерно 74,6 млрд рублей. Пока рынок обсуждает технологическую независимость, счета за иностранные сервисы продолжают расти.

Об этом пишут «Известия», проанализировав данные Банка России и опросив участников рынка. В статистику входят программы и лицензии, разработка ПО, обработка и хранение данных, создание сайтов и обслуживание ИТ-систем.

Одна из причин, по оценке директора по стратегическим партнёрствам Kodik Михаила Хулапова, — сложности с поставками вычислительного оборудования. Вместо покупки серверов компании арендуют мощности за рубежом. Железо не пересекает границу, зато платежи за его использование — вполне.

Дополнительный спрос создают разработчики ИИ, которым нужны большие вычислительные ресурсы, считает эксперт НТИ Олег Яблоков. Покупать собственную инфраструктуру дорого, а аренда позволяет получить мощности под конкретную задачу.

Среди возможных факторов участники рынка также называют расходы на подписки зарубежных нейросетей и нехватку свободных мощностей у российских провайдеров.

При этом общий показатель не раскрывает, сколько именно денег ушло на облака, лицензии или ИИ.

RSS: Новости на портале Anti-Malware.ru