


Security Vision 5 научилась тестировать правила корреляции до запуска

Security Vision 5 научилась тестировать правила корреляции до запуска

Security Vision 5 научилась тестировать правила корреляции до запуска

Компания Security Vision выпустила очередное обновление платформы Security Vision 5. В новом релизе разработчики сделали акцент на доработке механизмов корреляции событий, автоматизации процессов и упрощении администрирования системы.

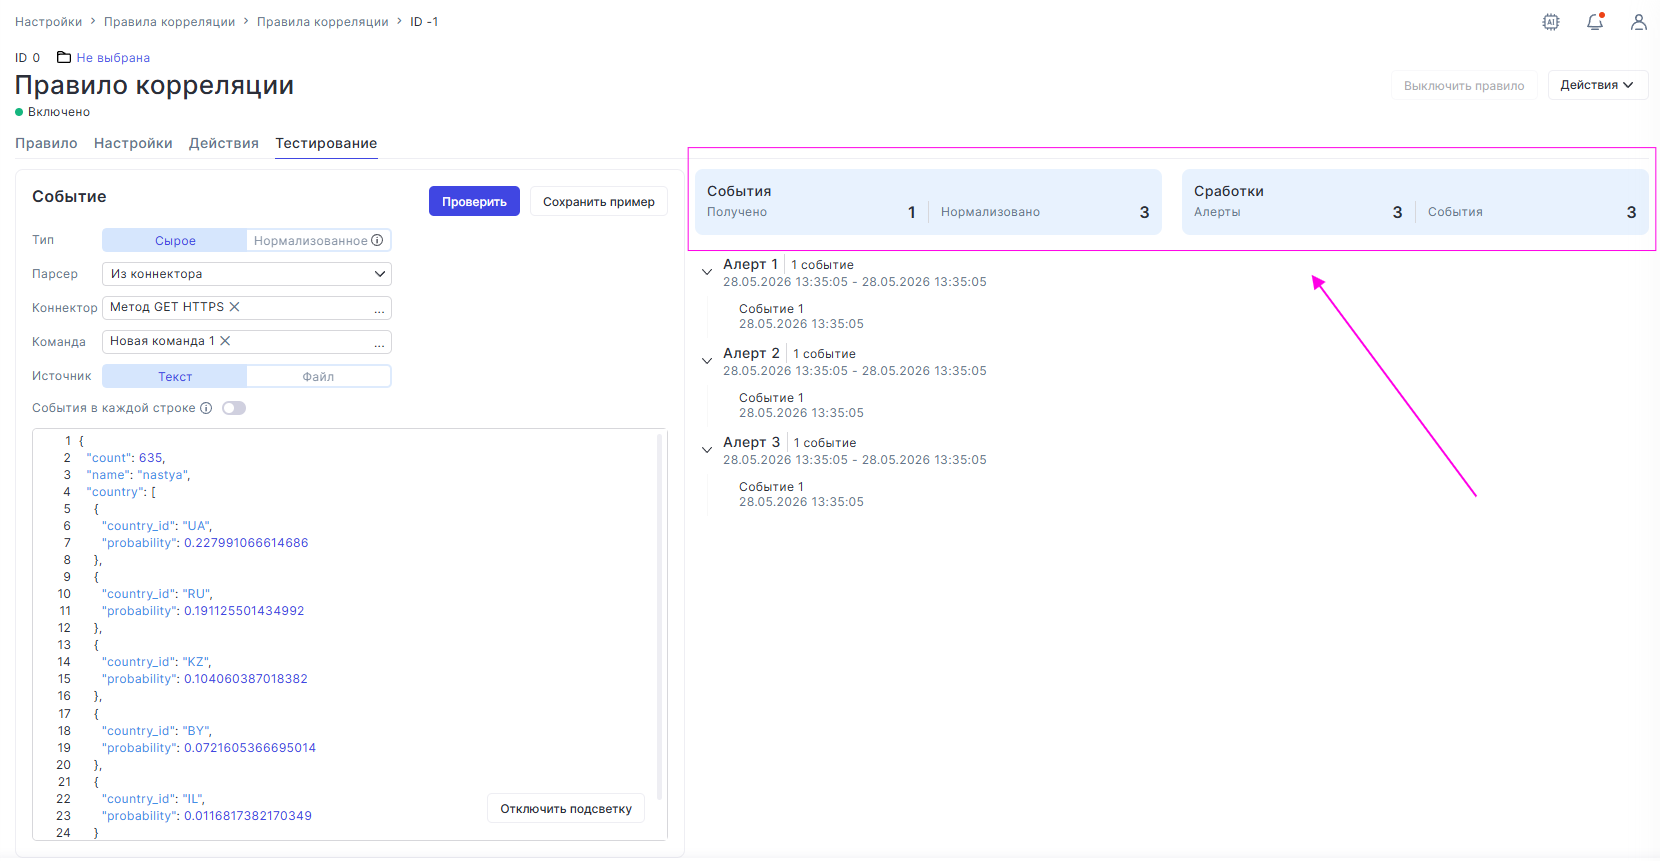
Одним из самых заметных изменений стало появление встроенного тестирования правил корреляции. Теперь специалисты могут проверить работу правила ещё на этапе настройки, не дожидаясь появления реальных событий в инфраструктуре. Для этого в редакторе появилась отдельная вкладка «Тестирование».

Кроме того, платформа научилась работать с правилами в формате Sigma. Для них добавлена автоматическая проверка кода, а сами правила можно экспортировать и импортировать через YAML-файлы. Это упрощает перенос настроек между Security Vision и другими системами, поддерживающими Sigma.

Разработчики также расширили возможности автоматизации. Теперь при запуске рабочих процессов из графа объектов можно переопределять входные параметры в зависимости от конкретного сценария. Проще говоря, один и тот же процесс можно использовать в разных условиях без создания множества его копий.


Ещё одно изменение касается обработки данных. В механизмах парсинга появились динамические источники данных, включая переменные и входные параметры. Это позволяет строить более гибкие сценарии обработки информации и использовать данные, полученные непосредственно во время выполнения автоматизированных процессов.

Обновления затронули и пользовательский интерфейс. В новой версии переработаны редакторы объектов, справочников и карточек. Настройка структуры данных стала более удобной, а управление отображением карточек — более наглядным.

Изменения получили и инструменты развертывания платформы. В мастер установки добавили возможность заранее указывать внешний URL для сервисов, что упрощает настройку в сложных инфраструктурах. Также появились дополнительные параметры командной строки, включая просмотр версии платформы и справочную информацию по установке.

В итоге обновление получилось скорее инфраструктурным, чем визуальным. Новые функции ориентированы на специалистов, которые занимаются настройкой корреляции, автоматизацией процессов и сопровождением платформы в крупных ИТ- и ИБ-проектах.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru