


Голосовые в WhatsApp для Android можно будет отправлять с домашнего экрана

Голосовые в WhatsApp для Android можно будет отправлять с домашнего экрана

Голосовые в WhatsApp для Android можно будет отправлять с домашнего экрана

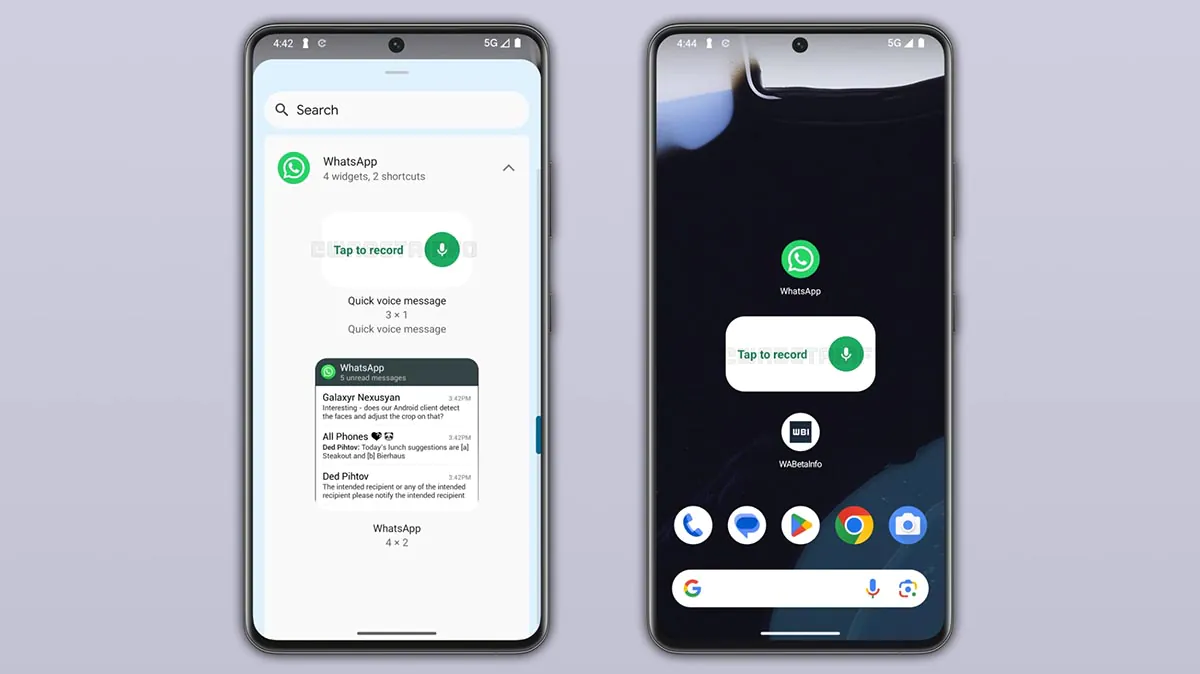
Разработчики WhatsApp (принадлежит признанной экстремистской организацией корпорации Meta, запрещенной в России) решили сэкономить пользователям ещё несколько лишних нажатий. В тестовой версии мессенджера для Android обнаружили новый виджет, который позволит записывать и отправлять голосовые сообщения прямо с домашнего экрана смартфона.

О находке сообщил ресурс WABetaInfo, изучивший бета-версию WhatsApp для Android 2.26.24.2. Пока функция находится в разработке и даже тестерам ещё недоступна, но направление вполне понятно.

Судя по опубликованным данным, виджет получит компактный размер 3×1 и будет выглядеть максимально просто: надпись «Tap to record» и кнопка с микрофоном.


После завершения записи WhatsApp предложит выбрать получателя. Причём речь идёт не только об одном контакте или чате. Сообщается, что голосовое сообщение можно будет отправить сразу нескольким людям одновременно.

Сейчас для такого сценария приходится сначала записывать голосовое сообщение, затем пересылать его нужным контактам по очереди. Новый виджет убирает лишние действия и превращает процесс практически в аналог голосовой рассылки.

Пока новинка спрятана в тестовых сборках и официально не анонсирована. Но обычно такие находки появляются за несколько недель или месяцев до выхода функции в публичную бета-версию, а затем и в стабильный релиз.

Если идея доберётся до финального релиза без изменений, любители голосовых сообщений получат ещё один повод реже печатать текст и чаще разговаривать со смартфоном.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru