


Голосовые в WhatsApp для Android можно будет отправлять с домашнего экрана

Голосовые в WhatsApp для Android можно будет отправлять с домашнего экрана

Голосовые в WhatsApp для Android можно будет отправлять с домашнего экрана

Разработчики WhatsApp (принадлежит признанной экстремистской организацией корпорации Meta, запрещенной в России) решили сэкономить пользователям ещё несколько лишних нажатий. В тестовой версии мессенджера для Android обнаружили новый виджет, который позволит записывать и отправлять голосовые сообщения прямо с домашнего экрана смартфона.

О находке сообщил ресурс WABetaInfo, изучивший бета-версию WhatsApp для Android 2.26.24.2. Пока функция находится в разработке и даже тестерам ещё недоступна, но направление вполне понятно.

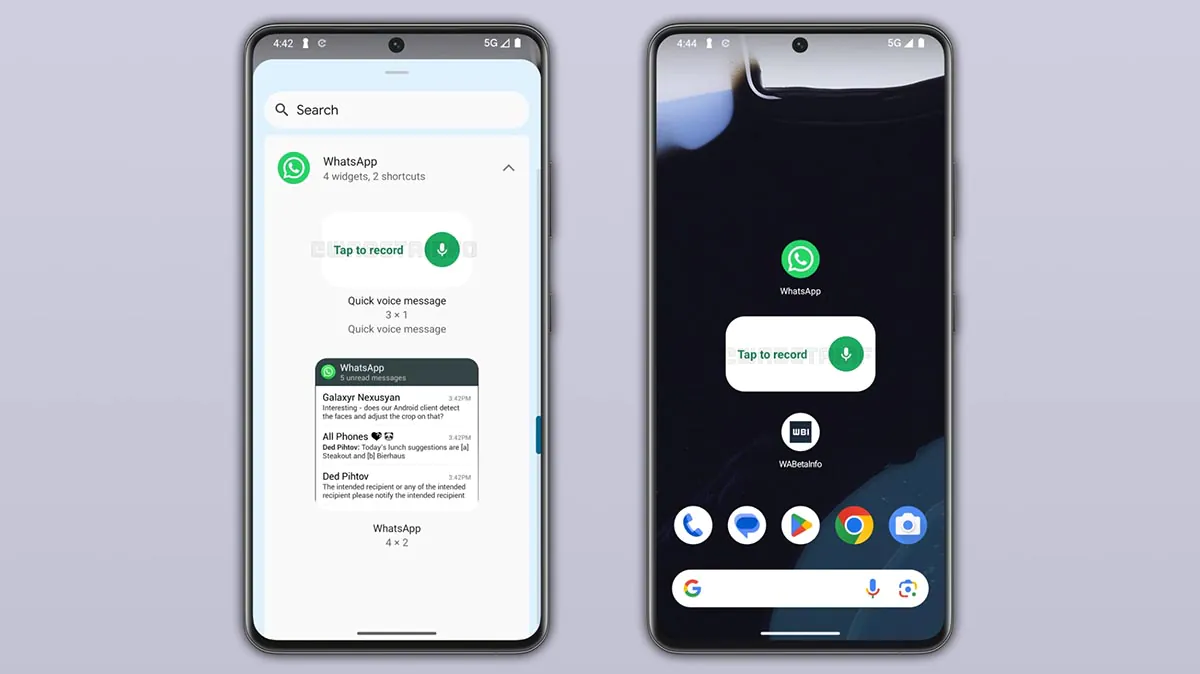
Судя по опубликованным данным, виджет получит компактный размер 3×1 и будет выглядеть максимально просто: надпись «Tap to record» и кнопка с микрофоном.


После завершения записи WhatsApp предложит выбрать получателя. Причём речь идёт не только об одном контакте или чате. Сообщается, что голосовое сообщение можно будет отправить сразу нескольким людям одновременно.

Сейчас для такого сценария приходится сначала записывать голосовое сообщение, затем пересылать его нужным контактам по очереди. Новый виджет убирает лишние действия и превращает процесс практически в аналог голосовой рассылки.

Пока новинка спрятана в тестовых сборках и официально не анонсирована. Но обычно такие находки появляются за несколько недель или месяцев до выхода функции в публичную бета-версию, а затем и в стабильный релиз.

Если идея доберётся до финального релиза без изменений, любители голосовых сообщений получат ещё один повод реже печатать текст и чаще разговаривать со смартфоном.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru