


WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

WhatsApp готовит для iPhone текстовые сообщения, открывающиеся один раз

В WhatsApp (принадлежит признанной экстремистской организацией корпорации Meta, запрещенной в России) продолжают экспериментировать с функциями для любителей конфиденциальности. Несколько недель назад стало известно, что мессенджер тестирует сообщения, которые исчезают сразу после прочтения. Теперь разработчики пошли ещё дальше.

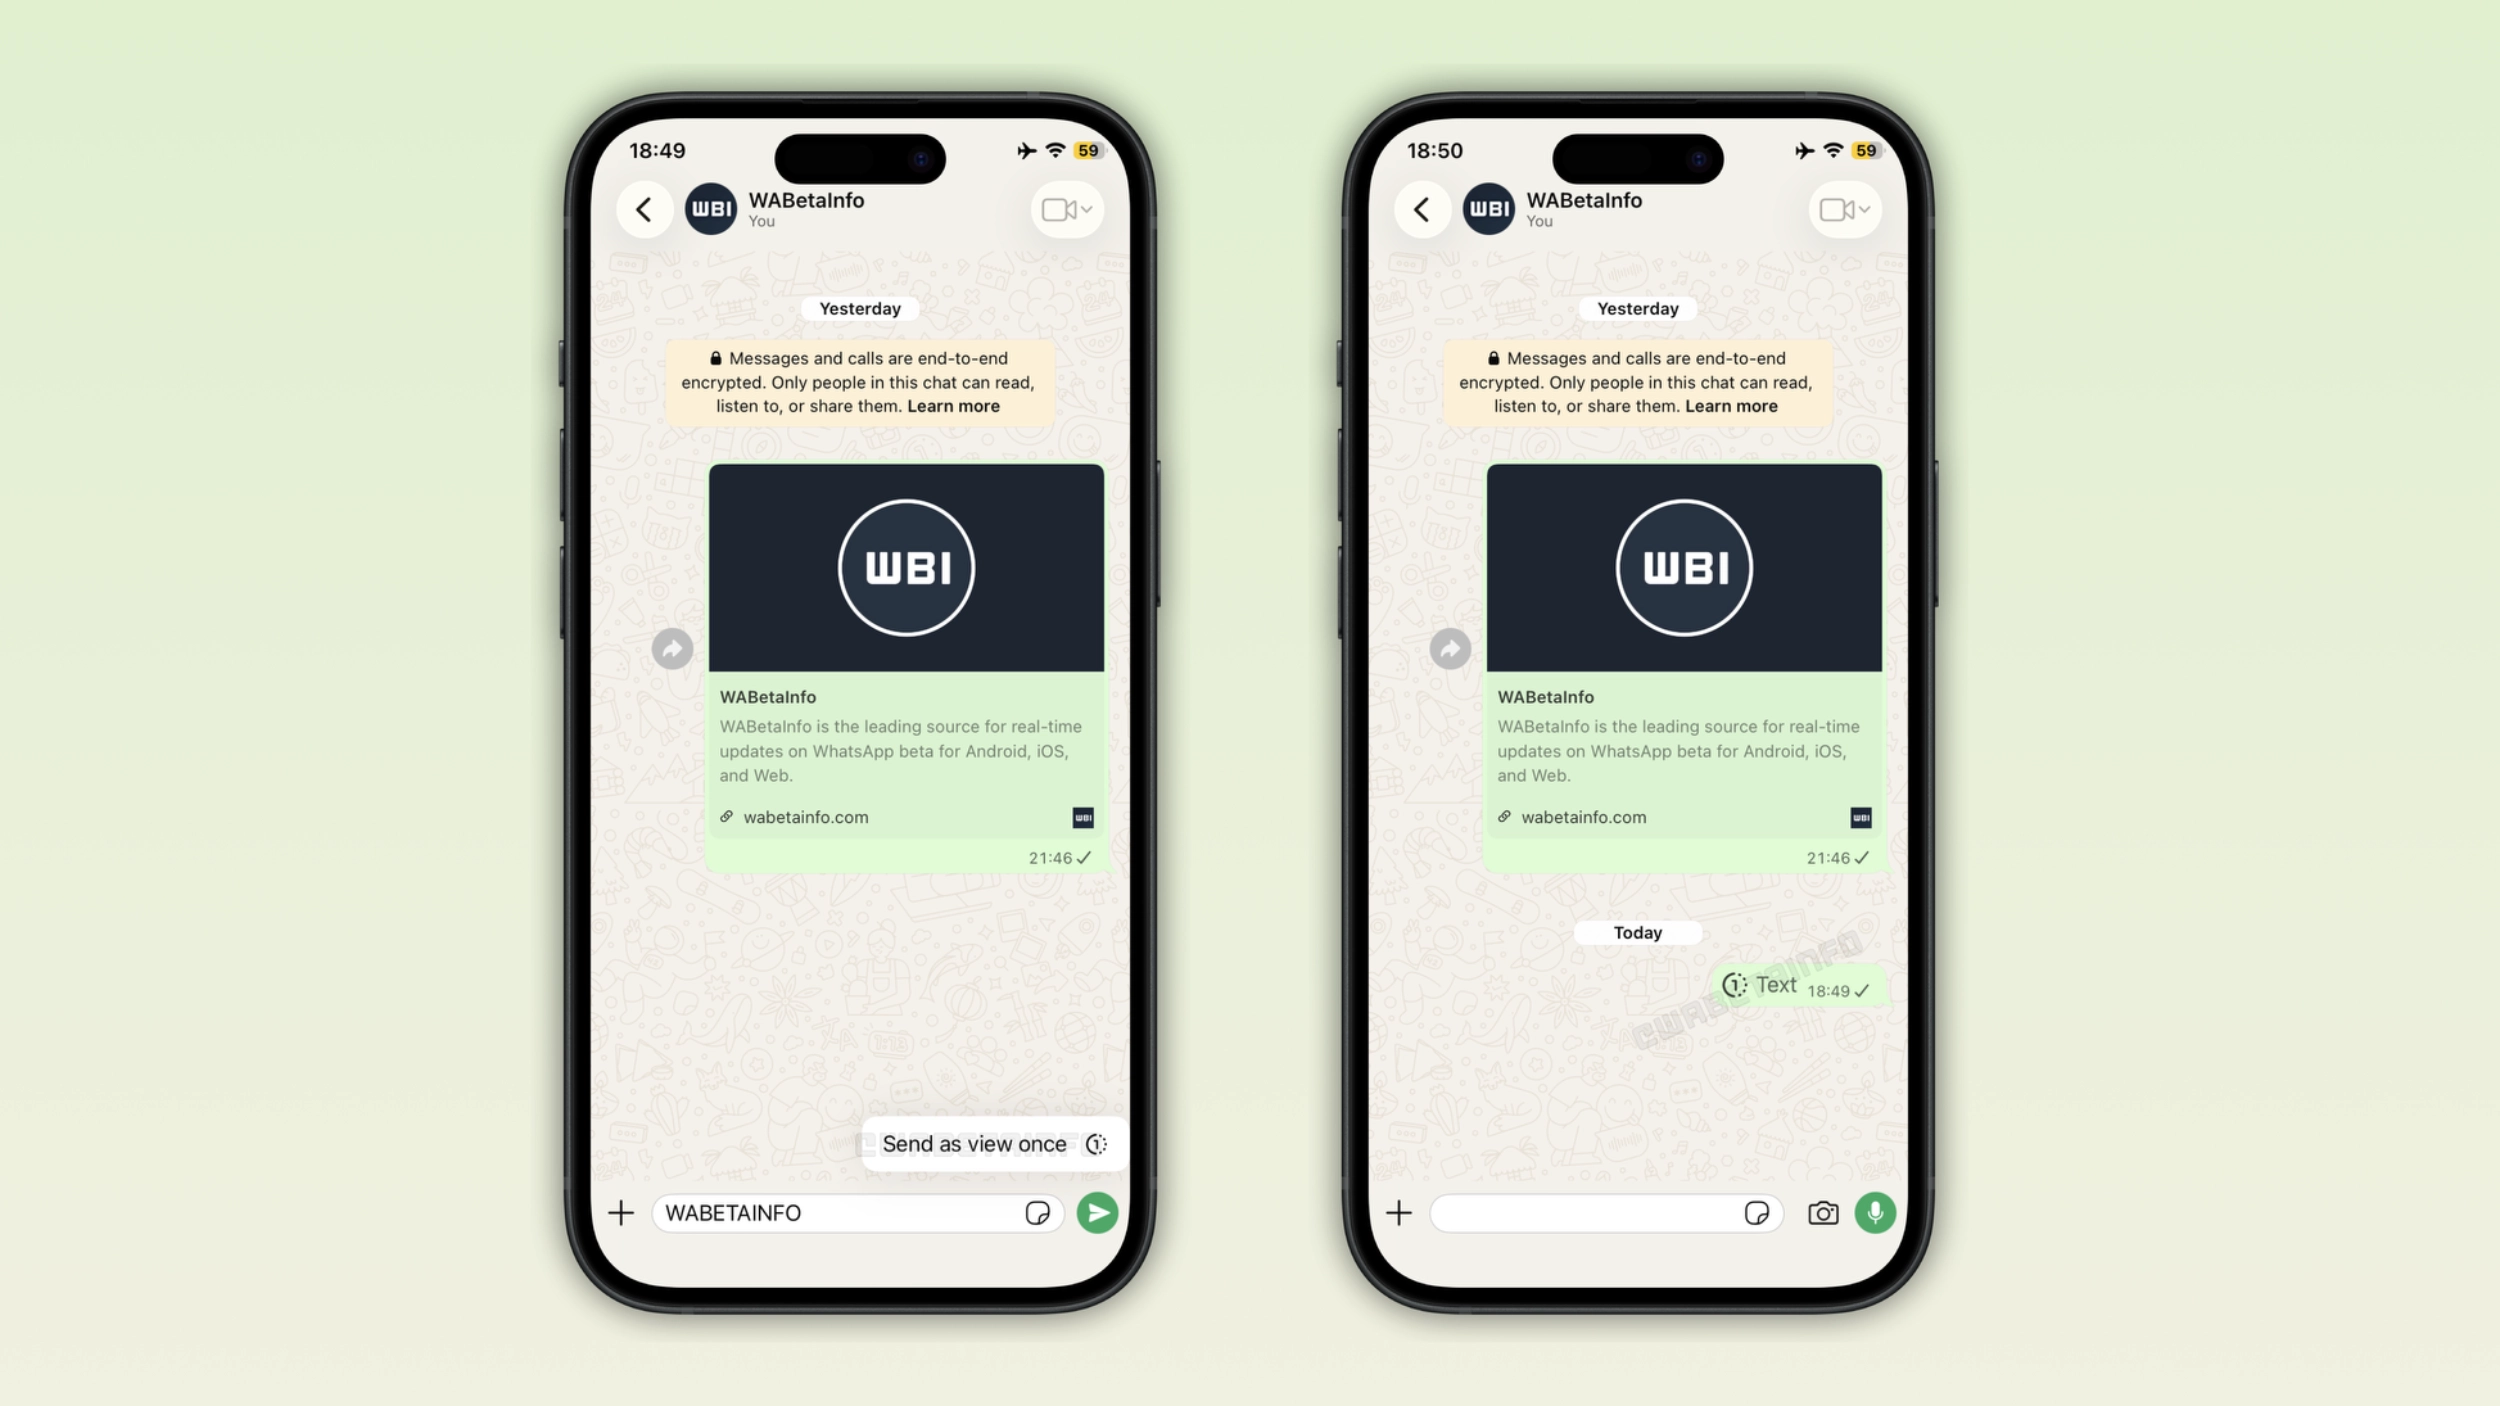
Как сообщает WABetaInfo, в WhatsApp работают над функцией одноразовых текстовых сообщений. По сути, это аналог режима «просмотреть один раз», который уже давно доступен для фотографий, видео и голосовых сообщений.

Судя по данным из тестовых сборок, отправить такое сообщение можно будет через дополнительное меню. После набора текста пользователю предложат удержать кнопку отправки и выбрать пункт Send as view once. Собеседник сможет открыть сообщение только один раз. После прочтения оно станет недоступным и исчезнет из чата.


Функция будет работать как в личных переписках, так и в групповых чатах. А вот для каналов её внедрять не планируют — логика публичных публикаций плохо сочетается с одноразовыми сообщениями.

Интересно, что сейчас некоторые пользователи уже обходят отсутствие такой возможности довольно странным способом: пишут текст на изображении и отправляют картинку в режиме однократного просмотра. Новая функция должна избавить от подобных костылей.

Параллельно WhatsApp продолжает развивать и обычные исчезающие сообщения. Помимо существующих таймеров на 24 часа, 7 дней и 90 дней, разработчики готовят режим After reading, при котором сообщение будет удаляться сразу после прочтения адресатом.

Пока одноразовые текстовые сообщения ещё не доступны даже большинству бета-тестеров. Однако появление функции в тестовых сборках обычно означает, что до публичного запуска остаются считаные месяцы.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru