


Татарстан и Security Vision займутся кибербезопасностью в регионе

Татарстан и Security Vision займутся кибербезопасностью в регионе

Татарстан и Security Vision займутся кибербезопасностью в регионе

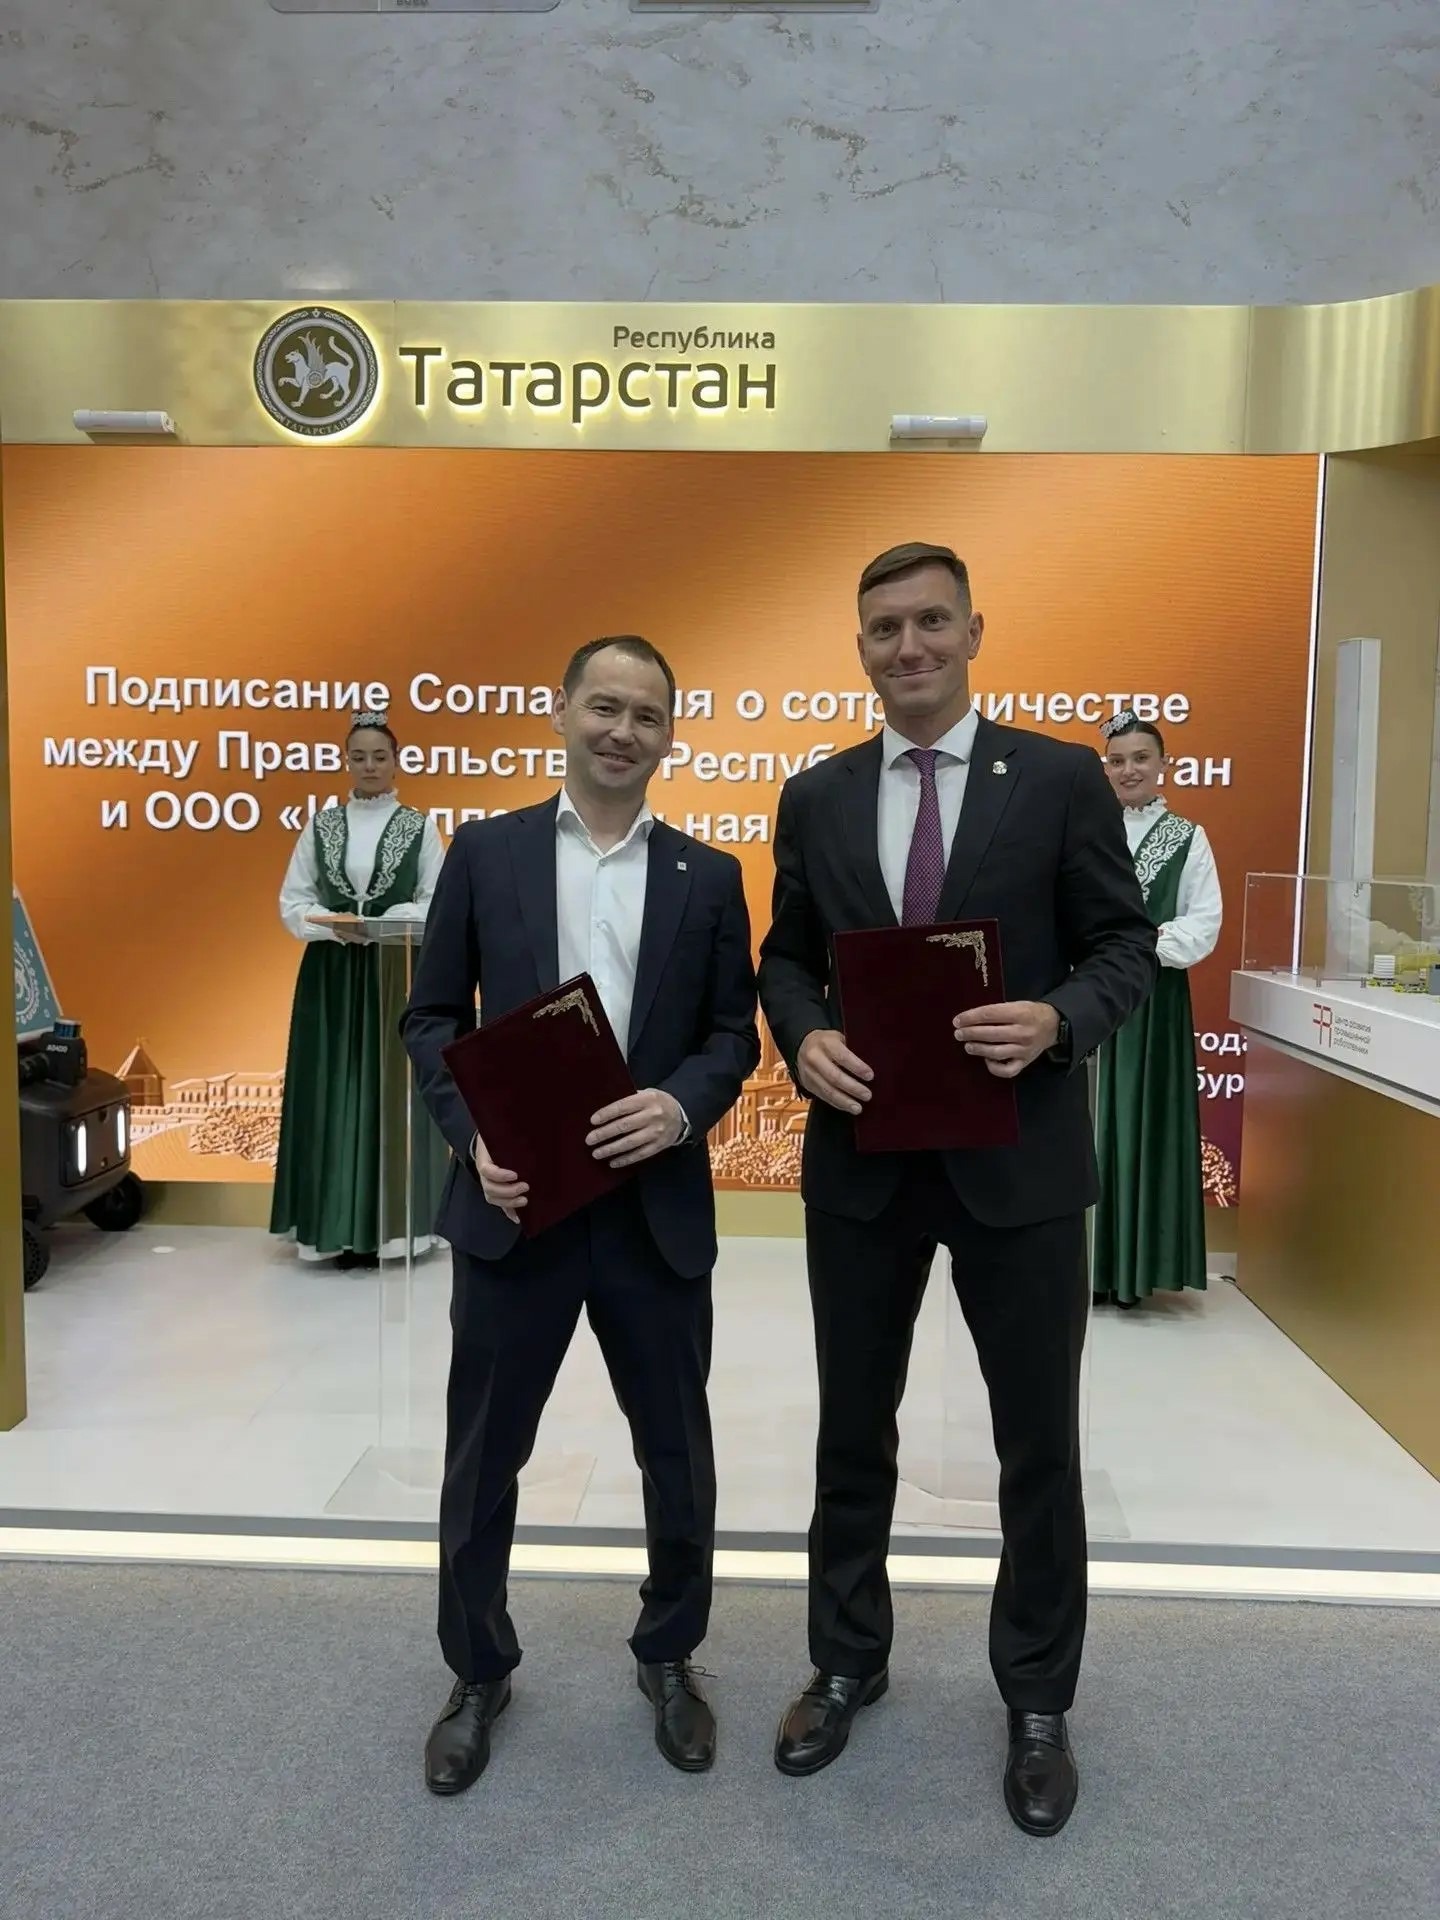
Правительство Татарстана и компания Security Vision подписали стратегическое соглашение о сотрудничестве в сфере кибербезопасности. Документ заключили на Петербургском международном экономическом форуме 2026 года. Стороны планируют вместе работать над защитой значимых предприятий региона, развивать подходы к информационной безопасности и повышать цифровую грамотность жителей.

Это соглашение стало продолжением уже действующего сотрудничества. Ранее Security Vision вместе с Центром информационных технологий Республики Татарстан участвовала в создании системы автоматизации процессов кибербезопасности для регионального правительства.

Сейчас платформа Security Vision установлена в правительственном центре обработки данных Татарстана. С её помощью выстроены процессы информационной безопасности более чем для 20 министерств и ведомств. По сути, речь идёт о единой системе, которая помогает координировать защиту цифровой инфраструктуры республиканских органов власти.

В рамках нового соглашения стороны будут обмениваться опытом, совместно прорабатывать подходы к защите информации и реагированию на киберугрозы. Отдельный акцент сделают на устойчивости значимых предприятий региона, для которых сбои и инциденты в цифровой среде могут быть особенно чувствительными.


Ещё одно направление — образование. В планах есть повышение квалификации специалистов по информационной безопасности, развитие инициатив по киберграмотности и популяризация профессии защитника информации. Часть проектов могут реализовать на базе Университета Иннополис.

Также Татарстан и Security Vision намерены совместно проводить лекции, семинары и другие просветительские мероприятия для жителей региона. Кроме того, стороны продолжат участвовать в отраслевых событиях, включая Kazan Digital Week.

Министр цифрового развития Татарстана Илья Начвин отметил, что республика уже выстроила единую защищённую экосистему на базе Центра информационных технологий. По его словам, новое соглашение должно помочь развивать эту инфраструктуру дальше.

Гендиректор Security Vision Руслан Рахметов подчеркнул, что совместные инициативы будут касаться как повышения киберграмотности, так и защиты значимых предприятий региона.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru