


Рейс United развернули из-за Bluetooth-колонки с названием BOMB

Рейс United развернули из-за Bluetooth-колонки с названием BOMB

Рейс United развернули из-за Bluetooth-колонки с названием BOMB

Рейс United Airlines из Ньюарка в Пальма-де-Майорку пришлось разворачивать посреди Атлантики из-за, казалось бы, максимально тупой шутки: один из пассажиров назвал Bluetooth-устройство словом BOMB. Экипажу, само собой было совсем не смешно.

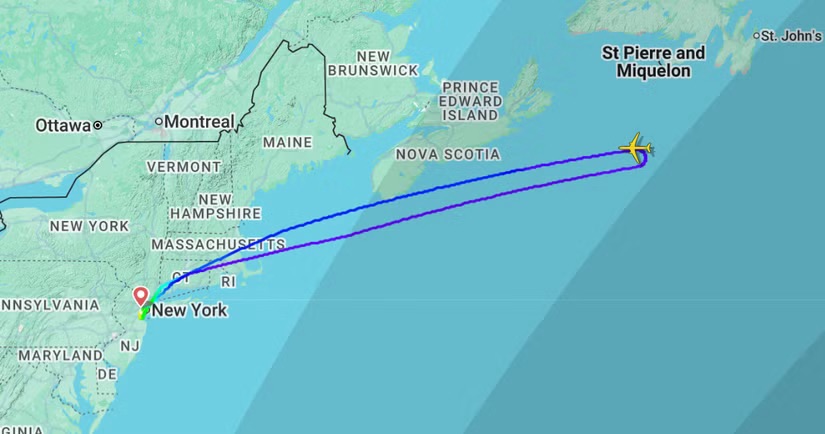
Инцидент произошёл 30 мая на рейсе UA236. Boeing 767-400ER вылетел из аэропорта Ньюарк в 18:08 по местному времени и примерно через час после начала трансатлантического перелёта столкнулся с угрозой в салоне.

По данным пассажиров, бортпроводники несколько раз потребовали по громкой связи немедленно отключить Bluetooth. Затем экипаж дал финальное предупреждение: если устройства не исчезнут из эфира, самолёт развернут.

Не исчезли. После ультиматума в салоне всё ещё оставались два активных Bluetooth-устройства. Борт подал код 7700, означающий общую аварийную ситуацию, развернулся и вернулся в Ньюарк. Посадка состоялась в 20:50, после почти трёх часов в воздухе.


Позже, согласно записям LiveATC.net и сообщениям СМИ, выяснилось, что тревогу вызвало имя Bluetooth-колонки — то самое четырёхбуквенное BOMB. На земле пассажиров уже ждали местные и федеральные силовики. Людям велели забрать только паспорта и телефоны, а ручную кладь оставить в самолёте, пока специалисты проверяли борт.

После нескольких часов проверки пассажиров отправили в Испанию на заменяющем рейсе. Ирония в том, что летели они на том же Boeing 767-400ER с регистрацией N67052, только уже глубокой ночью, примерно в 02:30. Перед повторной посадкой всем пришлось заново пройти досмотр.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru