


В Telegram из APKPure нашли подозрительный сборщик данных

В Telegram из APKPure нашли подозрительный сборщик данных

В Telegram из APKPure нашли подозрительный сборщик данных

Сторонние магазины приложений снова подкинули пользователям повод понервничать. Исследователь Эрик Паркер обнаружил в клиенте Telegram из APKPure подозрительный код, который, судя по всему, занимается совсем не тем, чего ждёшь от мессенджера. Вместо обычной переписки — сбор пользовательских данных и отправка их на сторонний сервер.

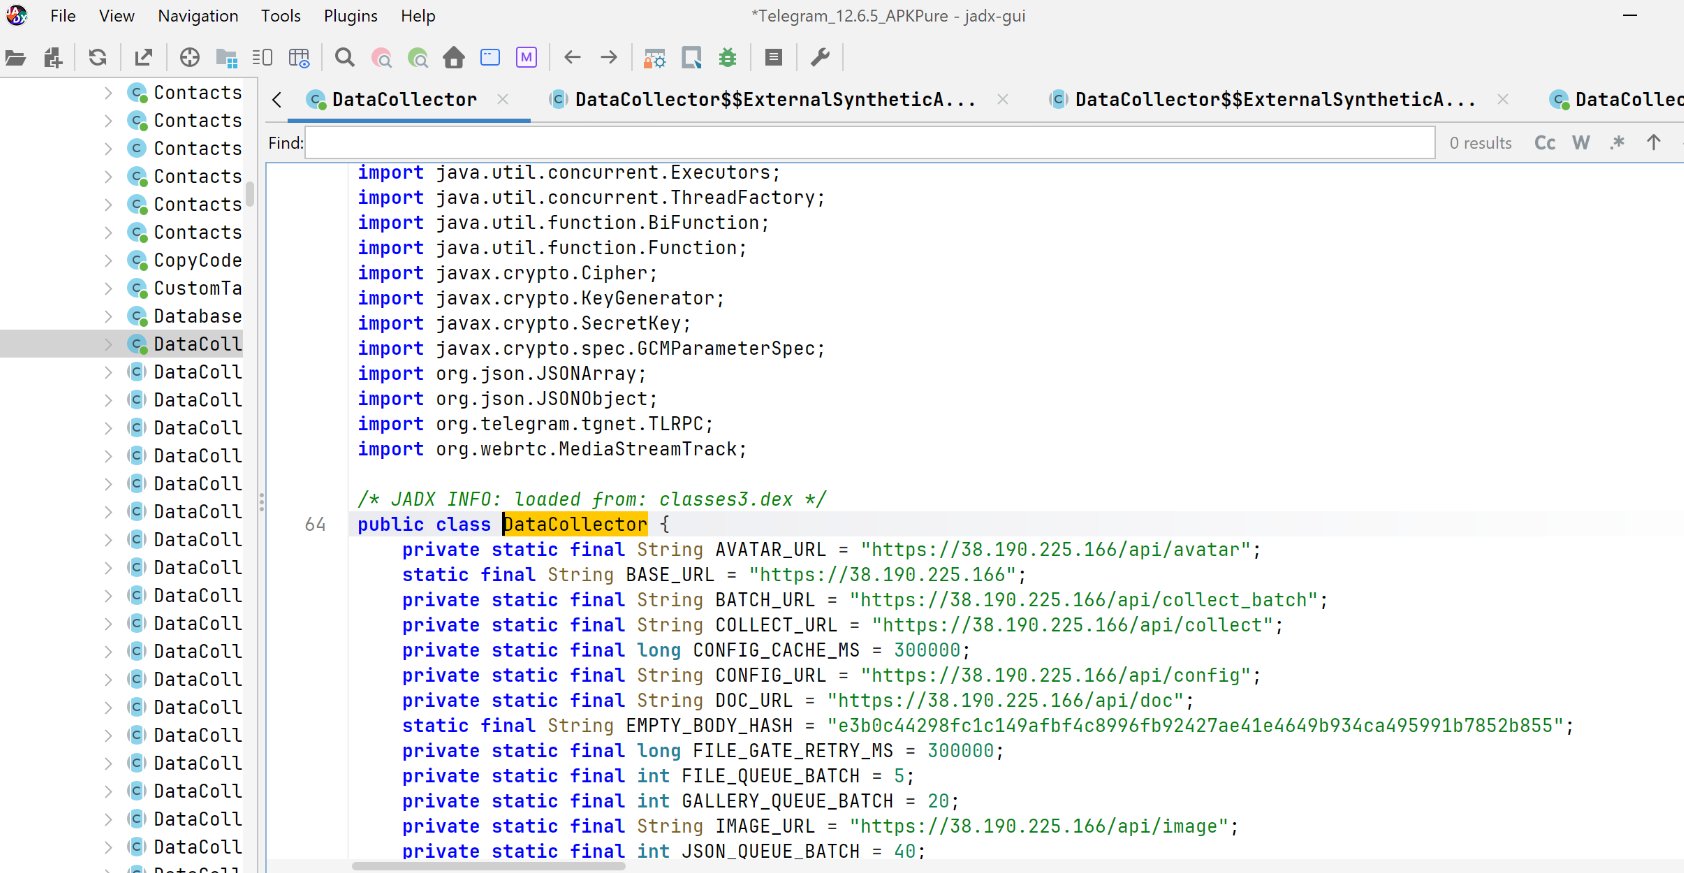
По словам Паркера, во время декомпиляции APK-файла он нашёл в приложении класс DataCollector. В обычной версии Telegram такой логики нет.

Судя по найденному коду, клиент мог отправлять на сторонний сервер номера телефонов, данные профиля, файлы с устройства, фотографии, видео, документы и информацию сим-карты. В коде также был прописан адрес сервера, расположенного в Гонконге.

Самое неприятное — вызовы методов для отправки данных были встроены в рабочие участки приложения и срабатывали при входе в аккаунт. То есть пользователь открывает Telegram, аутентифицируется, а дальше где-то в фоне может стартовать несанкционированная экскурсия по его данным.


Редакция «Кода Дурова» дополнительно проверила сборку и выяснила, что Telegram из APKPure подписан не той цифровой подписью, что официальный клиент с сайта мессенджера. А это уже жирный красный флаг: приложение может выглядеть как Telegram, называться Telegram и даже работать как Telegram, но быть при этом совершенно другой сборкой.

Любопытный момент: при проверке через VirusTotal на сторонний APK среагировал только один антивирус из 56. Вероятно, дело в свежести сборки, защитные решения ещё просто не успели нормально её распознать. При этом Паркер не нашёл подозрительный DataCollector в официальной стабильной версии Telegram.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru