


Бесплатные сериалы обернулись платной ловушкой в Telegram

Бесплатные сериалы обернулись платной ловушкой в Telegram

Бесплатные сериалы обернулись платной ловушкой в Telegram

Специалисты «Эфшесть/F6» обнаружили новую мошенническую схему в телеграм-каналах, которые раздают нелегальный доступ к новинкам кино, сериалов и шоу. Сначала пользователей заманивают бесплатными сериями, а потом предлагают поучаствовать в аукционе, где якобы можно выиграть деньги. На деле выиграть там можно только опыт, неприятный и платный.

По данным «Эфшесть/F6», схема активизировалась на фоне выхода новых сезонов популярных российских сериалов и телевизионного шоу. Эксперты нашли как минимум три тематических канала, где проводились такие аукционы. У каждого из них было в среднем по 6-7 тыс. подписчиков.

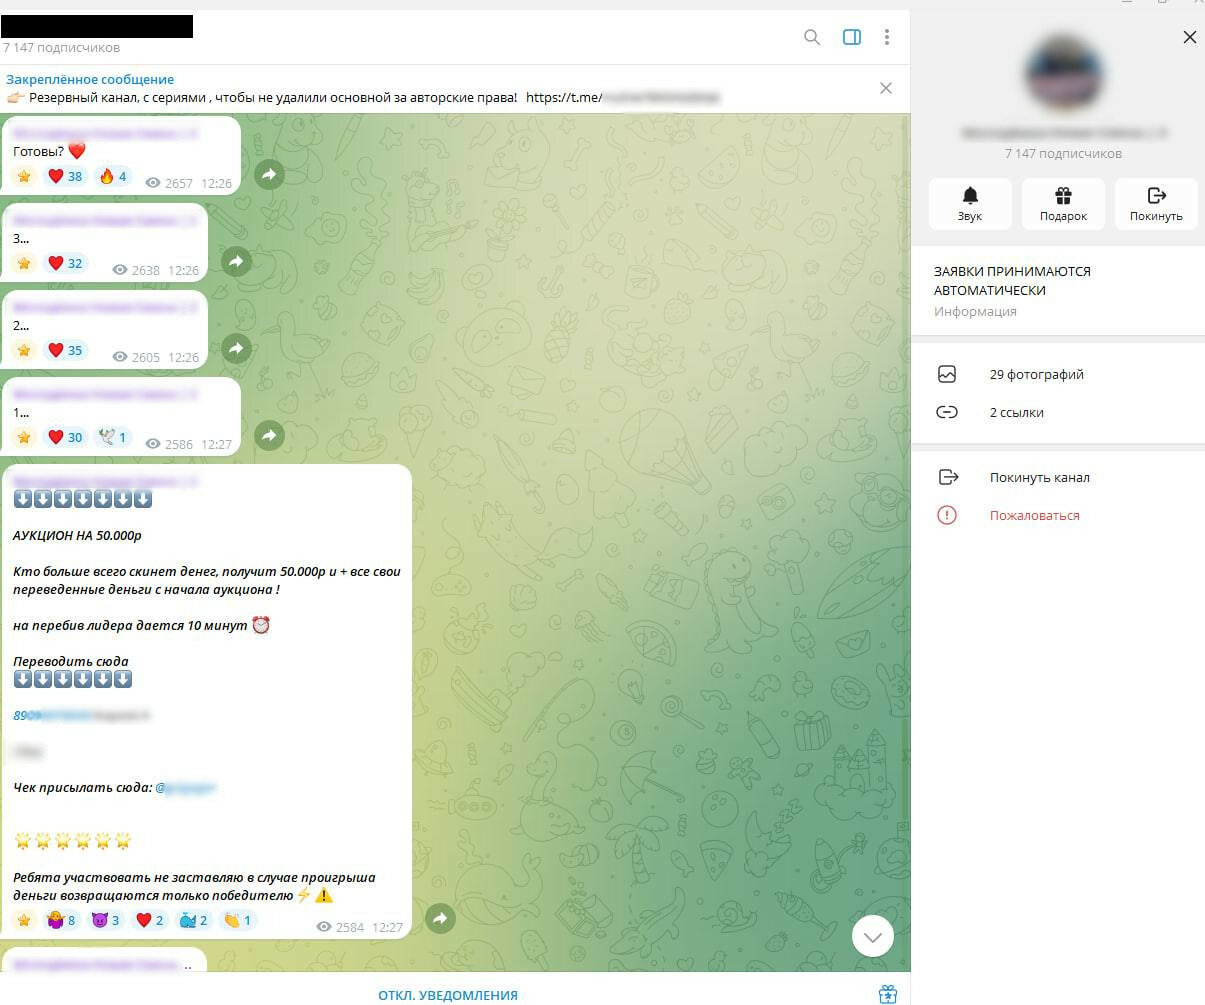
Работает всё через пиратскую воронку. Основной канал публикует ссылки на закрытые каналы с новыми сериями. Доступ туда одобряют по заявкам, потому что нелегальный контент в открытом доступе блокируют быстрее. Аудитория собирается живая и заинтересованная: люди пришли за свежими сериями.


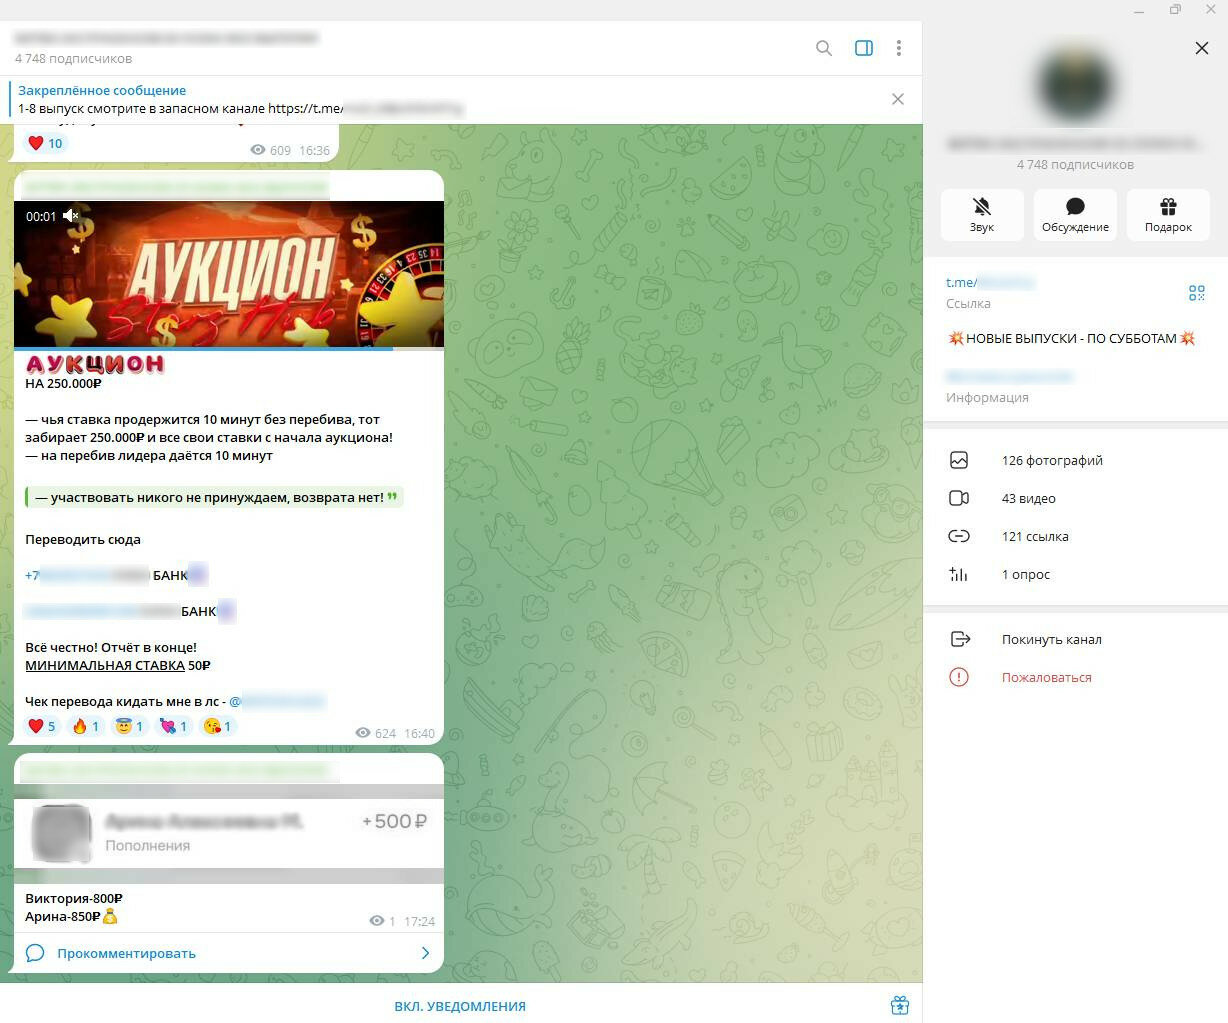
Когда подписчиков становится достаточно, администраторы запускают аукцион. Пользователям предлагают переводить деньги на карту или по номеру телефона. Кто якобы переведёт больше всех, тот получит приз от 45 тыс. до 250 тыс. рублей и возврат всех своих переводов с начала аукциона.


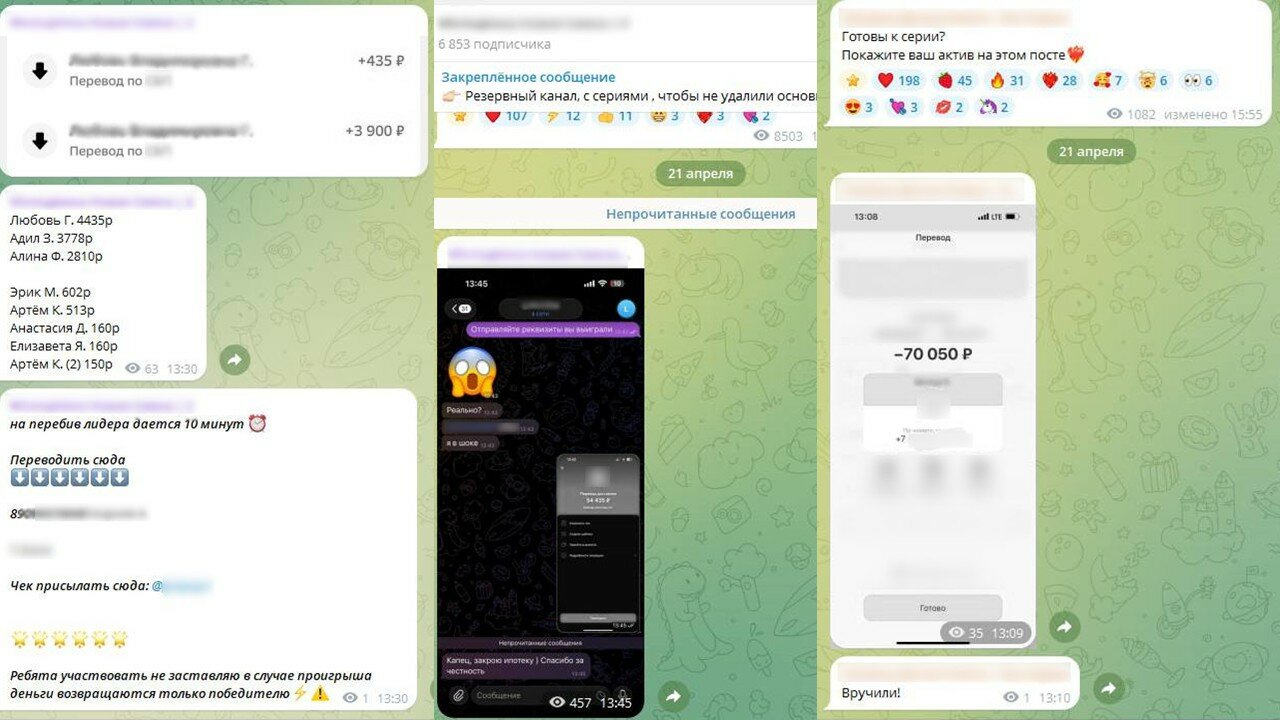
Разумеется, проверить честность такого аттракциона невозможно. В канале публикуют списки участников, суммы переводов и скриншоты банковских квитанций. Но администратор может написать любую сумму, а подделать скриншот — задача школьного уровня.


Чтобы люди не успевали думать, мошенники включают таймер: на то, чтобы перебить ставку, дают 10–15 минут. Потом публикуют якобы переписку с победителем или квитанцию о переводе выигрыша. После завершения аукциона все посты удаляются, и канал снова выглядит как обычная пиратская площадка.

Особенно забавно, что в одном из таких розыгрышей с призом 70 тыс. рублей максимальная ставка, судя по постам канала, составила всего 50 рублей.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru