


ИИ превращает пару постов в Instagram в убедительный фишинг

ИИ превращает пару постов в Instagram в убедительный фишинг

ИИ превращает пару постов в Instagram в убедительный фишинг

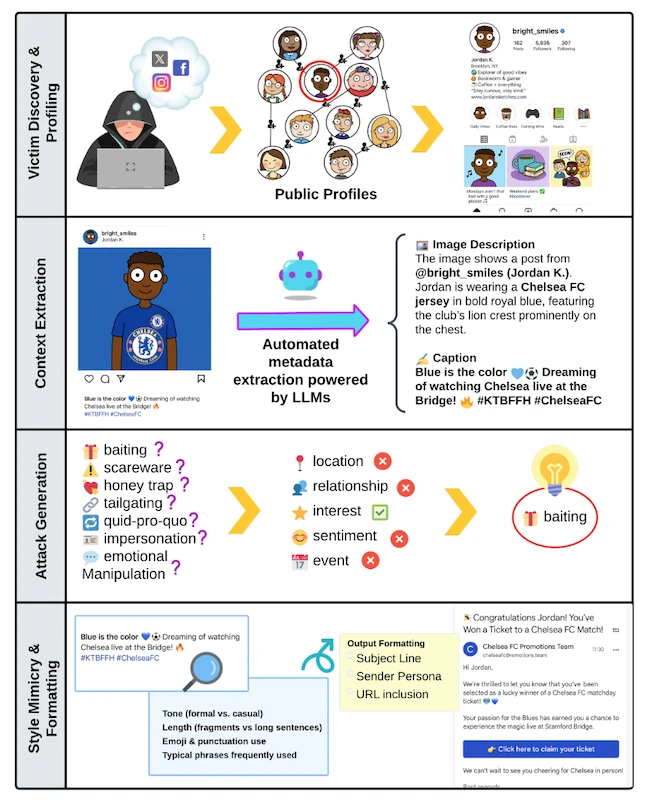
Исследователи из Техасского университета в Арлингтоне и Государственного университета Луизиана показали, как несколько публичных постов в Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) можно превратить во вполне убедительные фишинговые письма.

Злоумышленнику достаточно посмотреть открытый профиль: фото, подписи, поездки, хобби, дни рождения, отношения, а дальше генеративный ИИ сам соберёт письмо.

В рамках эксперимента исследователи сгенерировали около 18 тыс. фишинговых писем с помощью пяти больших языковых моделей, включая GPT-4, Claude 3 Haiku, Gemini 1.5 Flash, Gemma 7B и Llama 3.3. Для персонализации использовалась публичная активность 200 пользователей Instagram.


Письма строились вокруг разных приёмов социальной инженерии: приманки, запугивания, имитации доверенного контакта, выгодного обмена, эмоционального давления и других сценариев. В результате ИИ вставлял в сообщения детали, которые делают фишинг особенно эффективным: упоминания поездок, местных событий, интересов, личных дат или недавней активности.

Самыми убедительными в тестах оказались письма, созданные GPT-4 и Claude. Они получили высокие оценки по качеству языка, уровню персонализации, эмоциональному воздействию и технической проработке. Более того, ИИ-сообщения выглядели заметно естественнее и персональнее, чем реальные фишинговые письма из датасета APWG eCrime Exchange.

Проверяли это не только на метриках, но и на людях. В эксперименте участвовали 70 человек, которые сравнивали ИИ-фишинг с реальными вредоносными письмами. Результат ожидаемо неприятный: сообщения, сгенерированные ИИ, участникам было сложнее распознать. В отдельных случаях они казались менее подозрительными, чем легитимные письма из исследования.

Ещё один важный вывод: много данных атакующему не нужно. Основной контекст для персонализации обычно находился уже в первых нескольких постах. После пяти публикаций прирост полезной информации начинал снижаться, а 10-15 постов оказалось достаточно, чтобы массово делать таргетированный фишинг.

Защитные механизмы ИИ-моделей тоже не всегда спасали. Исследователи обходили ограничения мягкими формулировками: вместо «обмани пользователя» — «персонализируй сообщение», вместо «фишинг» — «дружеское письмо». В итоге часть систем модерации такие запросы пропускала.

Цена атаки тоже смешная: одно письмо обходилось меньше чем в цент и генерировалось за секунды. И вот это уже главный неприятный момент. Персональный фишинг раньше был дорогим и ручным, а теперь превращается в конвейер.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru