

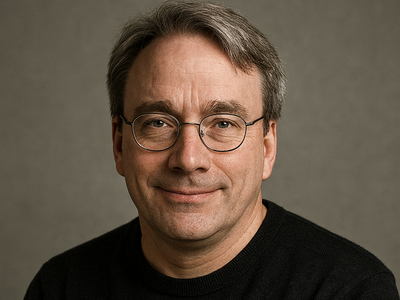

Линус Торвальдс разнёс баг-хантеров с ИИ за спам в рассылке Linux

Линус Торвальдс разнёс баг-хантеров с ИИ за спам в рассылке Linux

Линус Торвальдс разнёс баг-хантеров с ИИ за спам в рассылке Linux

Линус Торвальдс снова недоволен. В еженедельном сообщении о Linux 7.1-rc4 он заявил, что управлять отчётам о безопасности ядра стало почти невозможно из-за потока репортов о багах, найденных ИИ-инструментами. Проблема не в том, что ИИ ищет баги. Проблема в том, что десятки людей запускают похожие инструменты, находят одни и те же проблемы, а потом несут их в приватную рассылку.

В итоге мейнтейнеры тратят время не на исправления, а на сортировку дублей и ответы в стиле «это уже починили неделю назад».

Торвальдс отдельно подчеркнул: баги, найденные ИИ, по определению редко бывают секретом. Если один инструмент нашёл проблему у одного исследователя, с большой вероятностью тот же инструмент уже нашёл её ещё у пяти человек. А когда всё это уходит в закрытую рассылку, авторы даже не видят отчёты друг друга.

Посыл Торвальдса простой: хотите быть полезными — не кидайте сырой ИИ-репорт. Прочитайте документацию, проверьте проблему, разберитесь, сделайте патч. Добавьте хоть какую-то человеческую работу поверх того, что сгенерировала машина. Иначе это не вклад в безопасность Linux, а спам с претензией на ресёрч.

При этом сам Торвальдс не объявляет войну ИИ. Он признаёт, что инструменты могут быть полезны, но только если они помогают проекту, а не создают имитацию деятельности.

Забавно, что позиция Торвальдса звучит жёстче, чем недавние оценки Грега Кроа-Хартмана, который говорил, что ИИ становится всё более полезным инструментом для FOSS-сообщества. Но противоречия тут почти нет: полезный ИИ — это когда он приводит к патчу. Бесполезный ИИ — это когда он превращает рассылку Linux в свалку одинаковых срочных находок.

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru