


Security Vision выпустила продукт для управления персональными данными

Security Vision выпустила продукт для управления персональными данными

Security Vision выпустила продукт для управления персональными данными

Security Vision представила продукт «Управление персональными данными». Он предназначен для компаний, которые обрабатывают ПДн и должны поддерживать порядок в связанных с этим процессах, документах и требованиях регуляторов.

Решение помогает вести реестр информационных систем персональных данных, фиксировать процессы обработки ПДн, определять уровень защищённости, моделировать угрозы и формировать документы по требованиям законодательства.

Продукт учитывает положения 152-ФЗ «О персональных данных», постановления правительства № 1119 и приказа ФСТЭК № 21. То есть закрывает базовые регуляторные вопросы, с которыми сталкиваются операторы ПДн.

В системе можно описывать процессы обработки персональных данных и сами ИСПДн. Данные собираются через опросные листы для ответственных сотрудников или загружаются из уже имеющихся материалов. Для каждой системы указываются цели обработки, правовые основания, категории субъектов, состав персональных данных и действия с ними.

На основе этих сведений продукт рассчитывает уровень защищённости ПДн для каждой ИСПДн и формирует базовый набор мер защиты. Эти меры можно адаптировать под конкретную систему и требования организации.

Отдельный блок связан с моделированием угроз. Оно может выполняться по методике ФСТЭК России. В продукте предусмотрены два подхода: через группы угроз и способы их реализации, а также через общий перечень угроз, сценариев, тактик и техник.

Кроме того, Security Vision «Управление ПДн» позволяет проводить оценку соответствия требованиям безопасности. Для этого заполняется информация о текущем состоянии защиты, при необходимости опросные листы можно делегировать профильным специалистам. По итогам формируется список нереализованных требований, после чего можно подготовить план мероприятий и задачи.

В продукте также предусмотрен учёт согласий субъектов ПДн, отзывов согласий и обращений. Запросы фиксируются в журнале с указанием сроков исполнения и ответственных исполнителей.

Ещё одна часть функциональности — учёт машинных носителей с ПДн, средств защиты и инцидентов, связанных с персональными данными.

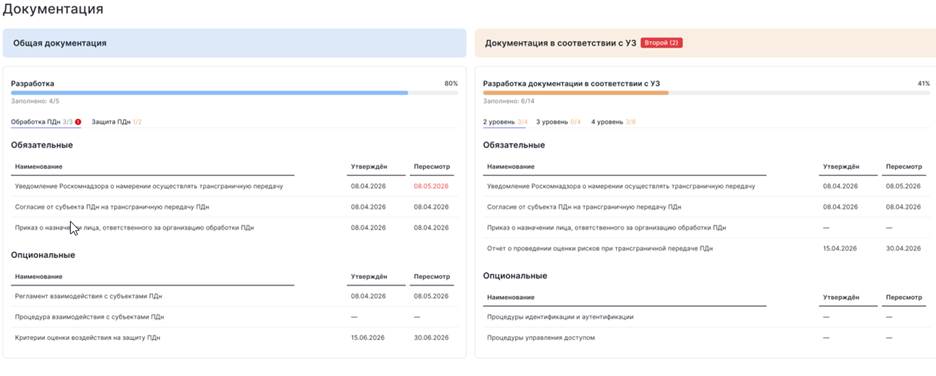
По итогам работы система формирует пакет документации на основе шаблонов. При необходимости документы можно адаптировать под локальные требования организации. Текущее состояние процессов и основные метрики отображаются на дашбордах.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru