


VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

Исследовательская группа vx-underground заявила в X, что её архив исходного кода зловредов занимает около 30 ТБ. Звучит внушительно, но только пока в тред не пришёл основатель VirusTotal Бернардо Кинтеро и не сообщил, что у его сервиса уже примерно 31 ПБ образцов, загруженных пользователями.

Для масштаба: 1 ПБ — это примерно тысяча ТБ. На фоне VirusTotal архив vx-underground выглядит как аккуратная флешка.

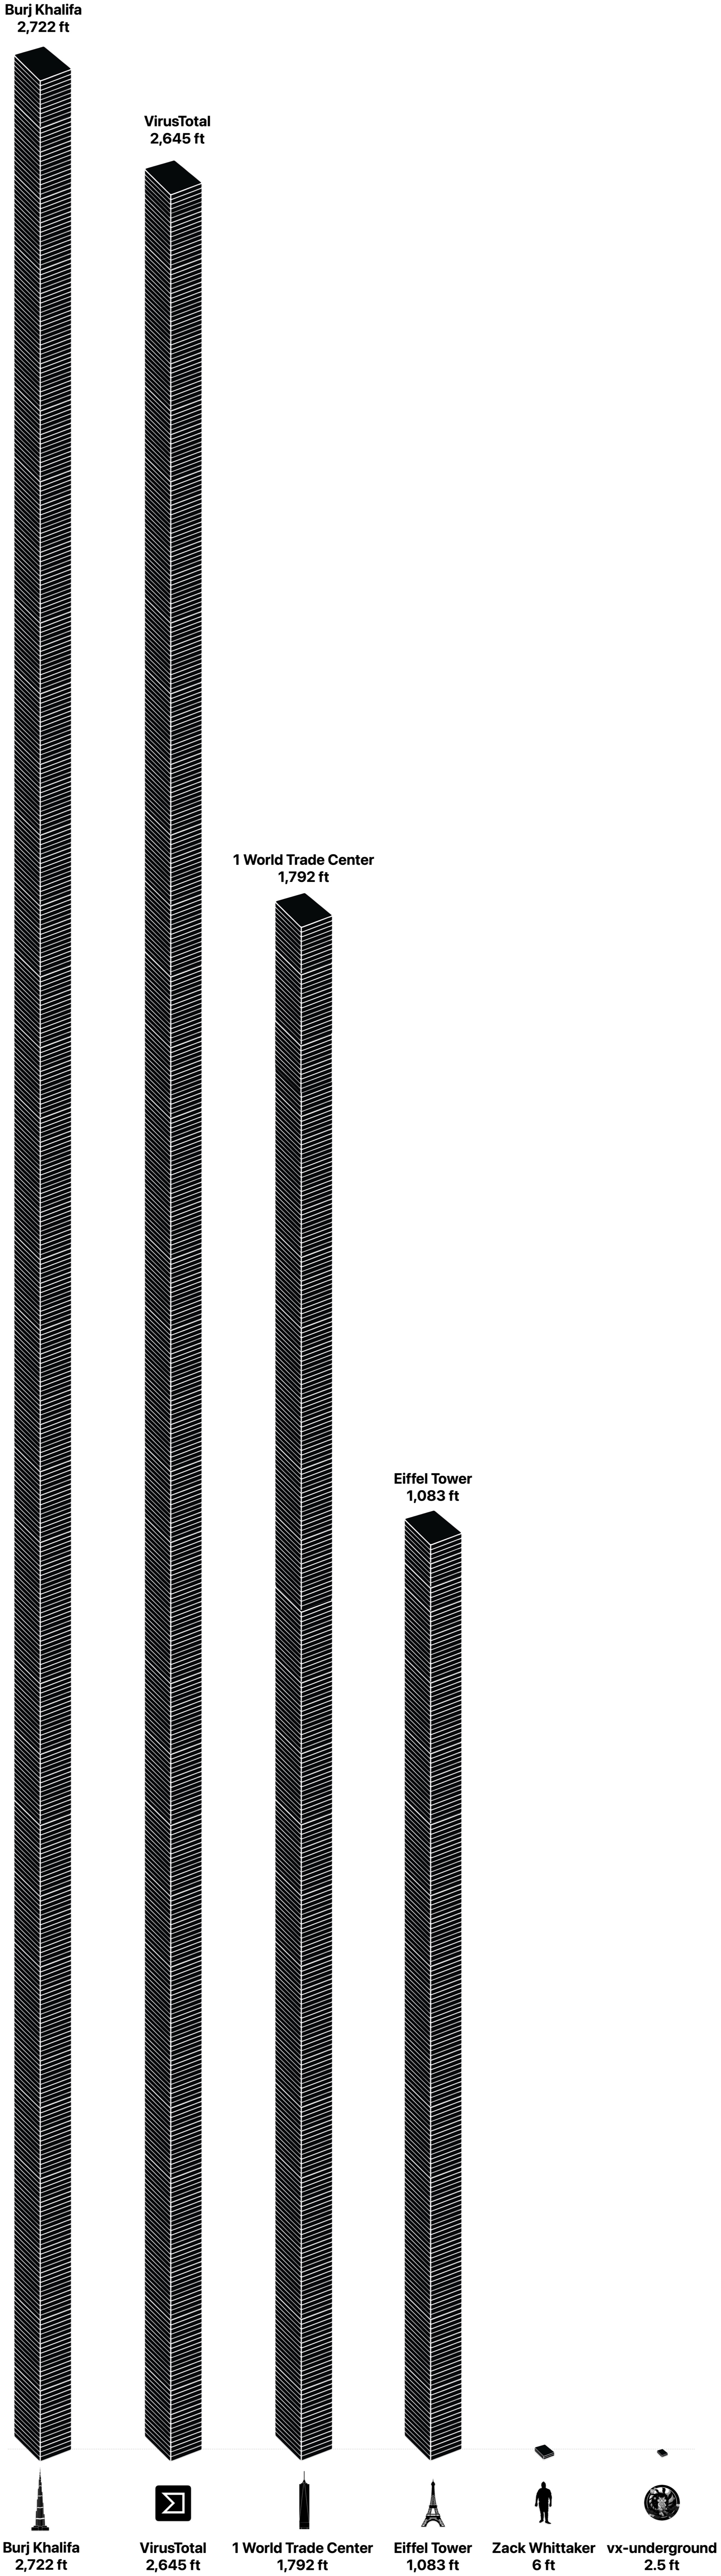
Журналисты решили прикинуть, как выглядели бы эти объёмы данных, если сложить их в виде обычных 3,5-дюймовых жёстких дисков по 1 ТБ. Высота такого диска — около 1 дюйма.

Получается, архив vx-underground занял бы 30 дисков, поставленных друг на друга. Это примерно 76 см, или 2,5 фута. Неплохо, но до монумента не дотягивает.

А вот VirusTotal — совсем другой разговор. 31 ПБ данных потребовали бы 31 744 жёстких диска. Если сложить их башней, конструкция достигла бы примерно 806 м, или 2 645 футов.

Для сравнения: Эйфелева башня — около 330 м, а Бурдж-Халифа — 828 м, поэтому коллекция VirusTotal почти доросла до самого высокого здания мира и примерно равна двум с половиной Эйфелевым башням.

В реальности ёмкость дисков, файловые системы, дубли, сжатие и прочая скучная инженерная магия всё усложнили бы. Но картинка получается отличная: где-то в цифровом мире стоит башня из зловредов высотой почти с Бурдж-Халифу.

И это, пожалуй, самый наглядный способ объяснить, почему базы образцов так важны для ИБ-компаний, исследователей ИИ и команд киберразведки. Чтобы понимать, как эволюционируют атаки, нужно хранить не пару подозрительных файлов, а целые небоскрёбы цифровой заразы.

Источник: Techcrunch

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru