


Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Сервис «Стрелка» от ИТ-экосистемы «Лукоморье» стал официальным инструментом навигации для участников конференции ЦИПР. С его помощью посетители смогут ориентироваться на площадке, искать стенды и залы, а также планировать посещение сессий деловой программы.

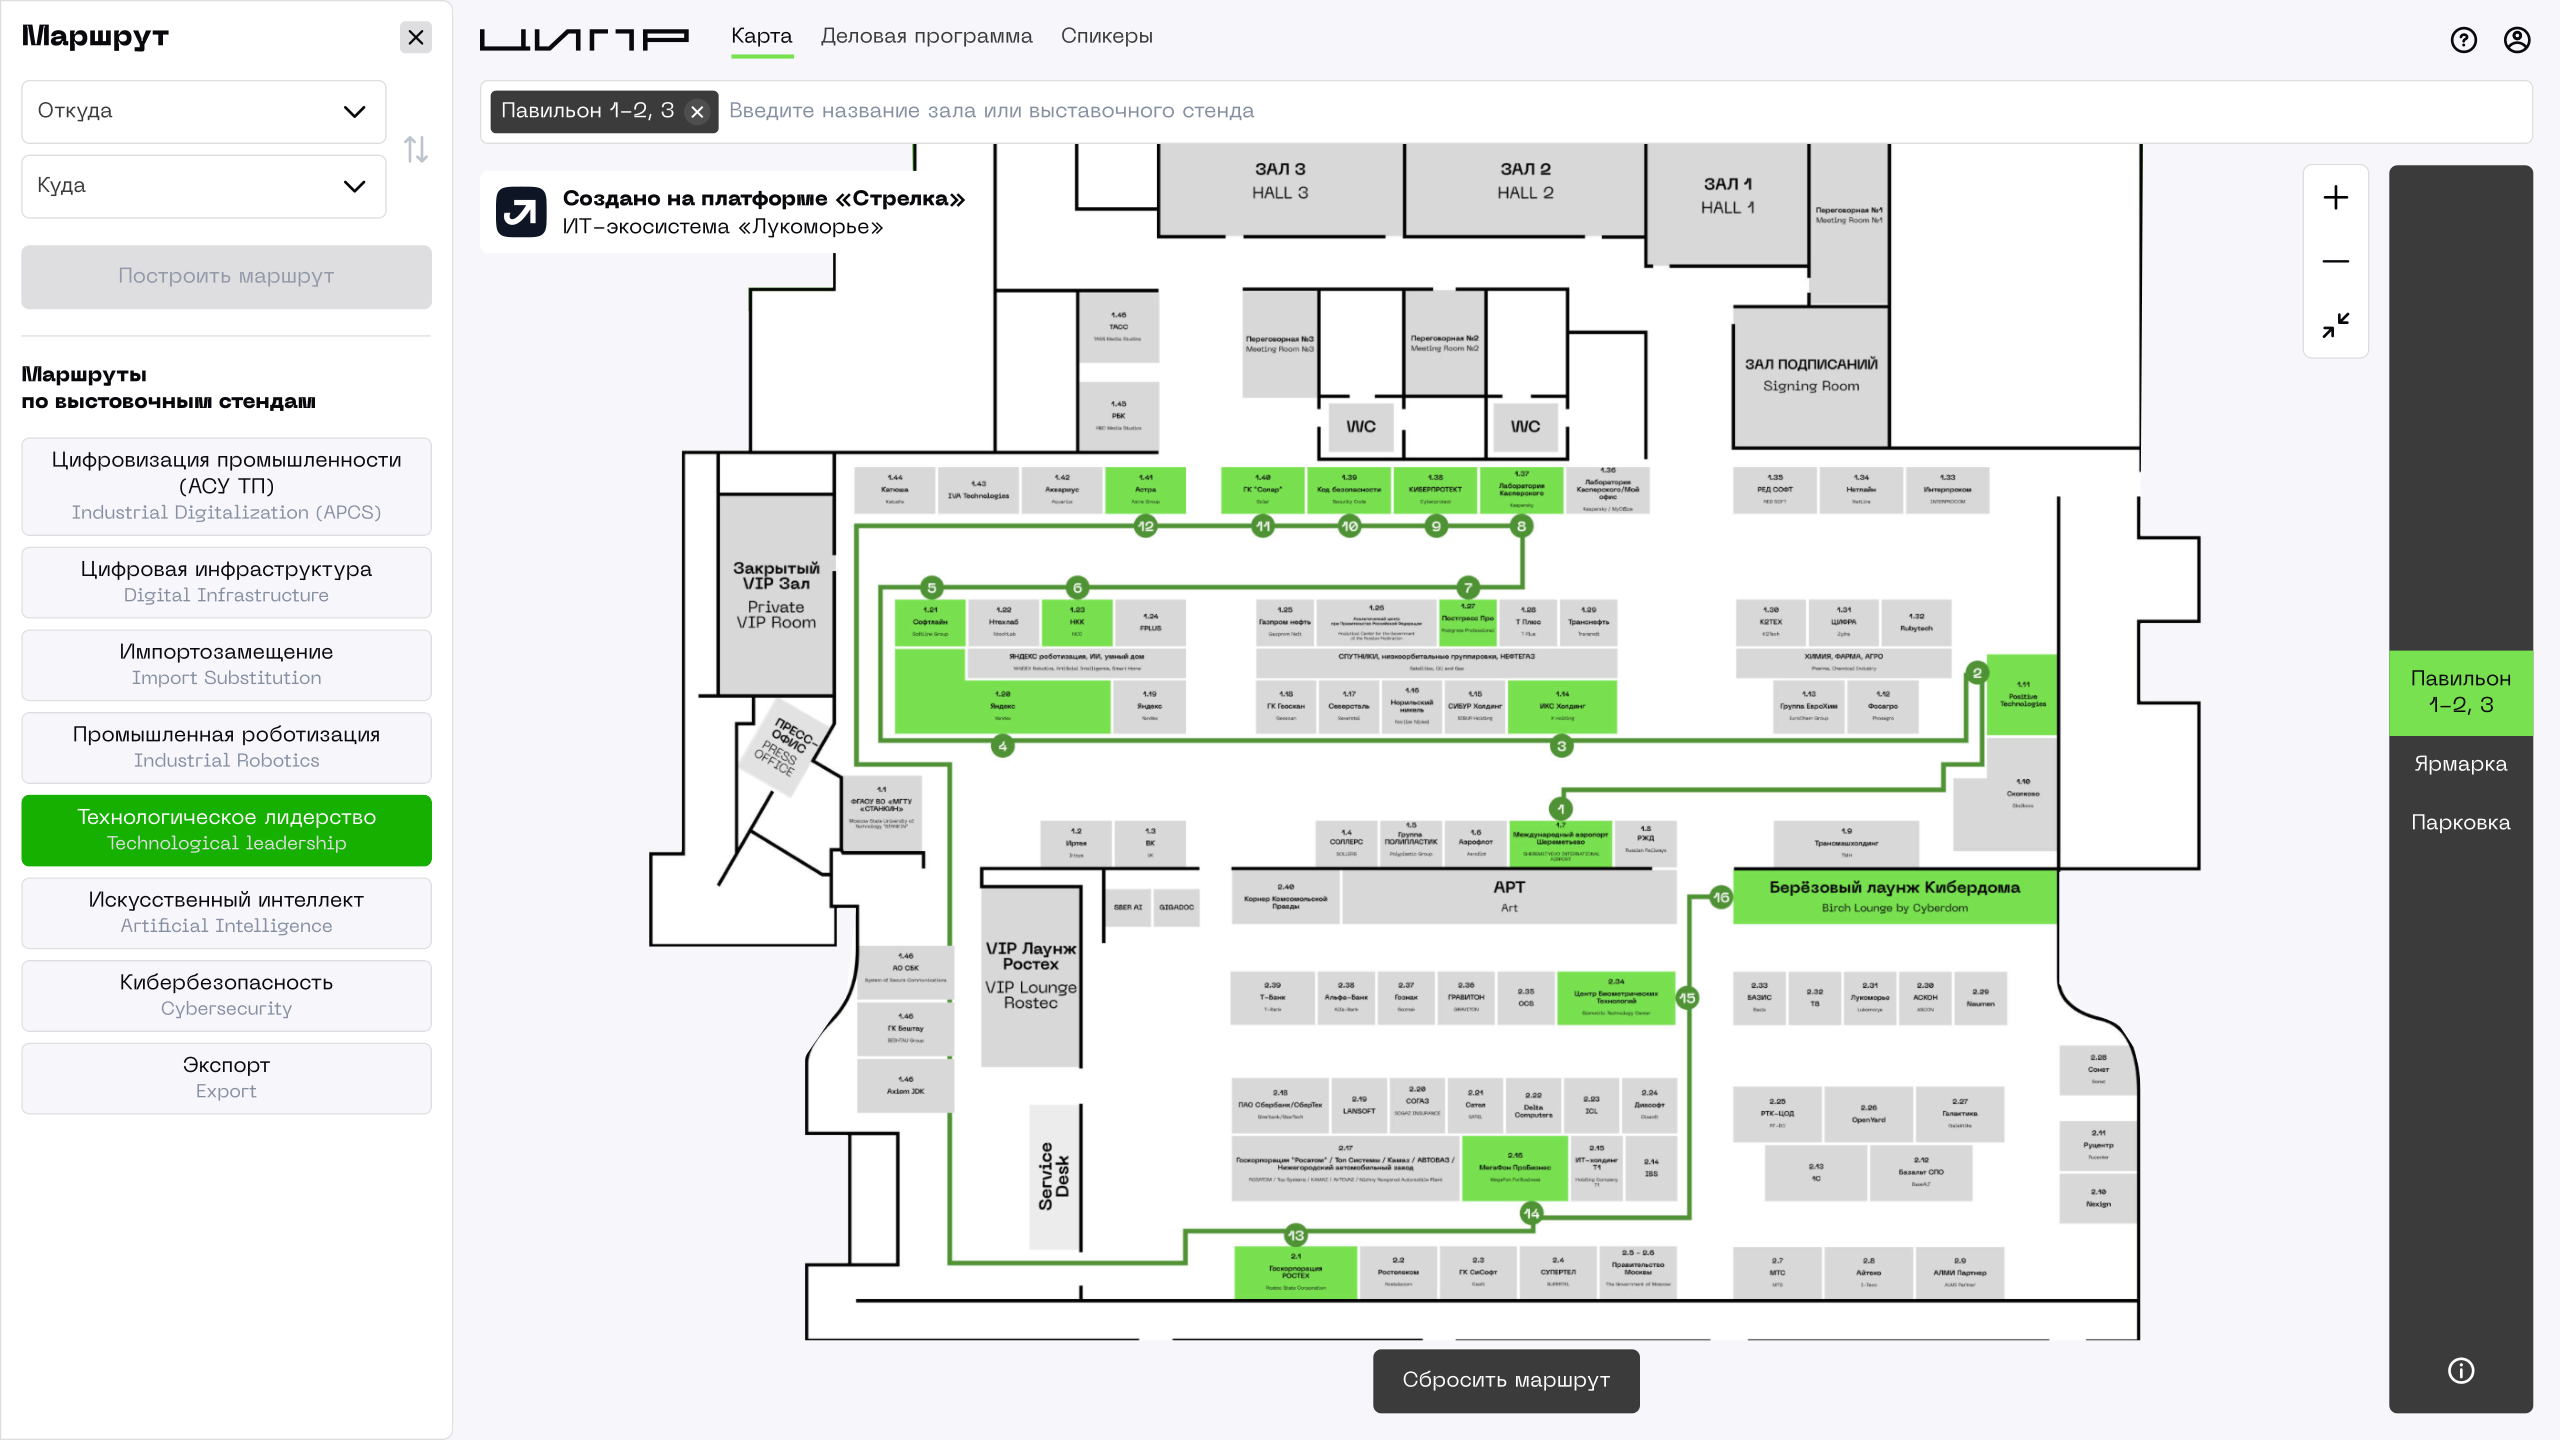
Сервис объединяет интерактивную карту, расписание мероприятий, каталог спикеров и маршруты в одном интерфейсе.

Он будет доступен в мобильном приложении и чат-боте ЦИПР в мессенджерах, а также на интерактивных сенсорных панелях на территории выставки.

Помимо обычного поиска нужного стенда или зала, в «Стрелке» предусмотрены тематические маршруты.


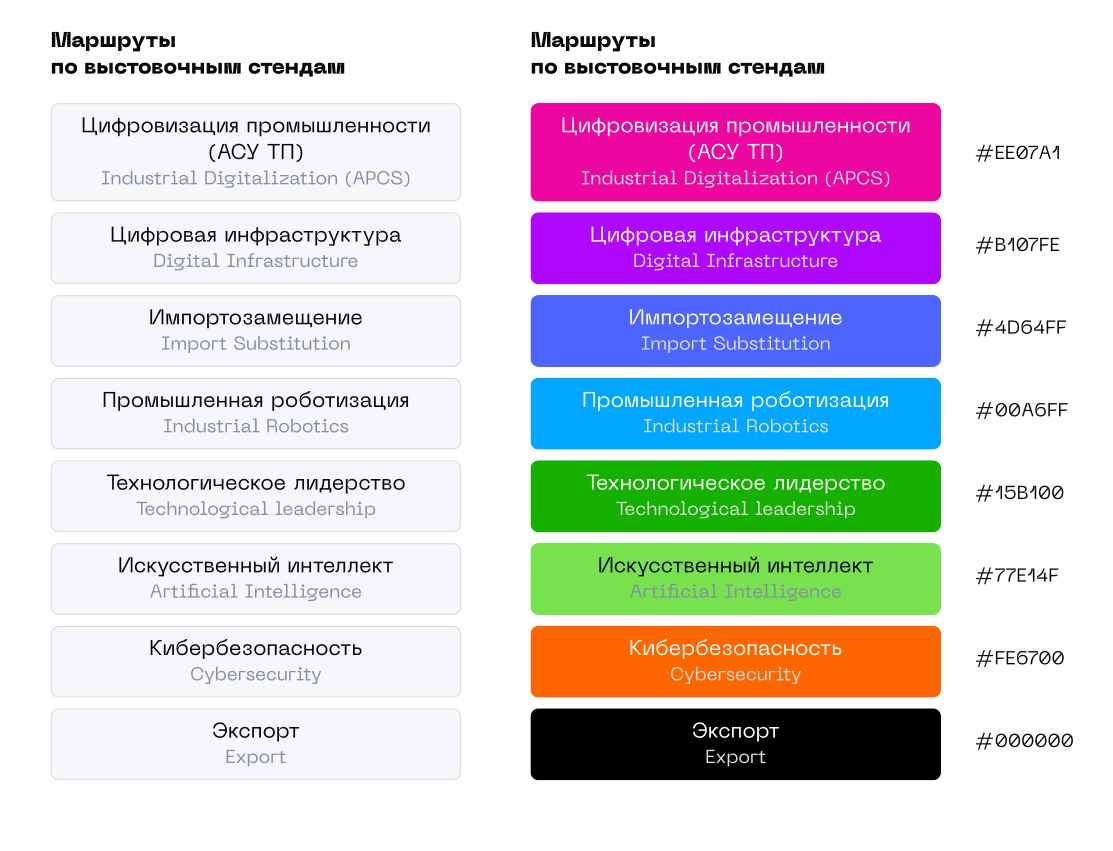
Например, участник может выбрать трек «Кибербезопасность» или «Искусственный интеллект», после чего система покажет связанные стенды и предложит маршрут по ним. Цветовая индикация в сервисе синхронизирована с напольной навигацией на площадке.


В сервисе также можно смотреть мероприятия, связанные с выбранным треком, фильтровать их по датам, залам и спикерам, а затем собирать личное расписание. Для быстрого поиска предусмотрен поиск по ключевым словам.

Отдельно реализован каталог спикеров. При выборе имени выступающего система показывает все его сессии в деловой программе. Авторизованные пользователи смогут добавлять интересные выступления в избранное в личном кабинете.

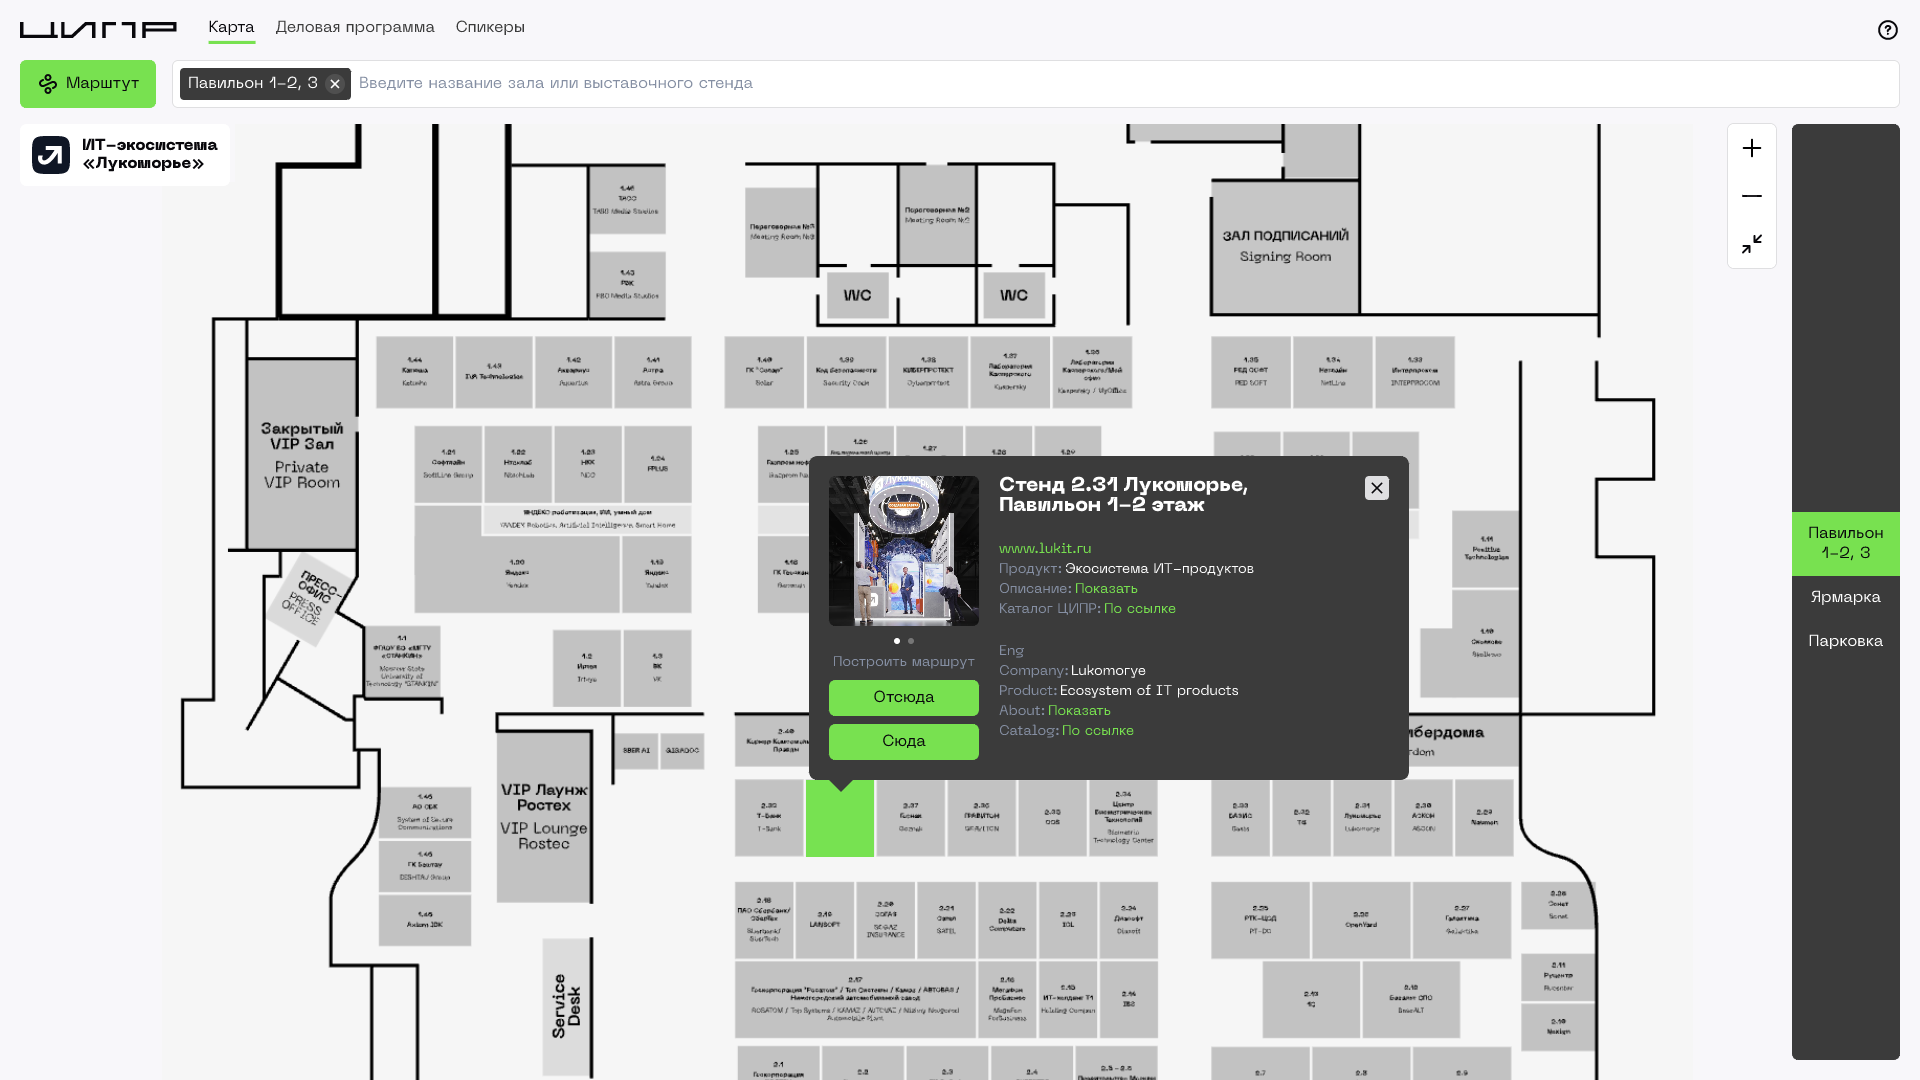
«Стрелка» поможет и с подготовкой к обходу выставки. На ЦИПР будет 176 экспозиционных стендов, а общая выставочная площадь составит 17 650 кв. м, поэтому заранее понять, куда идти, может быть полезно. В сервисе у каждого стенда есть карточка с названием компании, номером, ссылкой на сайт и QR-кодом для доступа к аудиогиду.

Таким образом, участники смогут заранее составить маршрут по стендам и сессиям, а на самой площадке меньше времени тратить на поиск нужных точек.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru