


Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

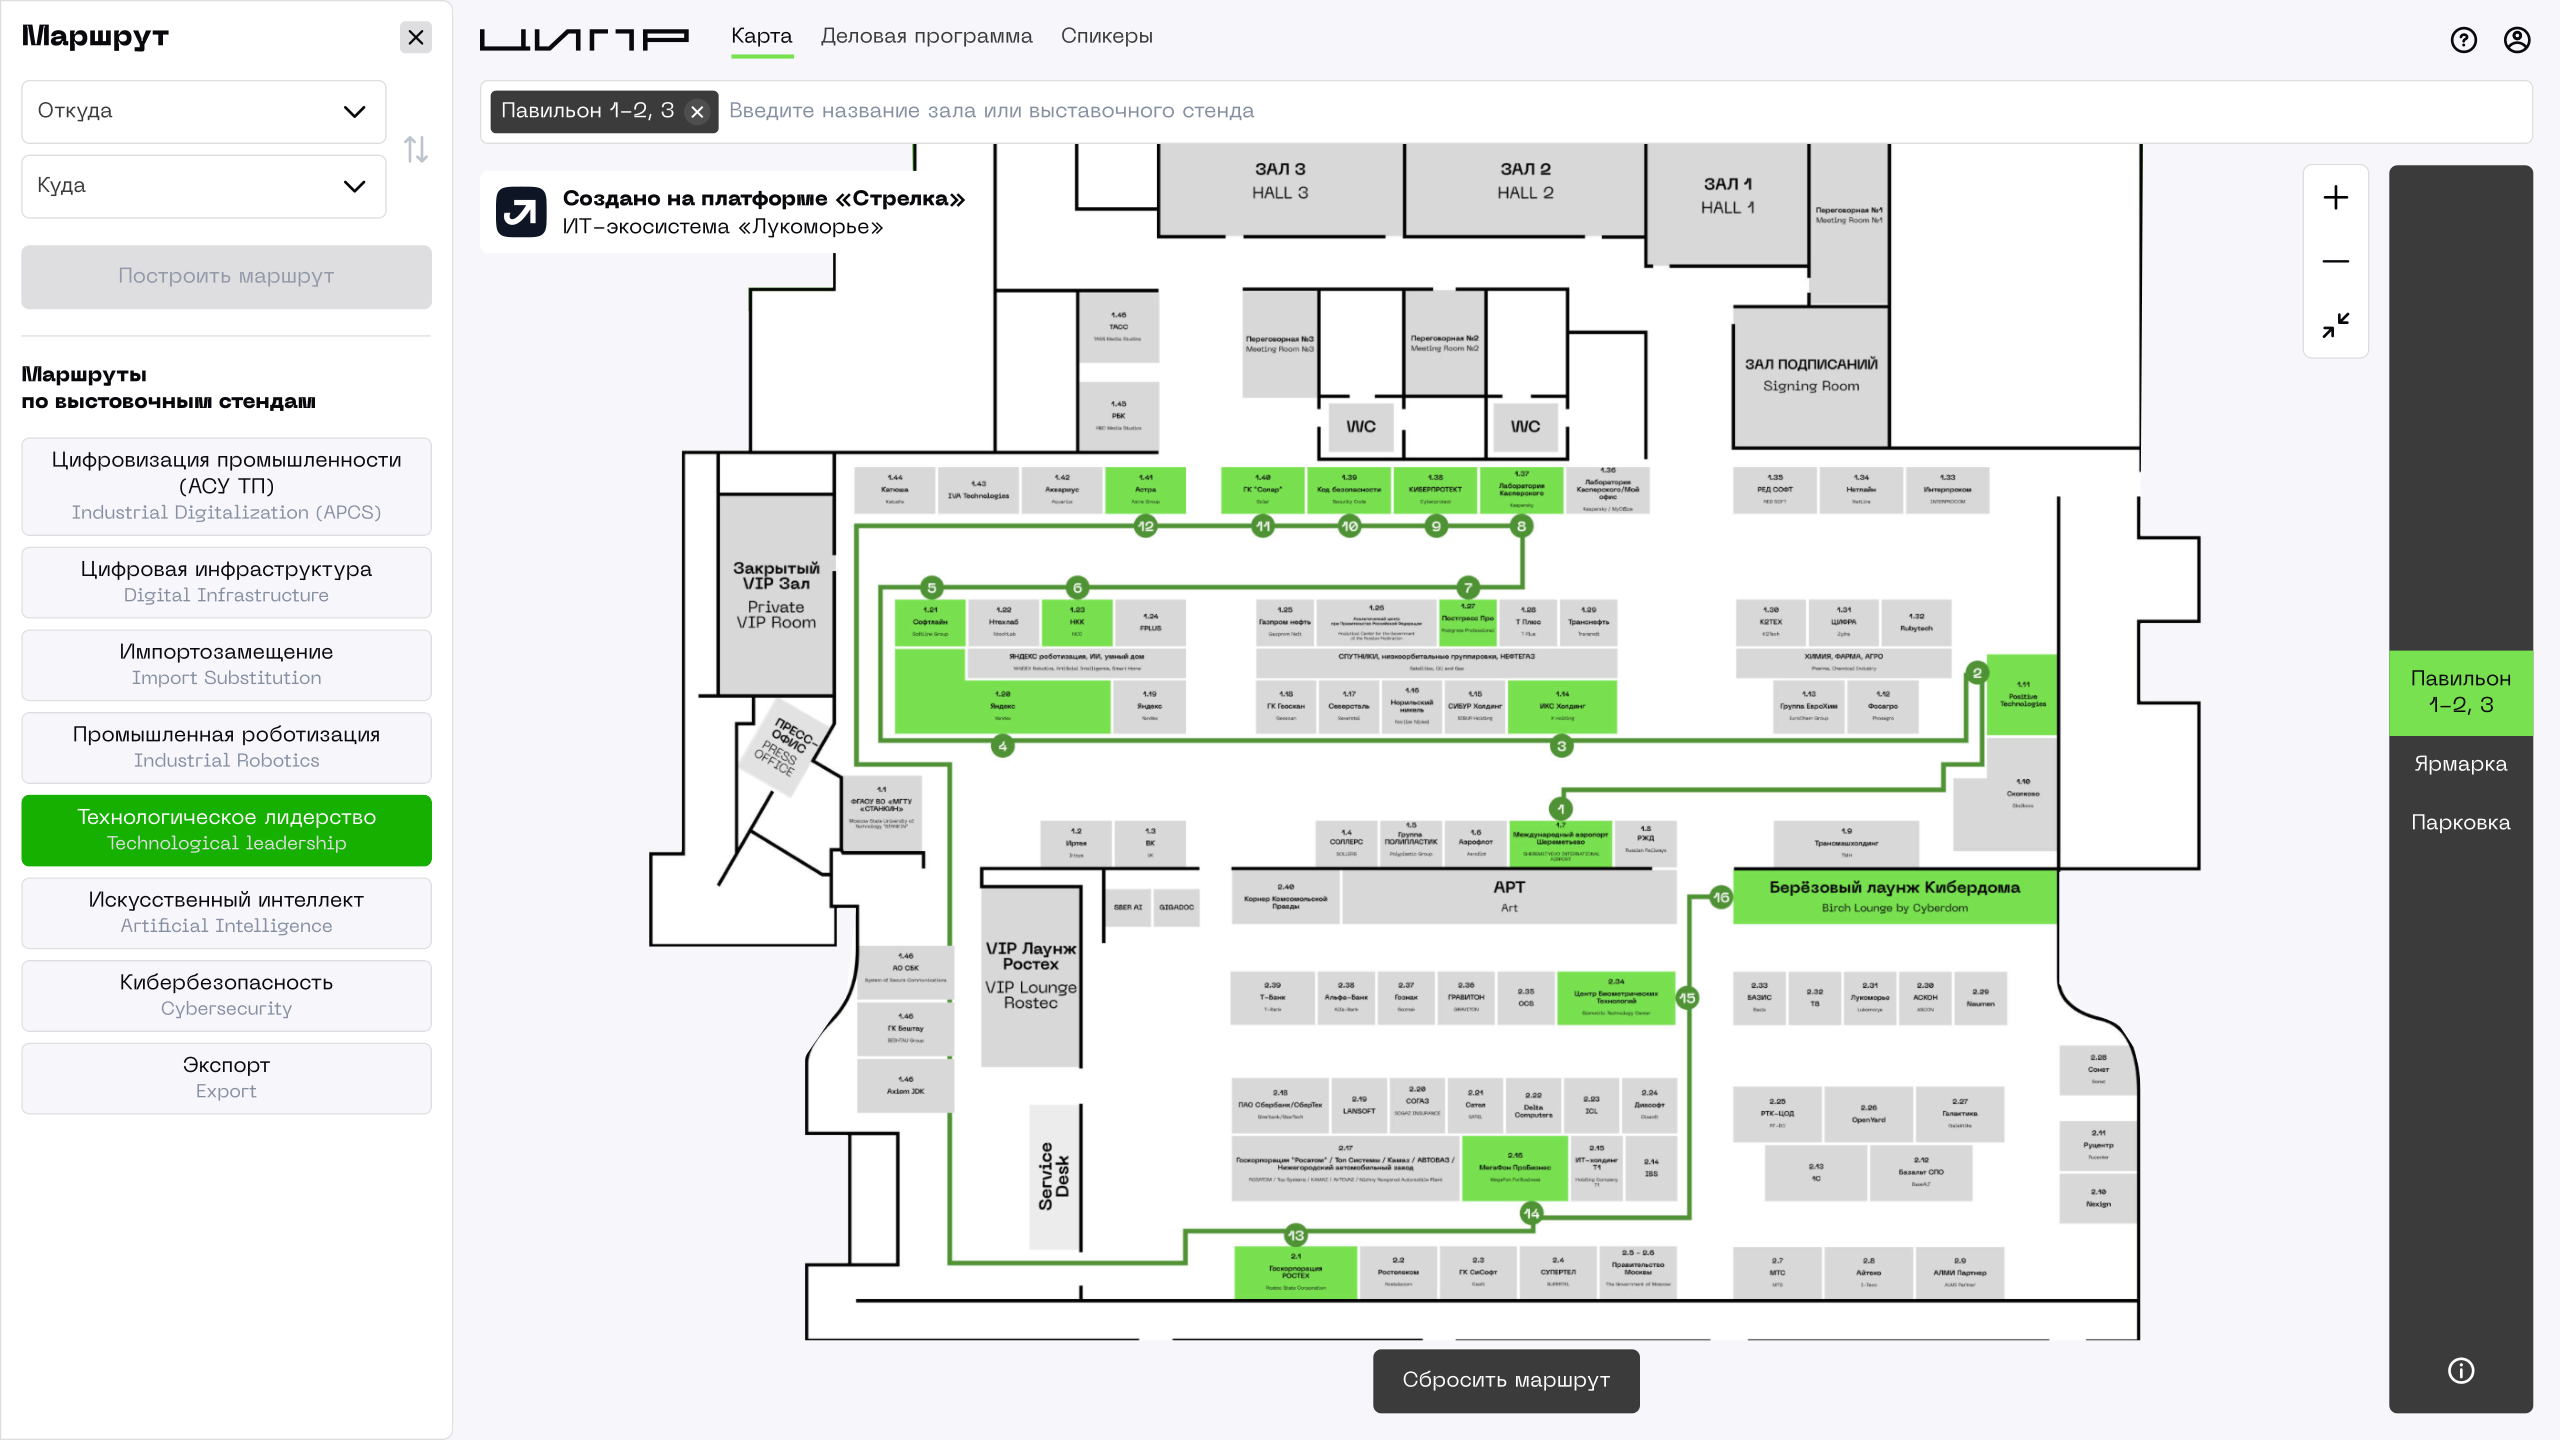
Сервис «Стрелка» от ИТ-экосистемы «Лукоморье» стал официальным инструментом навигации для участников конференции ЦИПР. С его помощью посетители смогут ориентироваться на площадке, искать стенды и залы, а также планировать посещение сессий деловой программы.

Сервис объединяет интерактивную карту, расписание мероприятий, каталог спикеров и маршруты в одном интерфейсе.

Он будет доступен в мобильном приложении и чат-боте ЦИПР в мессенджерах, а также на интерактивных сенсорных панелях на территории выставки.

Помимо обычного поиска нужного стенда или зала, в «Стрелке» предусмотрены тематические маршруты.


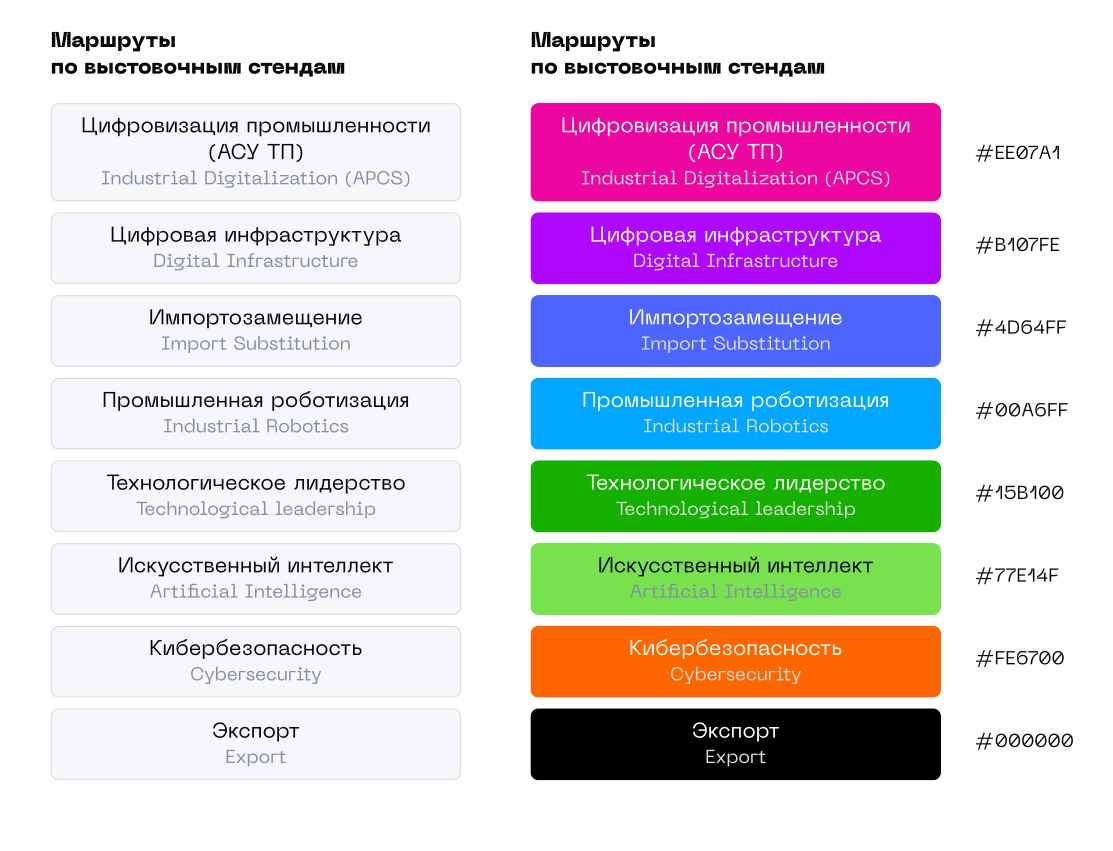
Например, участник может выбрать трек «Кибербезопасность» или «Искусственный интеллект», после чего система покажет связанные стенды и предложит маршрут по ним. Цветовая индикация в сервисе синхронизирована с напольной навигацией на площадке.


В сервисе также можно смотреть мероприятия, связанные с выбранным треком, фильтровать их по датам, залам и спикерам, а затем собирать личное расписание. Для быстрого поиска предусмотрен поиск по ключевым словам.

Отдельно реализован каталог спикеров. При выборе имени выступающего система показывает все его сессии в деловой программе. Авторизованные пользователи смогут добавлять интересные выступления в избранное в личном кабинете.

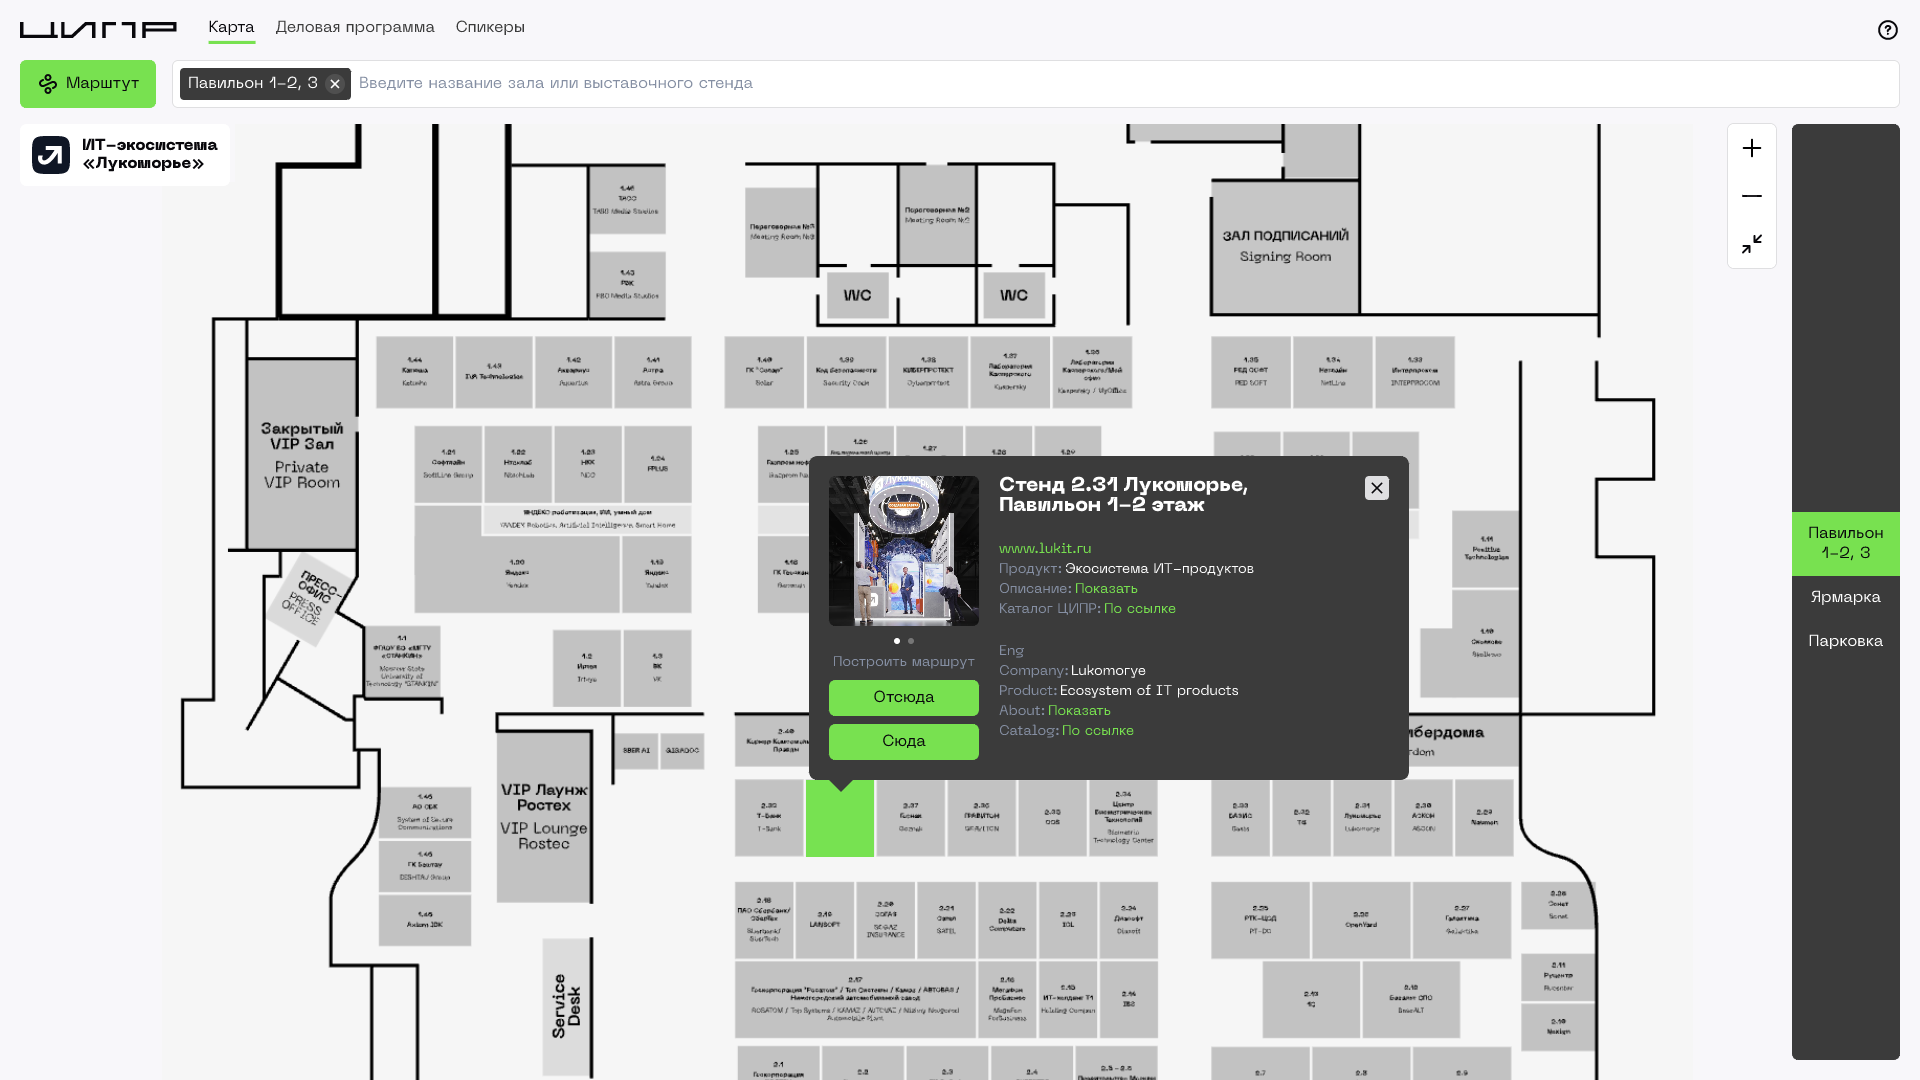
«Стрелка» поможет и с подготовкой к обходу выставки. На ЦИПР будет 176 экспозиционных стендов, а общая выставочная площадь составит 17 650 кв. м, поэтому заранее понять, куда идти, может быть полезно. В сервисе у каждого стенда есть карточка с названием компании, номером, ссылкой на сайт и QR-кодом для доступа к аудиогиду.

Таким образом, участники смогут заранее составить маршрут по стендам и сессиям, а на самой площадке меньше времени тратить на поиск нужных точек.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru