


Yandex B2B Tech и SolidLab запустили защитный шлюз для ИИ-приложений

Yandex B2B Tech и SolidLab запустили защитный шлюз для ИИ-приложений

Yandex B2B Tech и SolidLab запустили защитный шлюз для ИИ-приложений

Yandex B2B Tech вместе с SolidLab представила новый продукт для защиты ИИ-приложений — SolidWall AI Security Gateway. Решение должно помочь компаниям защитить цифровые сервисы на базе искусственного интеллекта от киберугроз, атак и утечек данных. Новый продукт работает как своего рода защитный шлюз между внешней сетью и ИИ-приложением.

Он отслеживает, какие данные отправляются в ИИ-систему, и помогает безопаснее использовать такие решения в бизнес-процессах.

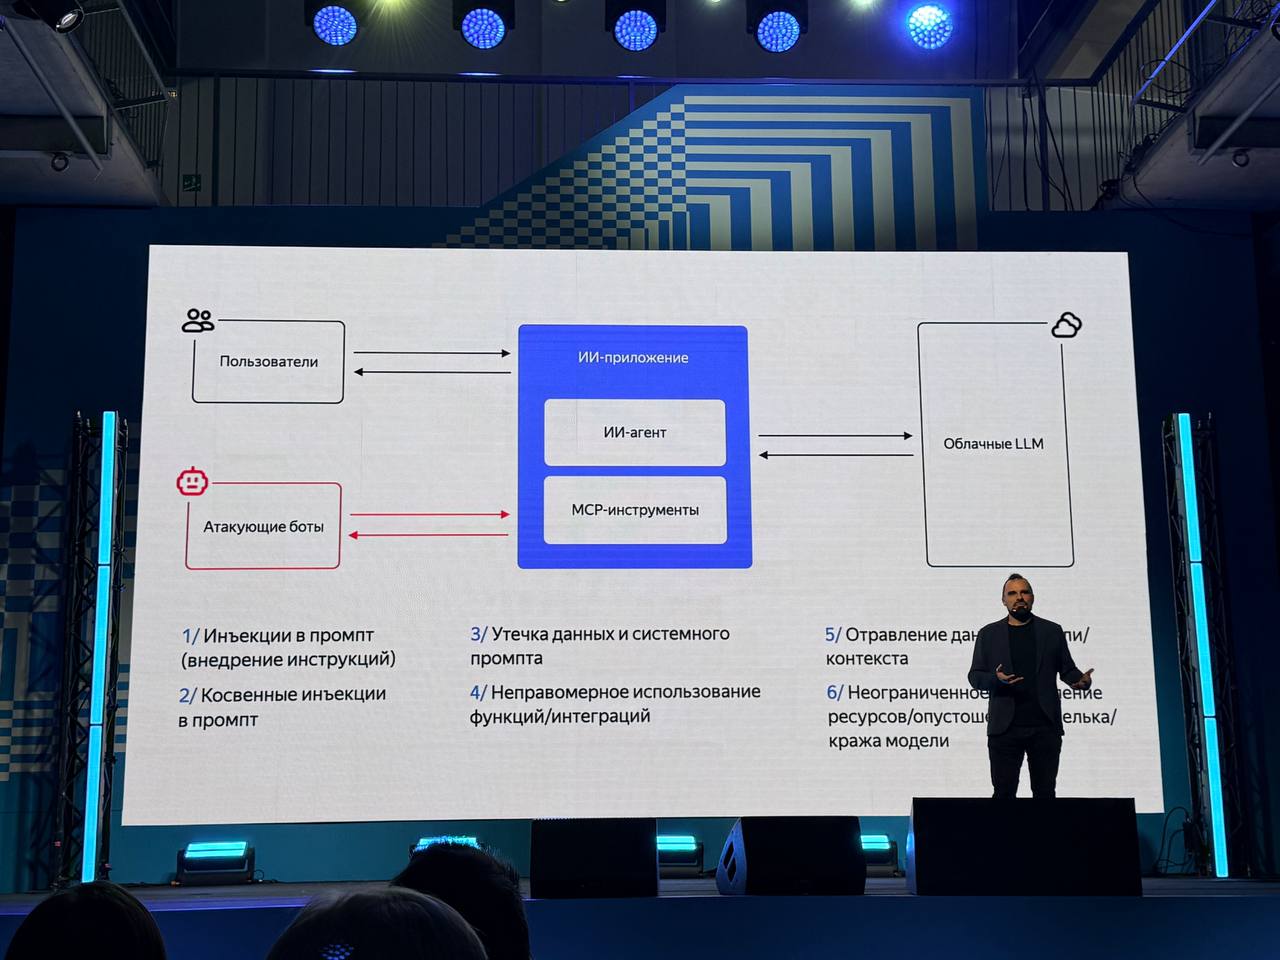
В компании отмечают, что SolidWall AI Security Gateway рассчитан на защиту от распространённых угроз для ИИ по классификации OWASP, а также от массовых DDoS-атак, в том числе тех, где для обхода защитных механизмов применяются нейросети.

Решение создано на базе технологий Яндекса с учётом экспертизы SolidLab. Развернуть его можно как в инфраструктуре заказчика, так и по облачной модели.

Запуск выглядит вполне своевременным. По данным Gartner, в 2025 году 29% организаций столкнулись с атаками на инфраструктуру корпоративных ИИ-приложений, а ещё 32% — с атаками непосредственно на сами такие приложения. На этом фоне защита ИИ-сервисов постепенно превращается в отдельное направление информационной безопасности.


Как отметил директор по информационной безопасности Yandex Cloud Евгений Сидоров, SolidWall AI Security Gateway стал первым продуктом в рамках совместного предприятия с SolidLab. По его словам, в дальнейшем партнёры намерены выводить на рынок и другие ИБ-решения, делая подход к кибербезопасности более технологичным и гибким. Отдельный акцент компания делает именно на защите ИИ-систем: от консалтинга по безопасному применению ИИ до разработки практических инструментов защиты.

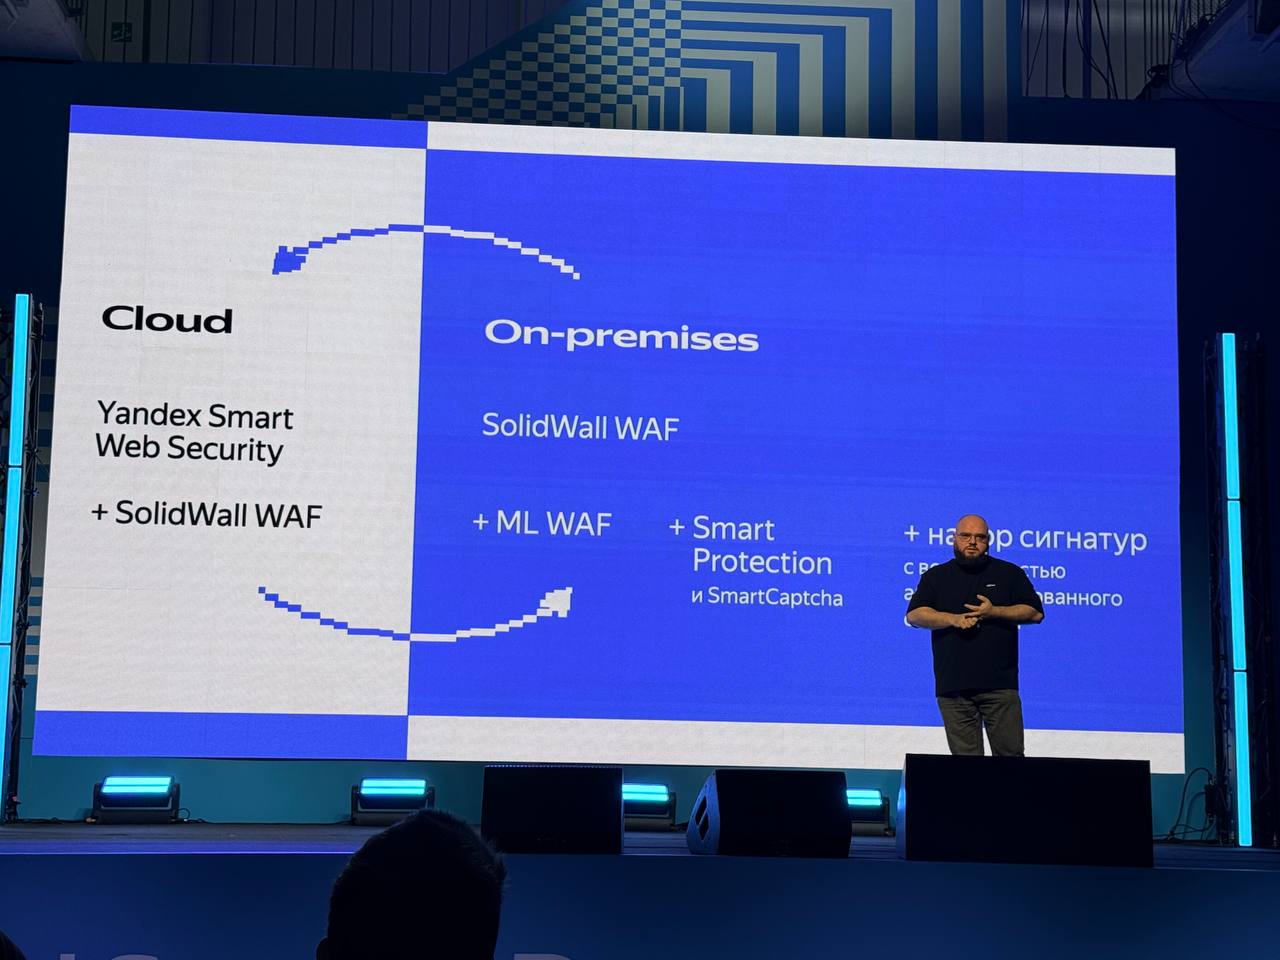
Одновременно Yandex B2B Tech обновила и другие продукты в своём ИБ-портфеле. Так, сервис Yandex Smart Web Security теперь получил защиту от DDoS-атак на уровнях L3 и L4 на базе собственной технологии Яндекса. Кроме того, в него встроили новый модуль SolidWall WAF, который сочетает негативную и позитивную модели защиты, анализирует поведение пользователей для выявления ботов и проводит инвентаризацию API.


Изменения затронули и сервис Security Deck. В нём появился модуль Vulnerability Management, предназначенный для управления уязвимостями на всех этапах жизненного цикла приложения — от разработки до эксплуатации. Модуль будет централизованно сканировать как приложения в хранилищах артефактов, так и уже работающие сервисы. Найденные угрозы автоматически сортируются по критичности, что должно упростить управление рисками в инфраструктуре.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru